ما وراء أسطورة المخترق: خمس حقائق غير متوقعة عن عمل الفرق الحمراء الحديثة
عمل الفرق الحمراء الحقيقي لا يشبه ما نراه في الأفلام. خمس حقائق عن العمليات الهجومية الحديثة: الأثر على الأعمال هدفًا، ولماذا لا يوجد فعل «آمن» تمامًا، والفرق بين المضاهاة والمحاكاة، وحلقات الهجوم المتكررة، ومبدأ «أولًا: لا تُلحق ضررًا».
تصوّر الأفلام والمسلسلات الهجمات السيبرانية على أنها مشاهد إثارة سريعة: مخترق يكتب بجنون أمام شاشة سوداء، فيتجاوز الجدران النارية في ثوانٍ، ويحصل على صلاحيات الجذر فورًا، أو يُسقط شبكة الكهرباء في مدينة كاملة.
أما في الواقع، فالعمليات الهجومية الحقيقية لا تشبه هذه الصورة في شيء. فاختبار الخصم الحديث، المعروف بعمل الفريق الأحمر (Red Teaming)، لا يقوم على مطاردة الثغرات البرمجية على عجل، ولا على تشغيل أدوات استغلال لم يتحقق منها أحد، ولا على انتزاع صلاحيات إدارية لمجرد انتزاعها. إنه عملية منضبطة ومنظَّمة بدقة، تقيس قدرة الأفراد والإجراءات والتقنيات في المؤسسة على الصمود أمام ظروف تهديد حقيقية.
ولكي نفهم كيف تعمل الفرق الحمراء اليوم، ولماذا تعجز النظرة الأمنية القائمة على الامتثال وحده عن الإحاطة بالمخاطر، إليك خمس حقائق قد تبدو مخالفة للمتوقَّع حول أساليب عمل الفرق الحمراء الحديثة.
الحقيقة الأولى: الهدف ليس «مسؤول النطاق»، بل الأثر على الأعمال
ما زال كثيرون في أمن تقنية المعلومات التقليدي يعتقدون أن السيطرة الإدارية على نطاق Active Directory، أي الحصول على صلاحيات مسؤول النطاق (Domain Admin)، هي الغاية القصوى لأي هجوم. لكن هذه الصلاحيات نادرًا ما تكون نقطة النهاية في عمل الفريق الأحمر؛ إنها مجرد خطوة على طريق نتيجة أخطر بكثير.
يُحدَّد الهدف الحقيقي لأي مهمة يؤديها الفريق الأحمر في قواعد الاشتباك (Rules of Engagement – ROE)، وهي وثيقة ملزمة تعاقديًا، ويتمثّل في قياس نتائج تشغيلية متفق عليها مسبقًا ومرتبطة مباشرة بمخاطر الأعمال الفعلية. فبدل التوقف عند صلاحيات مرتفعة على الشبكة، يركّز المنفّذون على الوصول إلى الأنظمة والبيانات الحيوية للأعمال، وإثبات أثر تشغيلي ملموس: كالوصول إلى قواعد البيانات المالية، أو اختراق الشيفرة المصدرية الخاصة بالمؤسسة، أو التلاعب بعمليات سلاسل الإمداد.
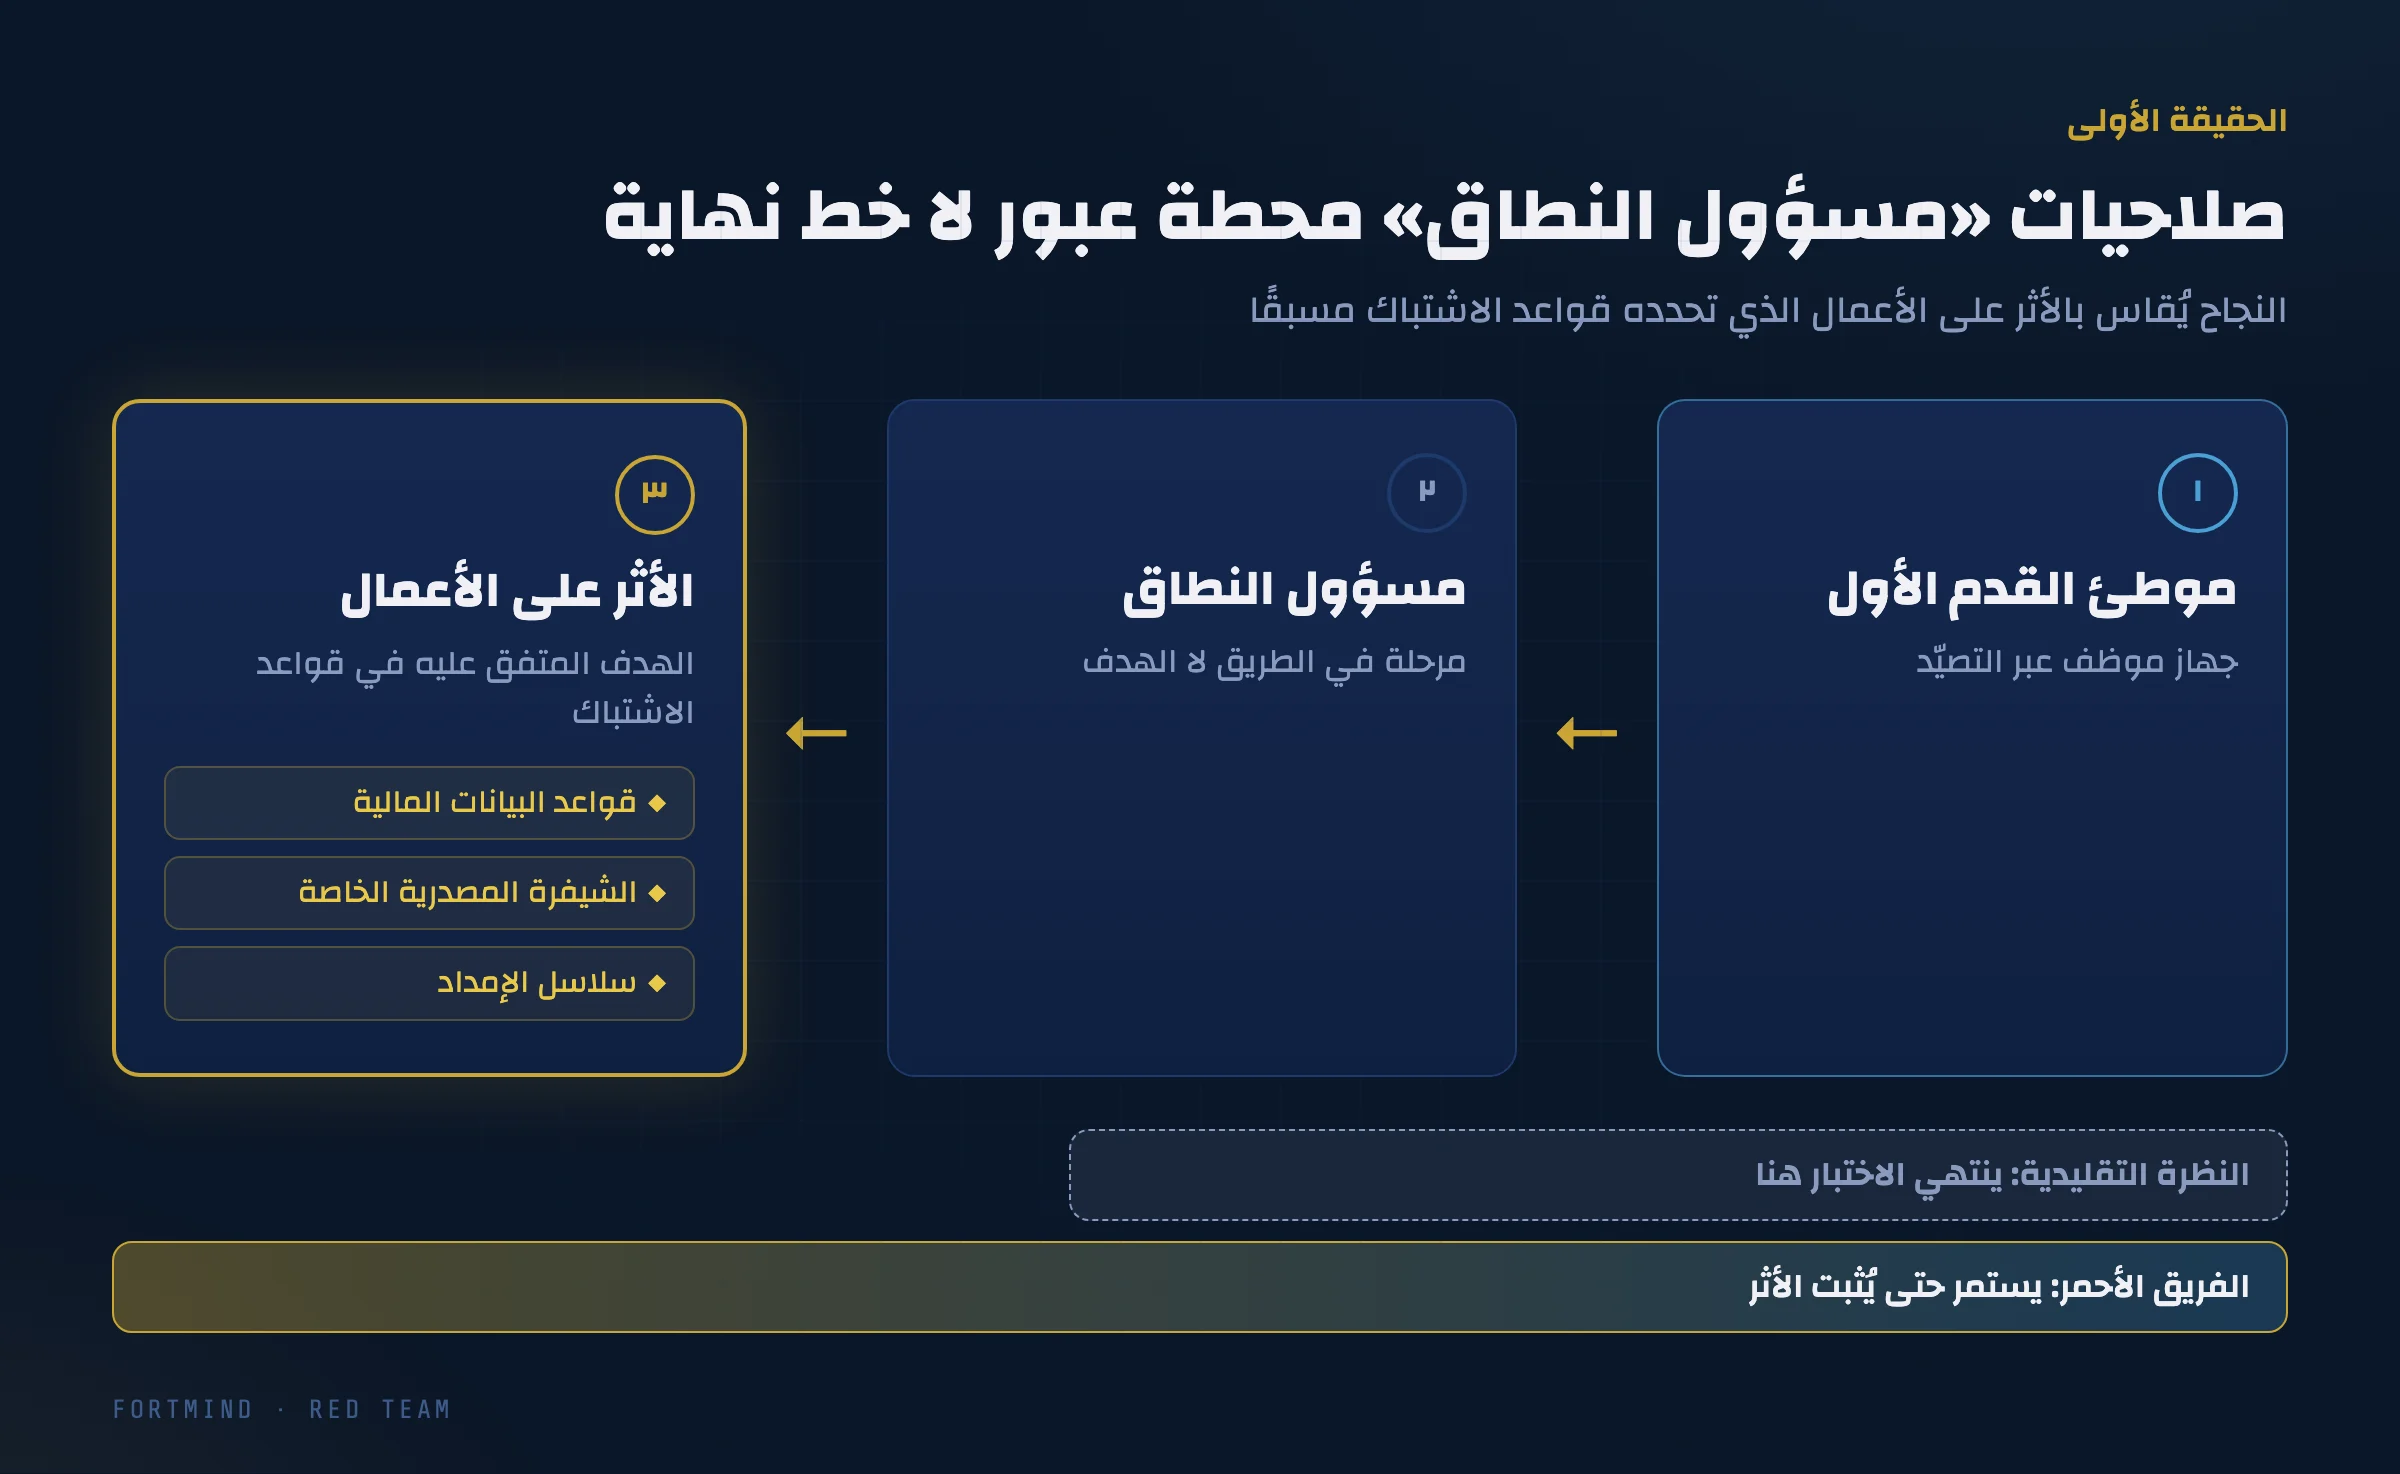
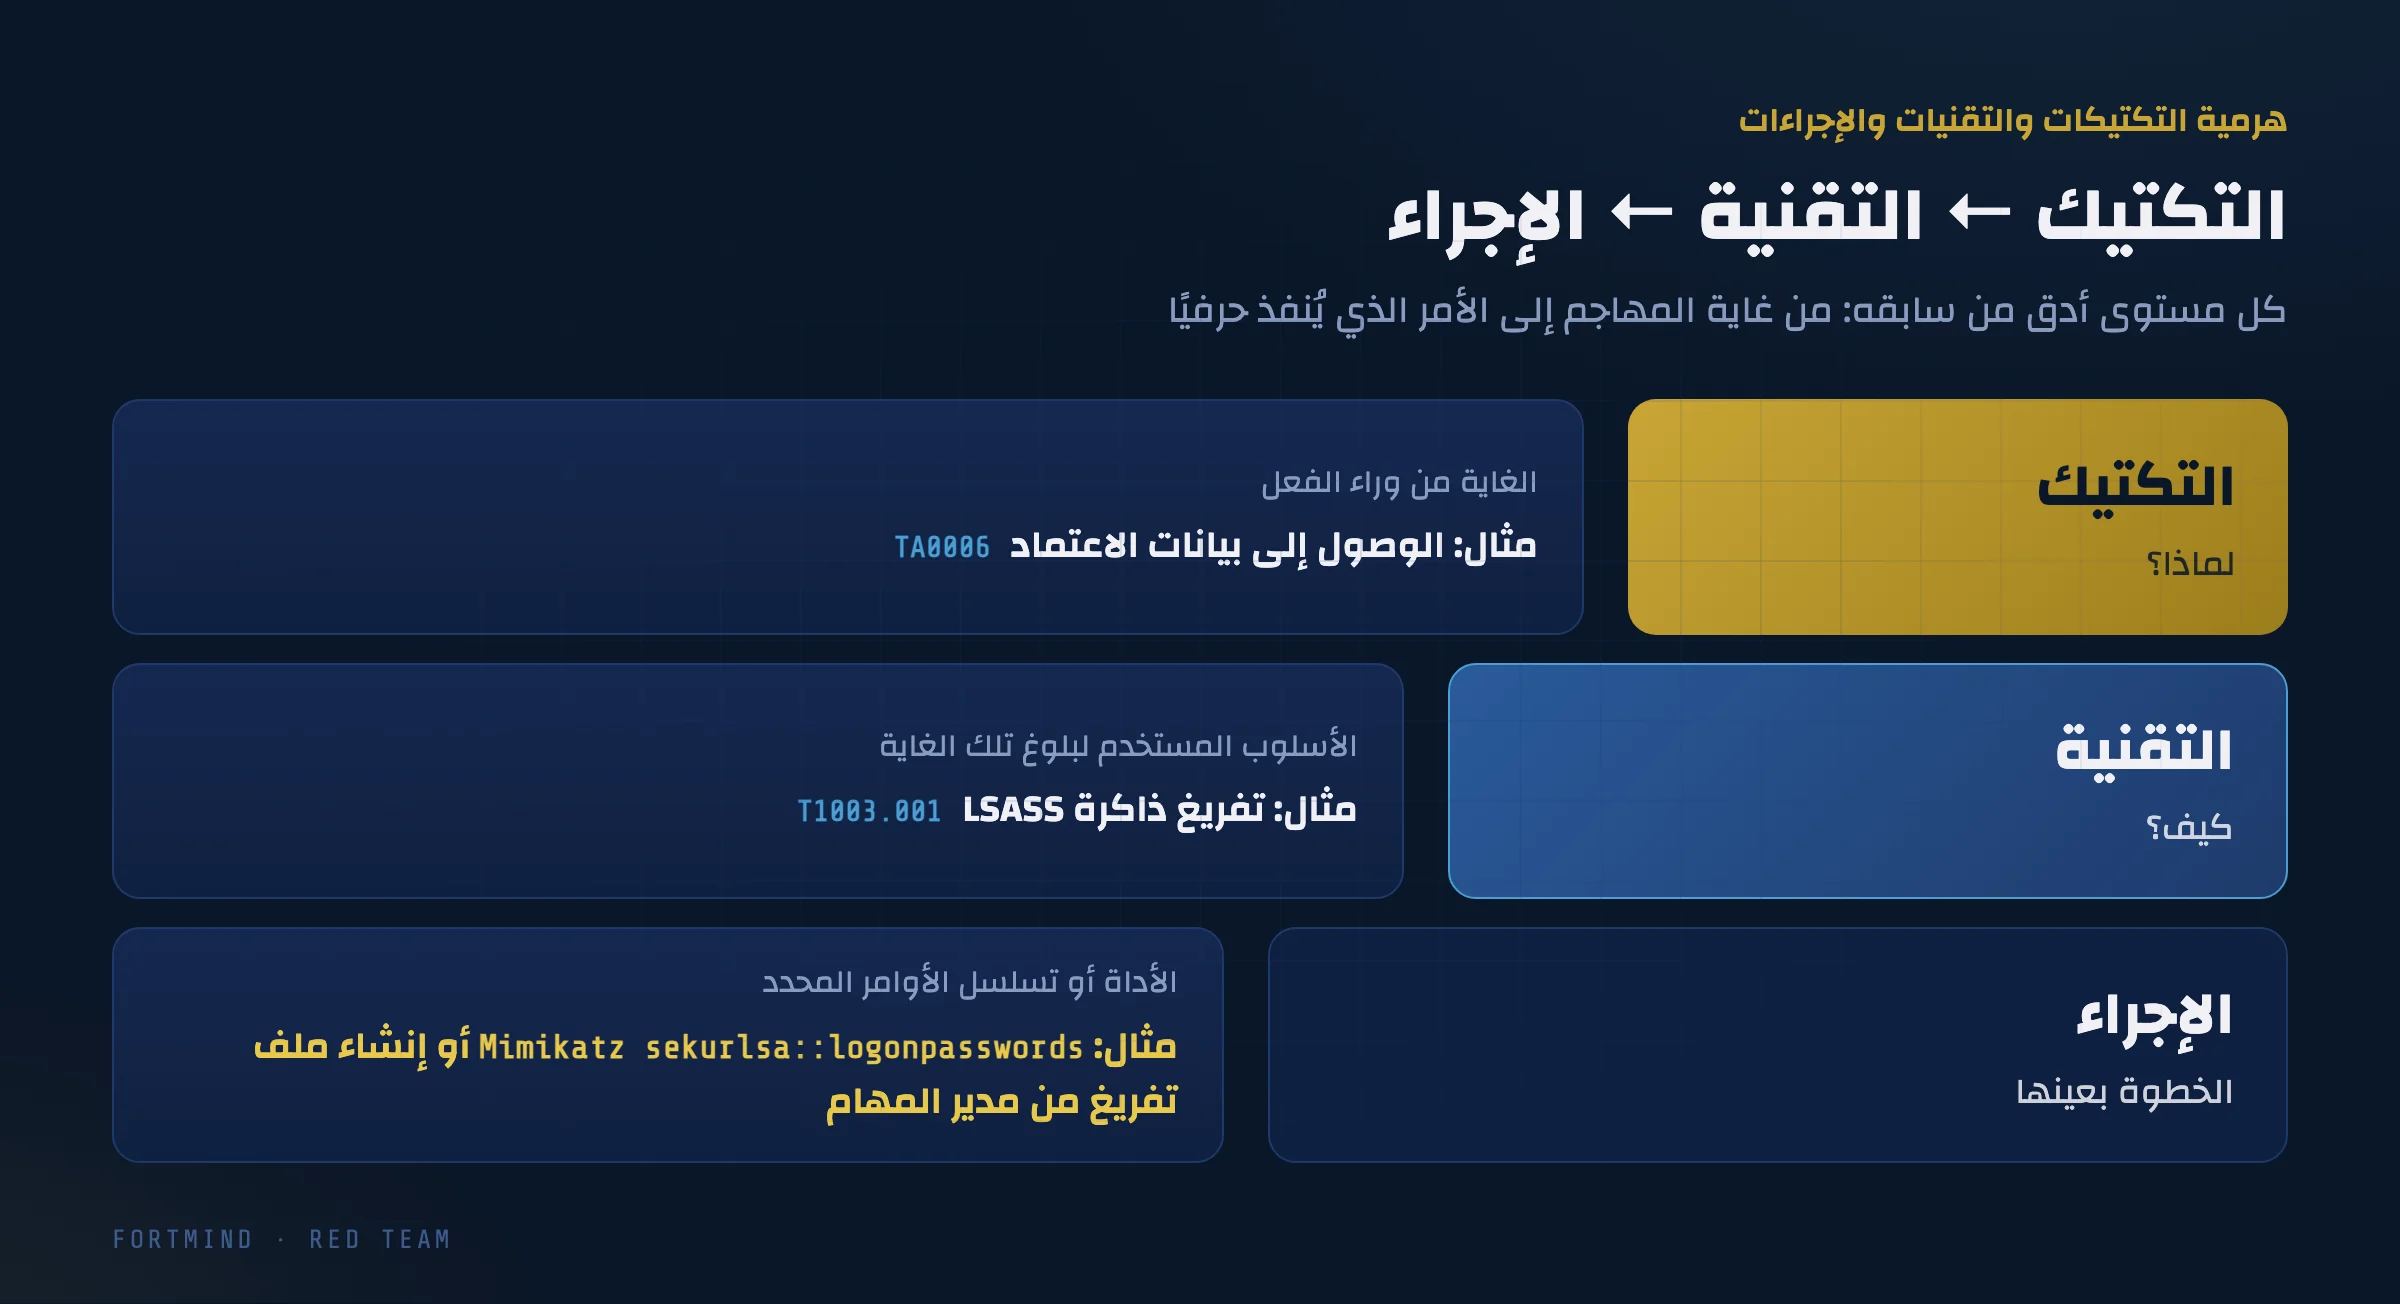
ولفهم طريقة بناء هذه الهجمات، يصنّف المختصون أفعال المهاجم وفق هرمية واضحة تُعرف بـالتكتيكات والتقنيات والإجراءات (Tactics, Techniques and Procedures – TTPs):
- التكتيك (لماذا؟): الغاية التي يسعى إليها المهاجم من وراء الفعل، مثل الوصول إلى بيانات الاعتماد.
- التقنية (كيف؟): الأسلوب العملي لبلوغ تلك الغاية، مثل تفريغ ذاكرة عملية LSASS.
- الإجراء (الخطوة بعينها): الأداة أو تسلسل الأوامر المحدد المستخدم لتنفيذ التقنية، كاستخراج كلمات مرور الجلسات بأداة Mimikatz، أو إنشاء ملف تفريغ للعملية من مدير المهام.
«عمل الفريق الأحمر هو استخدام تكتيكات وتقنيات وإجراءات من العالم الحقيقي لمحاكاة تهديد فعلي، بهدف قياس مدى فاعلية الأفراد والإجراءات والتقنيات التي تعتمد عليها المؤسسة في الدفاع عن نفسها.»
حين يكون التركيز على الأثر في الأعمال بدل الوصول لمجرد الوصول، يصبح اختبار الأمن ذا معنى لدى الإدارة العليا. فالمديرون التنفيذيون لا يقيسون المخاطر بصلاحيات الشبكة، بل بحجم الضرر المحتمل على العمليات الأساسية للمؤسسة. وعندما يتوقف التقييم عند «مسؤول النطاق»، تنشغل أقسام تقنية المعلومات غالبًا بمعالجة أعراض سطحية. أما حين يُظهر الفريق الأحمر كيف يستغل الخصم هذه الأساليب للوصول إلى الأصول الجوهرية، فإنه يربط التقييم التقني مباشرة بإدارة المخاطر على مستوى المؤسسة كلها.
الحقيقة الثانية: لا يوجد شيء اسمه «آمن من حيث أمن العمليات»
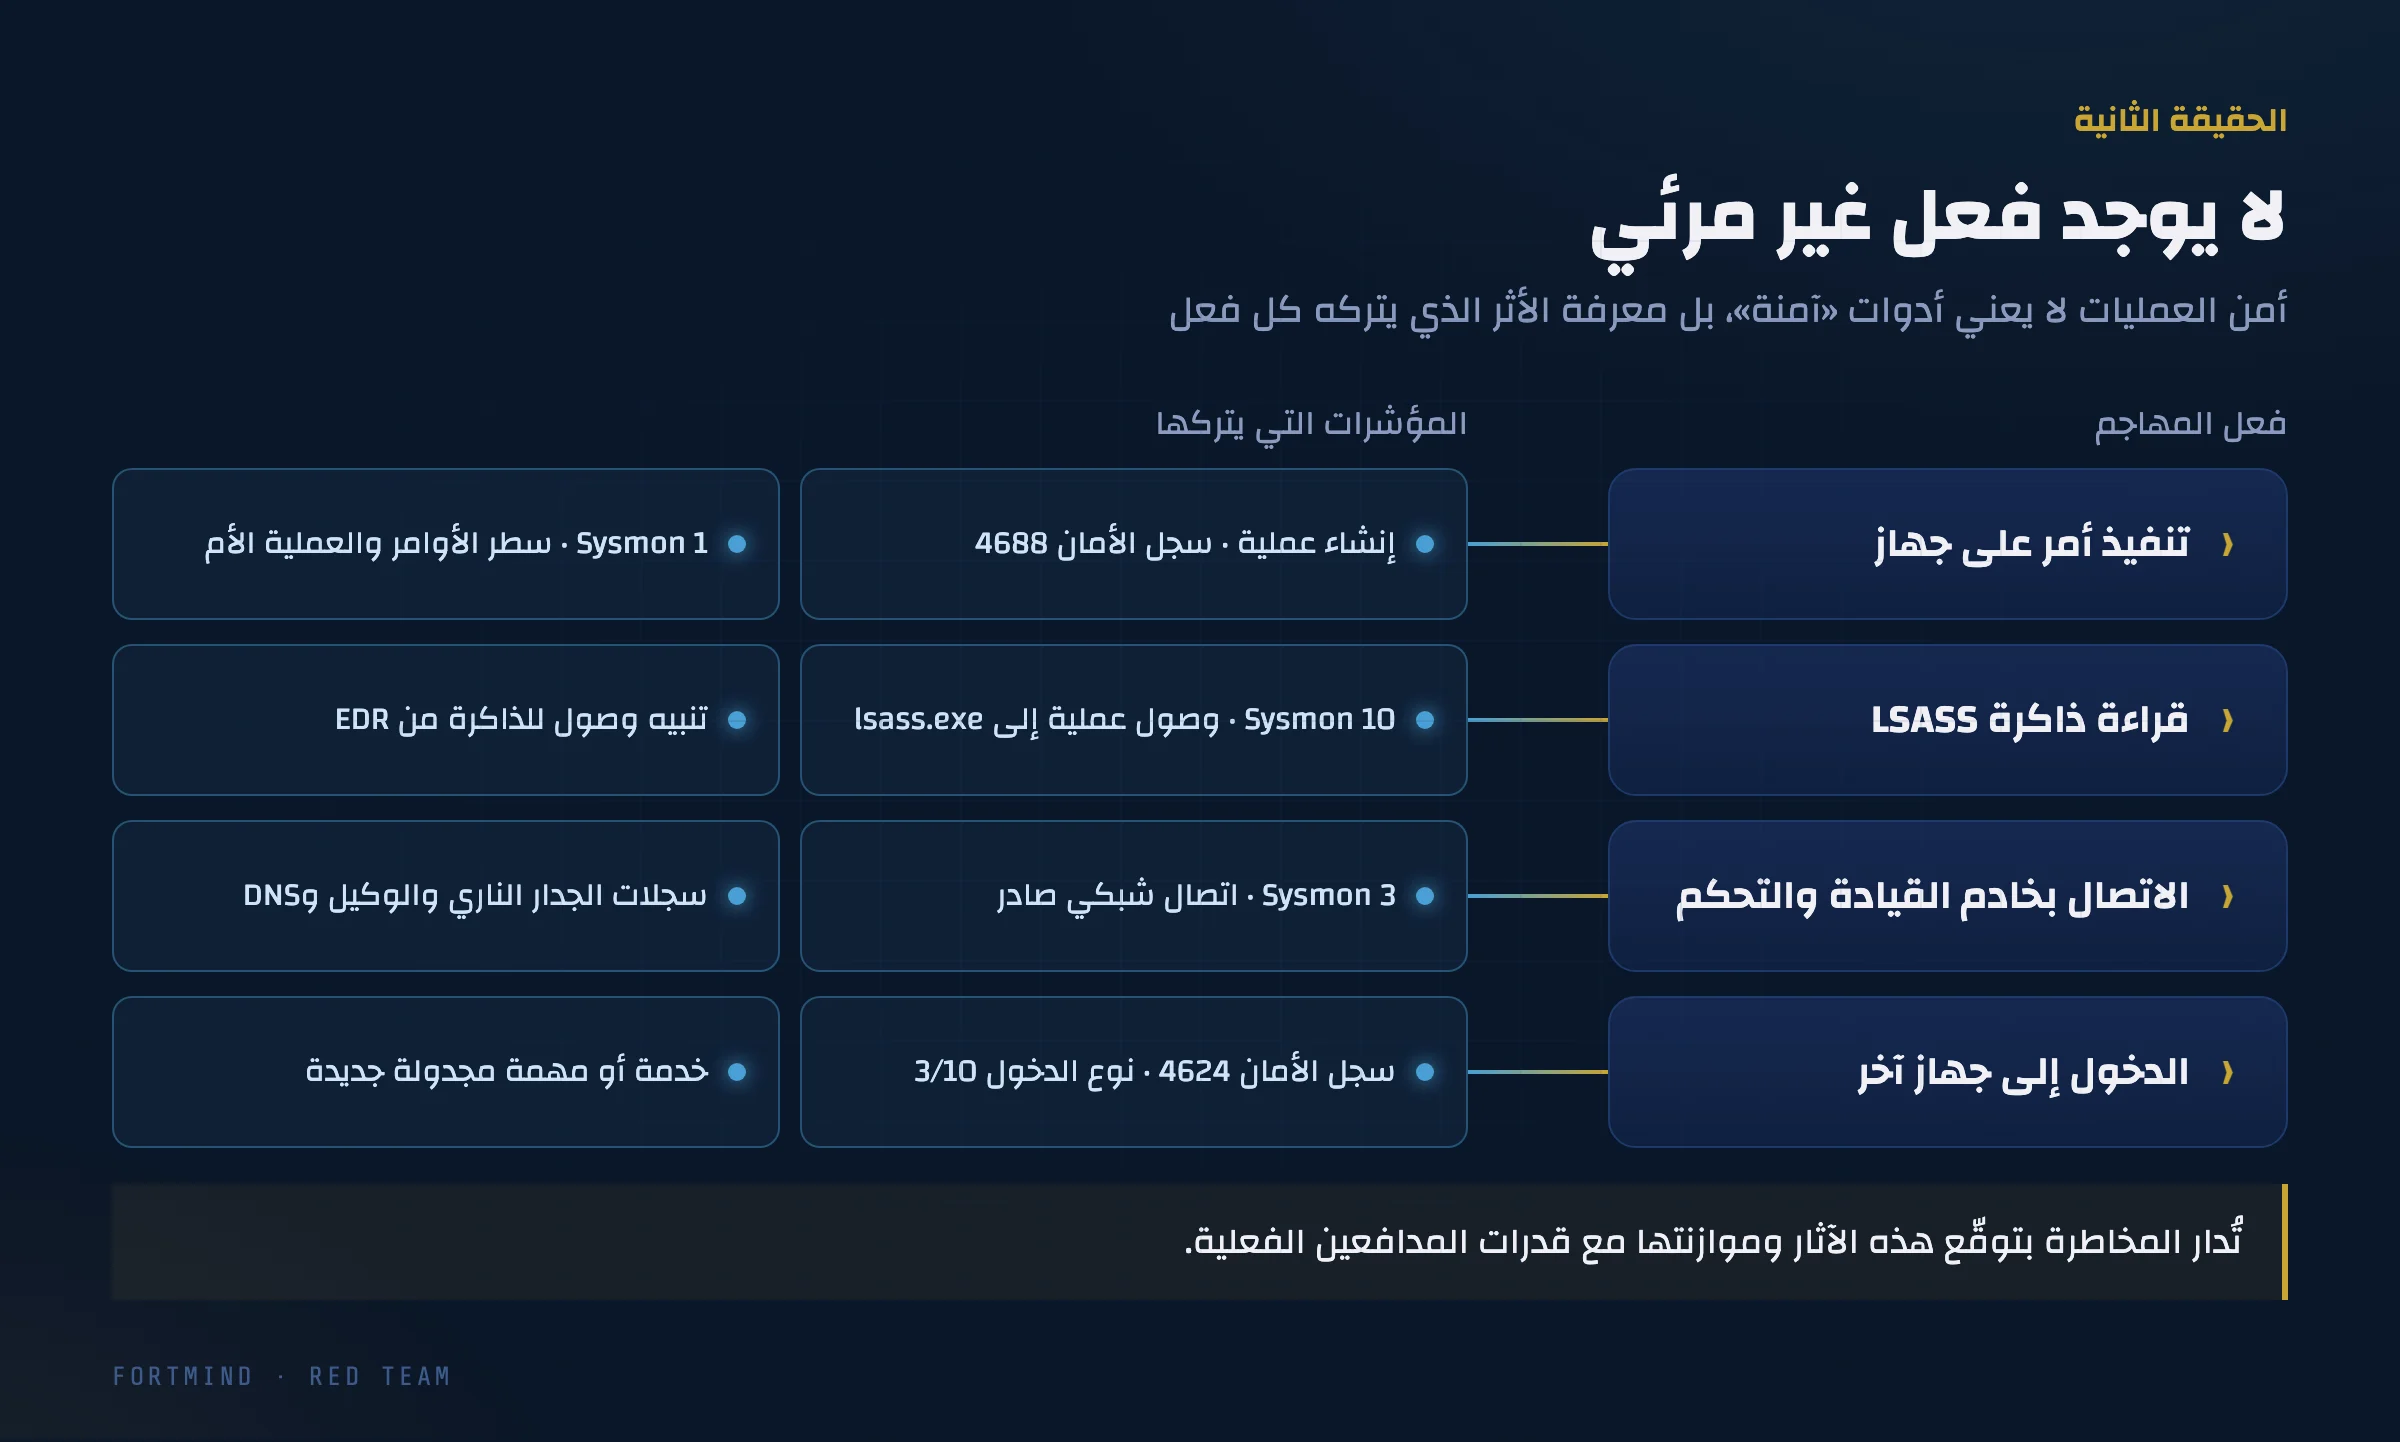
في العمليات الهجومية، يقيس أمن العمليات (Operations Security – OPSEC) مدى احتمال أن يرصد الفريق الأزرق، أي فريق الدفاع، نشاطَ المهاجم ويوقفه. ومن الأخطاء الشائعة بين المختصين الاعتقاد بأن بعض الأوامر أو النصوص البرمجية أو أطر القيادة والتحكم (Command and Control – C2) «آمنة» بطبيعتها، وأن غيرها «غير آمن» قطعًا.
والحقيقة أنه لا يوجد فعل غير مرئي تمامًا. فكل أمر يُنفَّذ، وكل اتصال شبكي، وكل عملية تُشغَّل، يترك أثرًا رقميًا على أجهزة المستخدمين والخوادم والجدران النارية.
«لا يوجد ما هو آمن أو غير آمن من حيث أمن العمليات؛ هناك أفعال فقط، ومؤشرات تتركها تلك الأفعال.»
والأهم أن اعتبارات أمن العمليات تحكم في الأساس مهام محاكاة التهديد (Threat Simulation)، التي يملك فيها المنفّذون حرية اختيار أساليب خفية ومخصصة. أما في مضاهاة التهديد (Threat Emulation)، فهم ملزمون باتباع الأساليب الموثَّقة لجهة تهديد بعينها، مهما كانت مكشوفة أو سهلة الرصد.
لا تقوم البراعة الحقيقية على البحث عن أداة خيالية لا تترك أثرًا، بل على فهم دقيق للبيانات التي تخلّفها الأفعال في أنظمة المراقبة. فالمنفّذ لا يدير خطر الانكشاف بافتراض أن أفعاله خفية، بل بتوقّع المؤشرات التي ستظهر بالضبط في سجلات أحداث الأجهزة، وأحداث إنشاء العمليات، وأنماط الوصول إلى ذاكرة LSASS، ثم موازنة هذه المؤشرات مع القدرات الدفاعية الفعلية في البيئة المستهدفة.
الحقيقة الثالثة: المضاهاة والمحاكاة مختلفتان، وتحتاج إليهما معًا
تقلّد كلٌّ من مضاهاة التهديد ومحاكاة التهديد سلوك الخصم، لكن لكل منهما غاية استراتيجية مختلفة ونطاقًا مختلفًا.
| وجه المقارنة | مضاهاة التهديد | محاكاة التهديد |
|---|---|---|
| الهدف | جهة تهديد محددة ومعروفة | تهديد عام أو افتراضي |
| النطاق | ضيّق ومبني على المعلومات الاستخبارية | واسع واستكشافي |
| الغاية | بناء خط أساس لكشف الأساليب المعروفة | اختبار الكشف أمام أساليب جديدة ومتنوعة |
تعتمد الفرق الحمراء الحديثة على استخبارات التهديدات السيبرانية (Cyber Threat Intelligence – CTI) بصيغ قياسية مثل STIX/TAXII، وهما معياران لوصف معلومات التهديد وتبادلها آليًا، ثم تربط التقنيات مباشرة بتصنيف إطار MITRE ATT&CK.
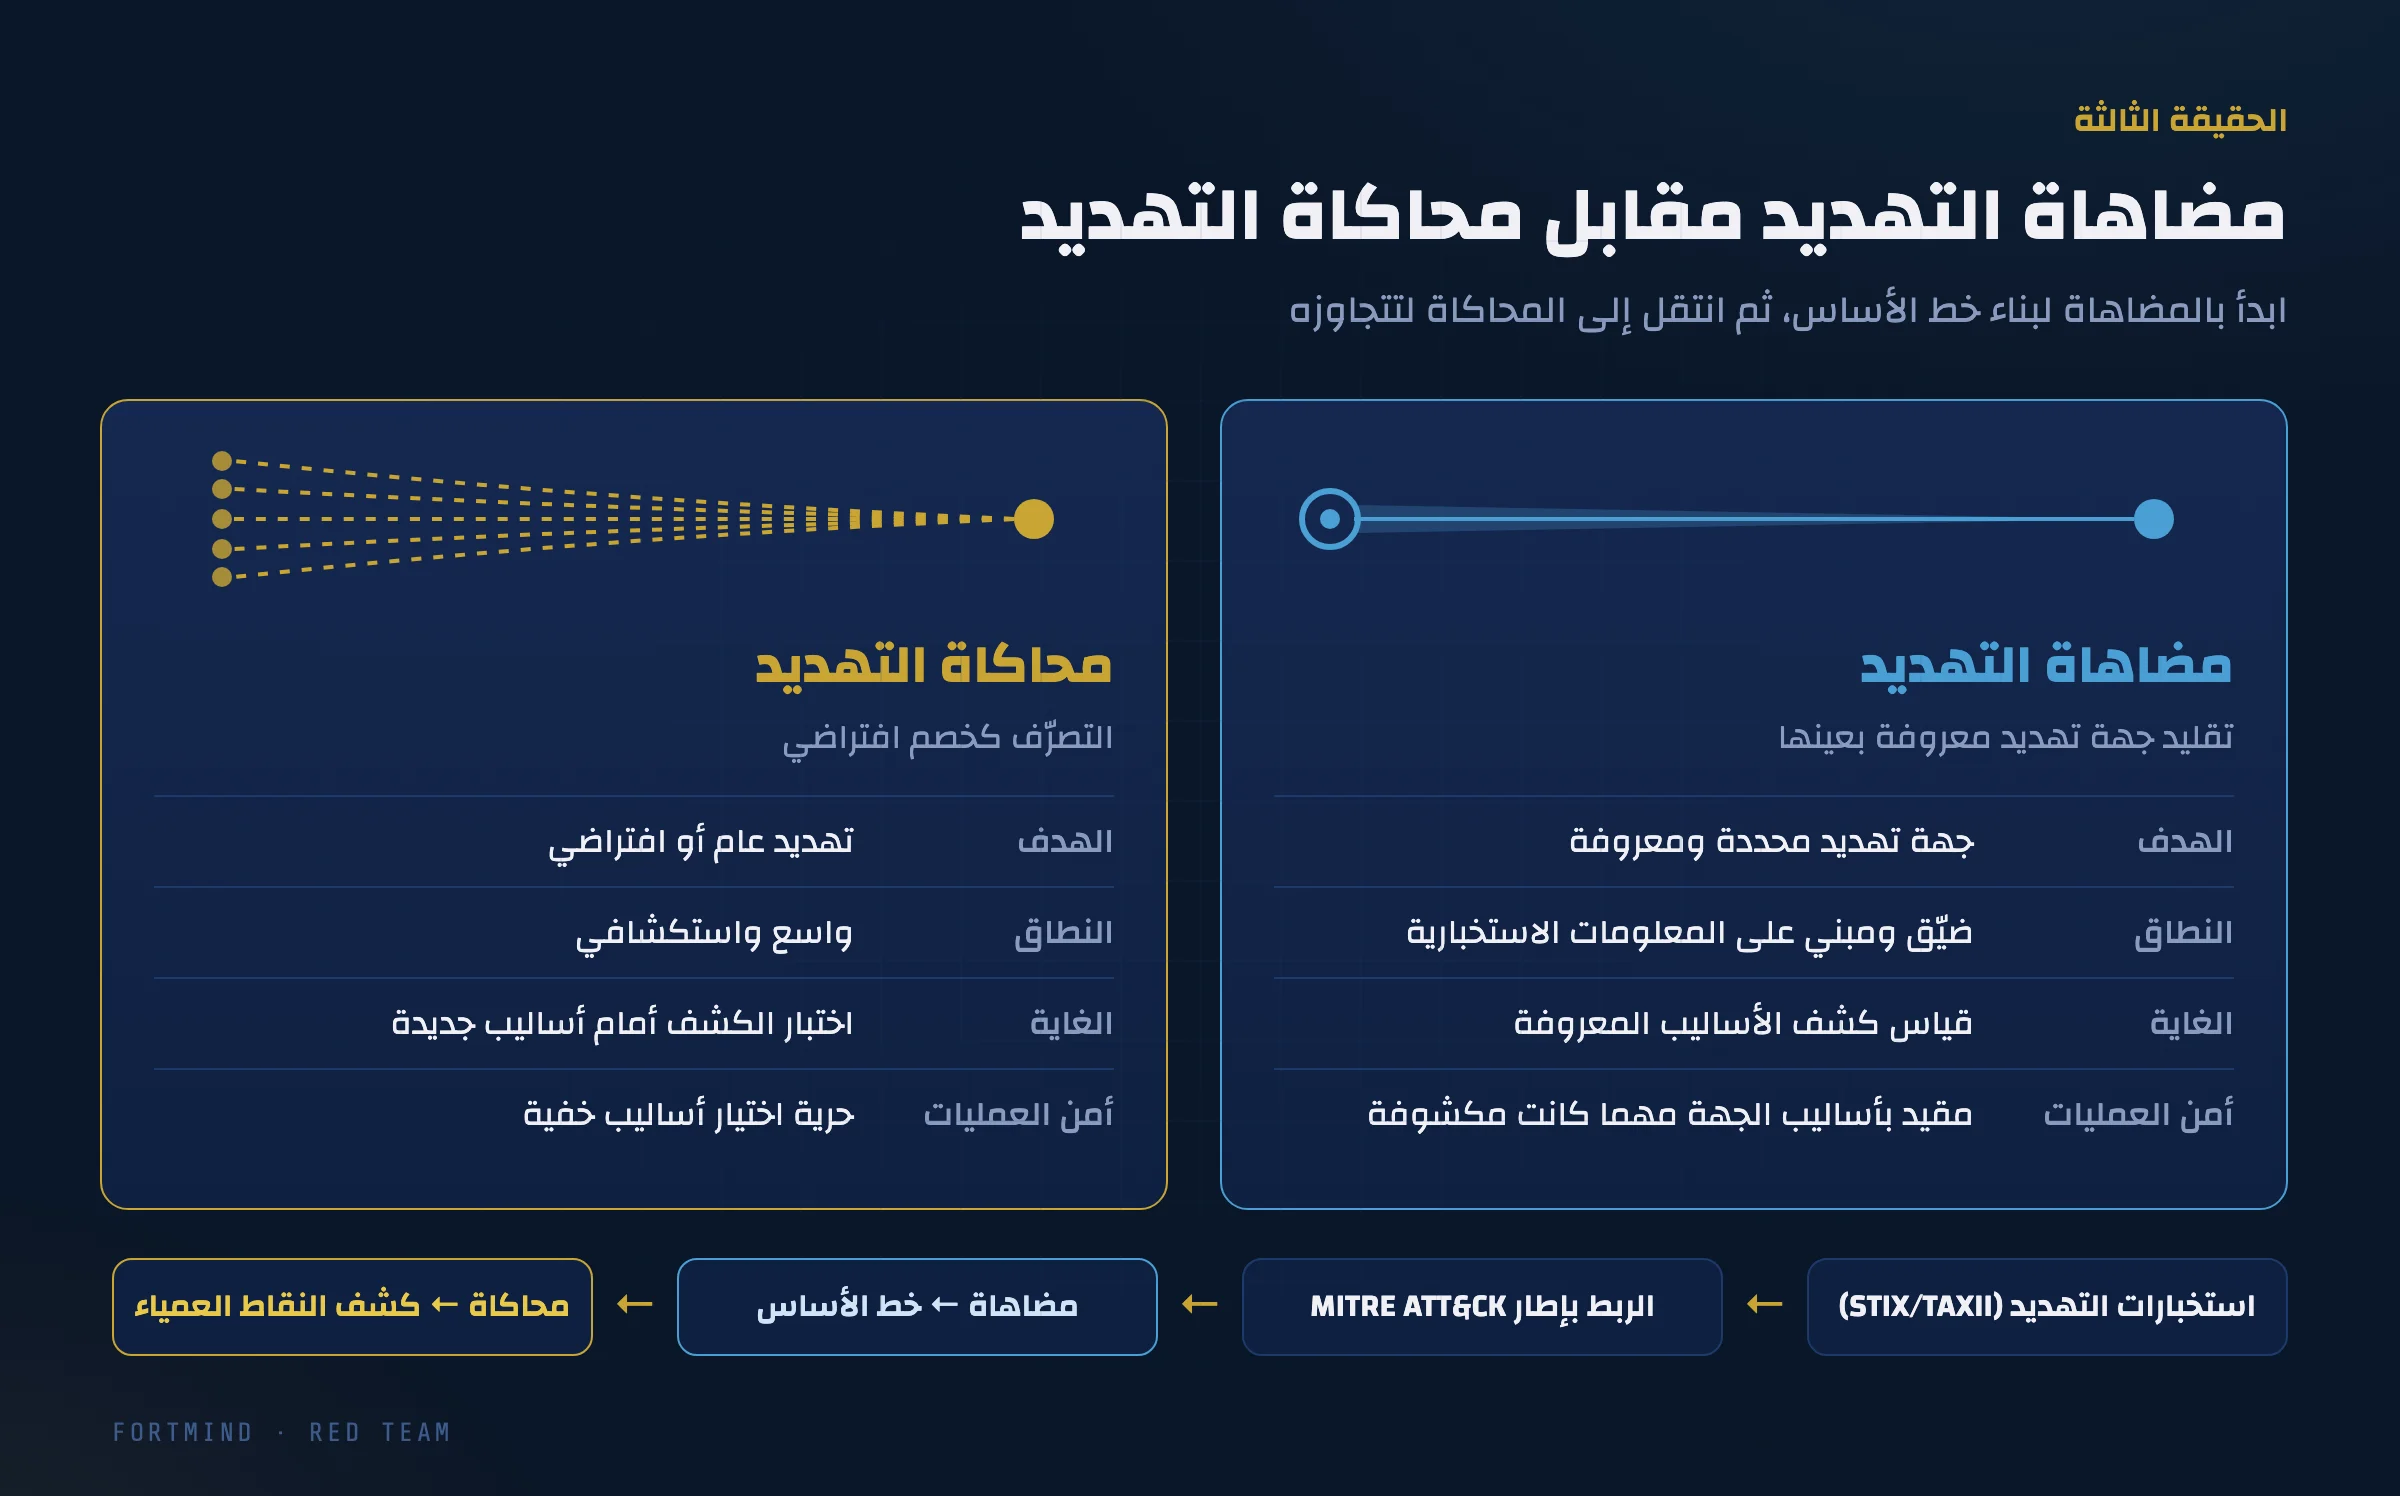
في المضاهاة، يستند المنفّذون إلى تقارير الاستخبارات ليكرروا الأساليب نفسها التي تستخدمها جهة تهديد معروفة باستهداف قطاع العميل. ويهدف هذا التركيز الضيق إلى التحقق مما إذا كانت قواعد الكشف الحالية وقواعد نظام إدارة المعلومات والأحداث الأمنية (SIEM) تلتقط خصمًا معروفًا. أما في المحاكاة، فيتصرف المنفّذون كخصم افتراضي حرّ في اختيار أساليبه، فيلجؤون إلى تقنيات جديدة تعتمد على أدوات النظام نفسه (Living off the Land) وقنوات قيادة وتحكم مخصصة، بحثًا عن نقاط عمياء لا تعرفها المؤسسة في منظومتها الدفاعية.
والقاعدة الاستراتيجية الأساسية هنا: استخدم المضاهاة لبناء خط أساس لقدرة الكشف أمام التهديدات المعروفة، ثم انتقل إلى المحاكاة لتتجاوز هذا الخط أمام أساليب متنوعة وجديدة.
الحقيقة الرابعة: الهجمات الحقيقية حلقات متكررة لا سلاسل خطية
تصوّر أطر الهجوم التقليدية، مثل سلسلة الهجوم السيبراني (Cyber Kill Chain) من Lockheed Martin، الهجومَ على أنه تقدّم خطي عبر سبع مراحل تنتهي بـ«تنفيذ الأهداف». ورغم أهمية هذه النماذج تاريخيًا، فإن لها قصورًا واضحًا: فهي لا تقول الكثير عمّا يحدث بعد الاختراق داخل شبكة المؤسسة.
ولسدّ هذه الفجوة تطوّرت النماذج. فقدّمت Mandiant دورة حياة الهجوم الموجه (Targeted Attack Lifecycle) في ثماني مراحل: الاستطلاع الأولي، والاختراق الأولي، وتثبيت موطئ القدم، ورفع الصلاحيات، والاستطلاع الداخلي، والتنقّل الأفقي، والحفاظ على الوجود، وإتمام المهمة. وقد منح هذا النموذج رؤية كانت مفقودة لما يجري من تنقّل داخل الشبكة.
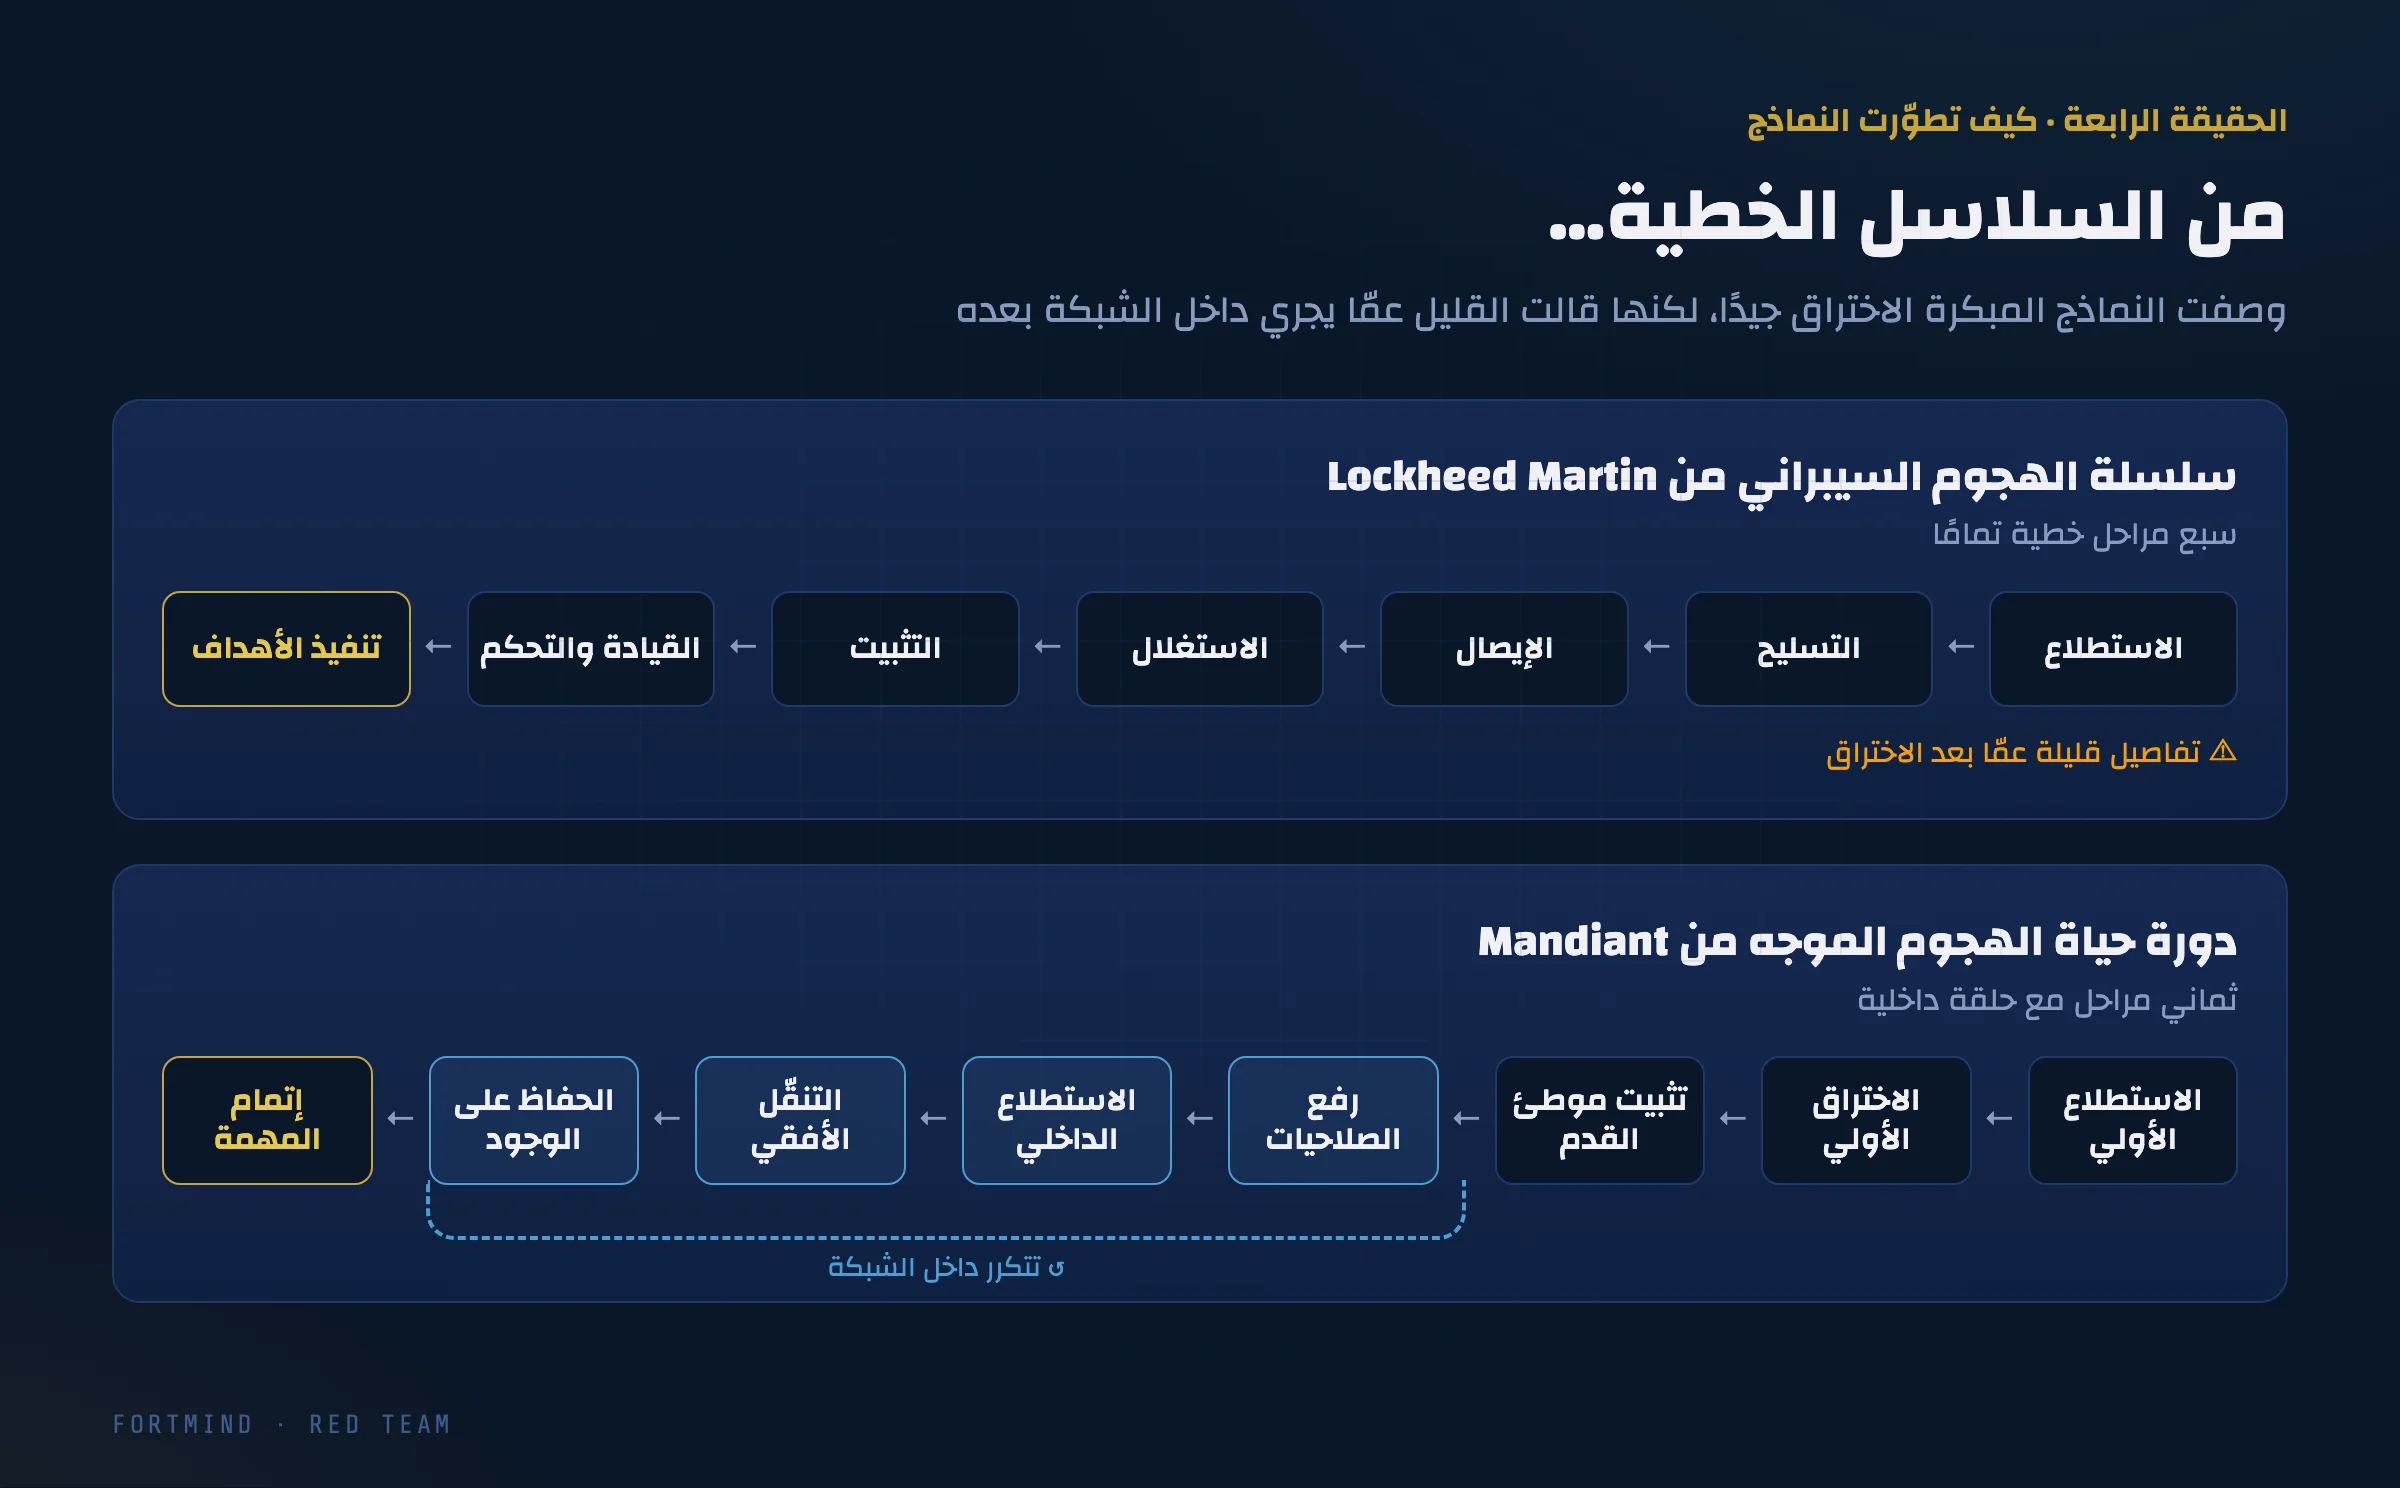
غير أن الاستراتيجية التشغيلية الحديثة تعتمد كثيرًا على النموذج الدوري من Microsoft، الذي يقرّ بأن الهجمات داخل المؤسسات لا تسير في خط مستقيم، بل تدور في مراحل متكررة على امتداد فترات طويلة.
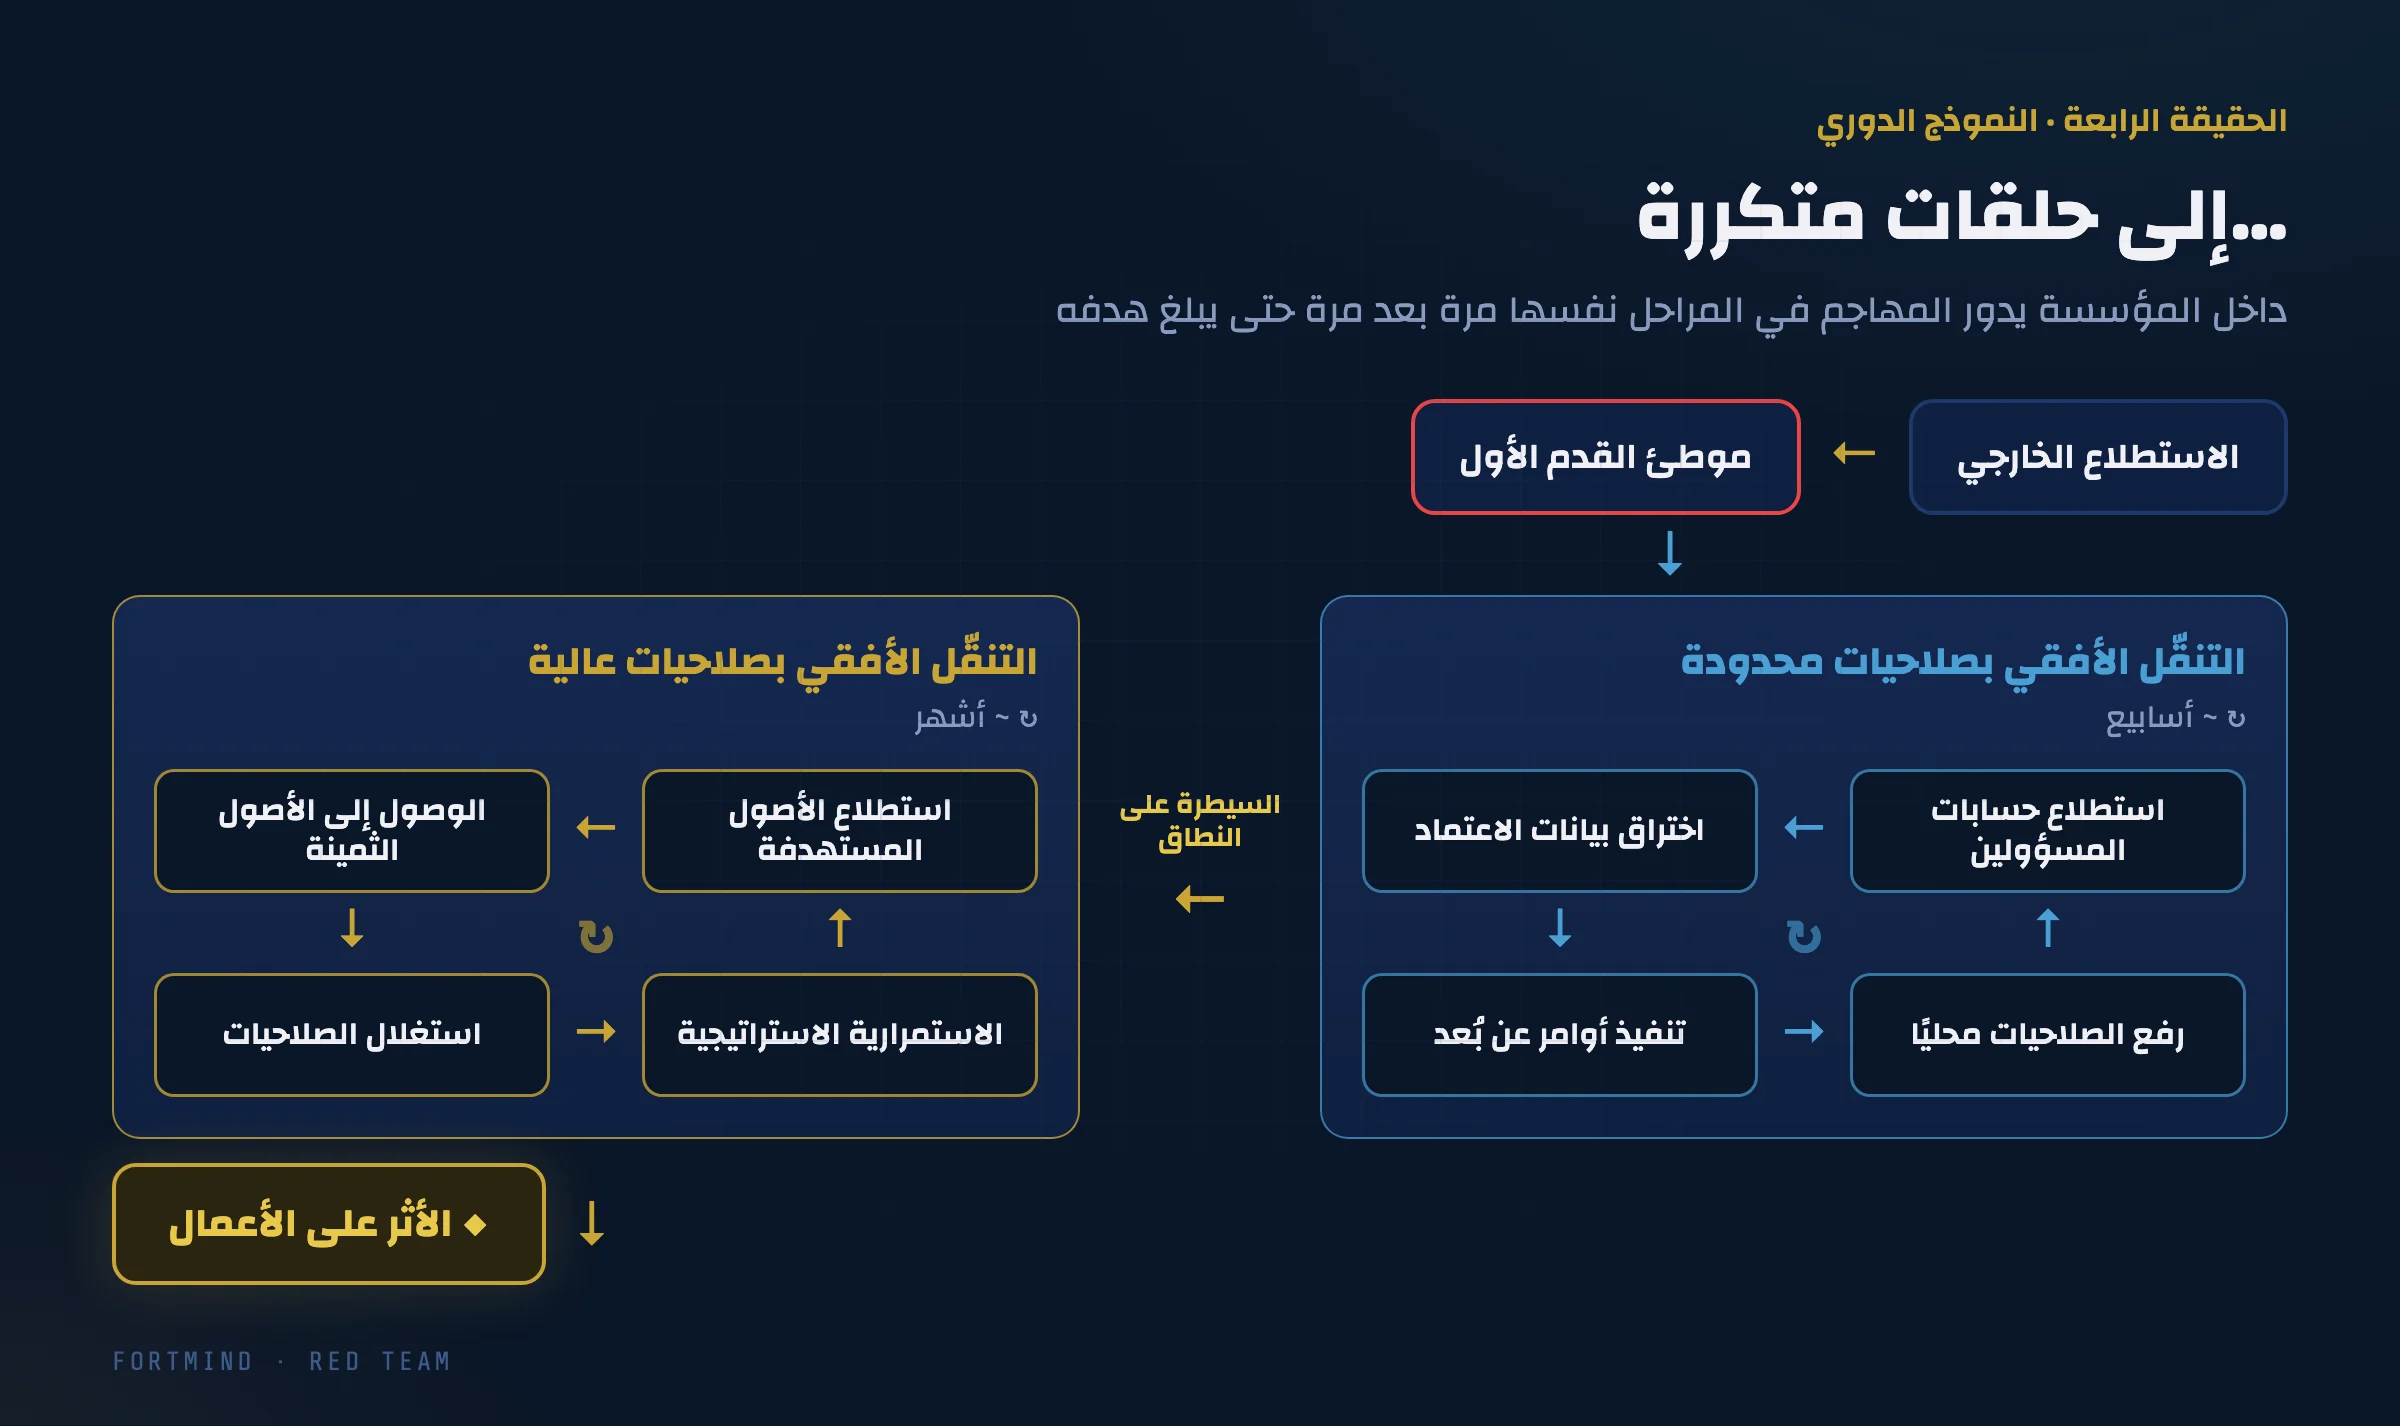
تُبنى الحملات الداخلية على دورتين تشغيليتين متمايزتين:
- دورة التنقّل الأفقي بصلاحيات محدودة (أسابيع تقريبًا): بعد تثبيت موطئ القدم الأول، يدخل المهاجم في حلقة متكررة: استطلاع حسابات المسؤولين، ثم اختراق بيانات الاعتماد (كاستخراجها من ذاكرة LSASS أو من مخازن السجل)، ثم تنفيذ أوامر عن بُعد، ثم رفع الصلاحيات محليًا. وتتكرر هذه الحلقة على أجهزة كثيرة لأسابيع، حتى يحصل على صلاحيات كافية في النطاق.
- دورة التنقّل الأفقي بصلاحيات عالية (أشهر تقريبًا): بعد الحصول على بيانات اعتماد مسؤول النطاق والسيطرة عليه، تبدأ دورة ثانية أكثر تأنيًا. يستطلع فيها المهاجم الأصول المستهدفة، ويتنقّل بين مجموعات الخوادم الثمينة، ويحافظ على وجوده لأشهر، حتى يحدد قواعد البيانات الجوهرية للأعمال ويصل إليها ويُثبت أثره عليها.
الحقيقة الخامسة: «أولًا: لا تُلحق ضررًا»، أثبِت الوصول ولا تسرق البيانات
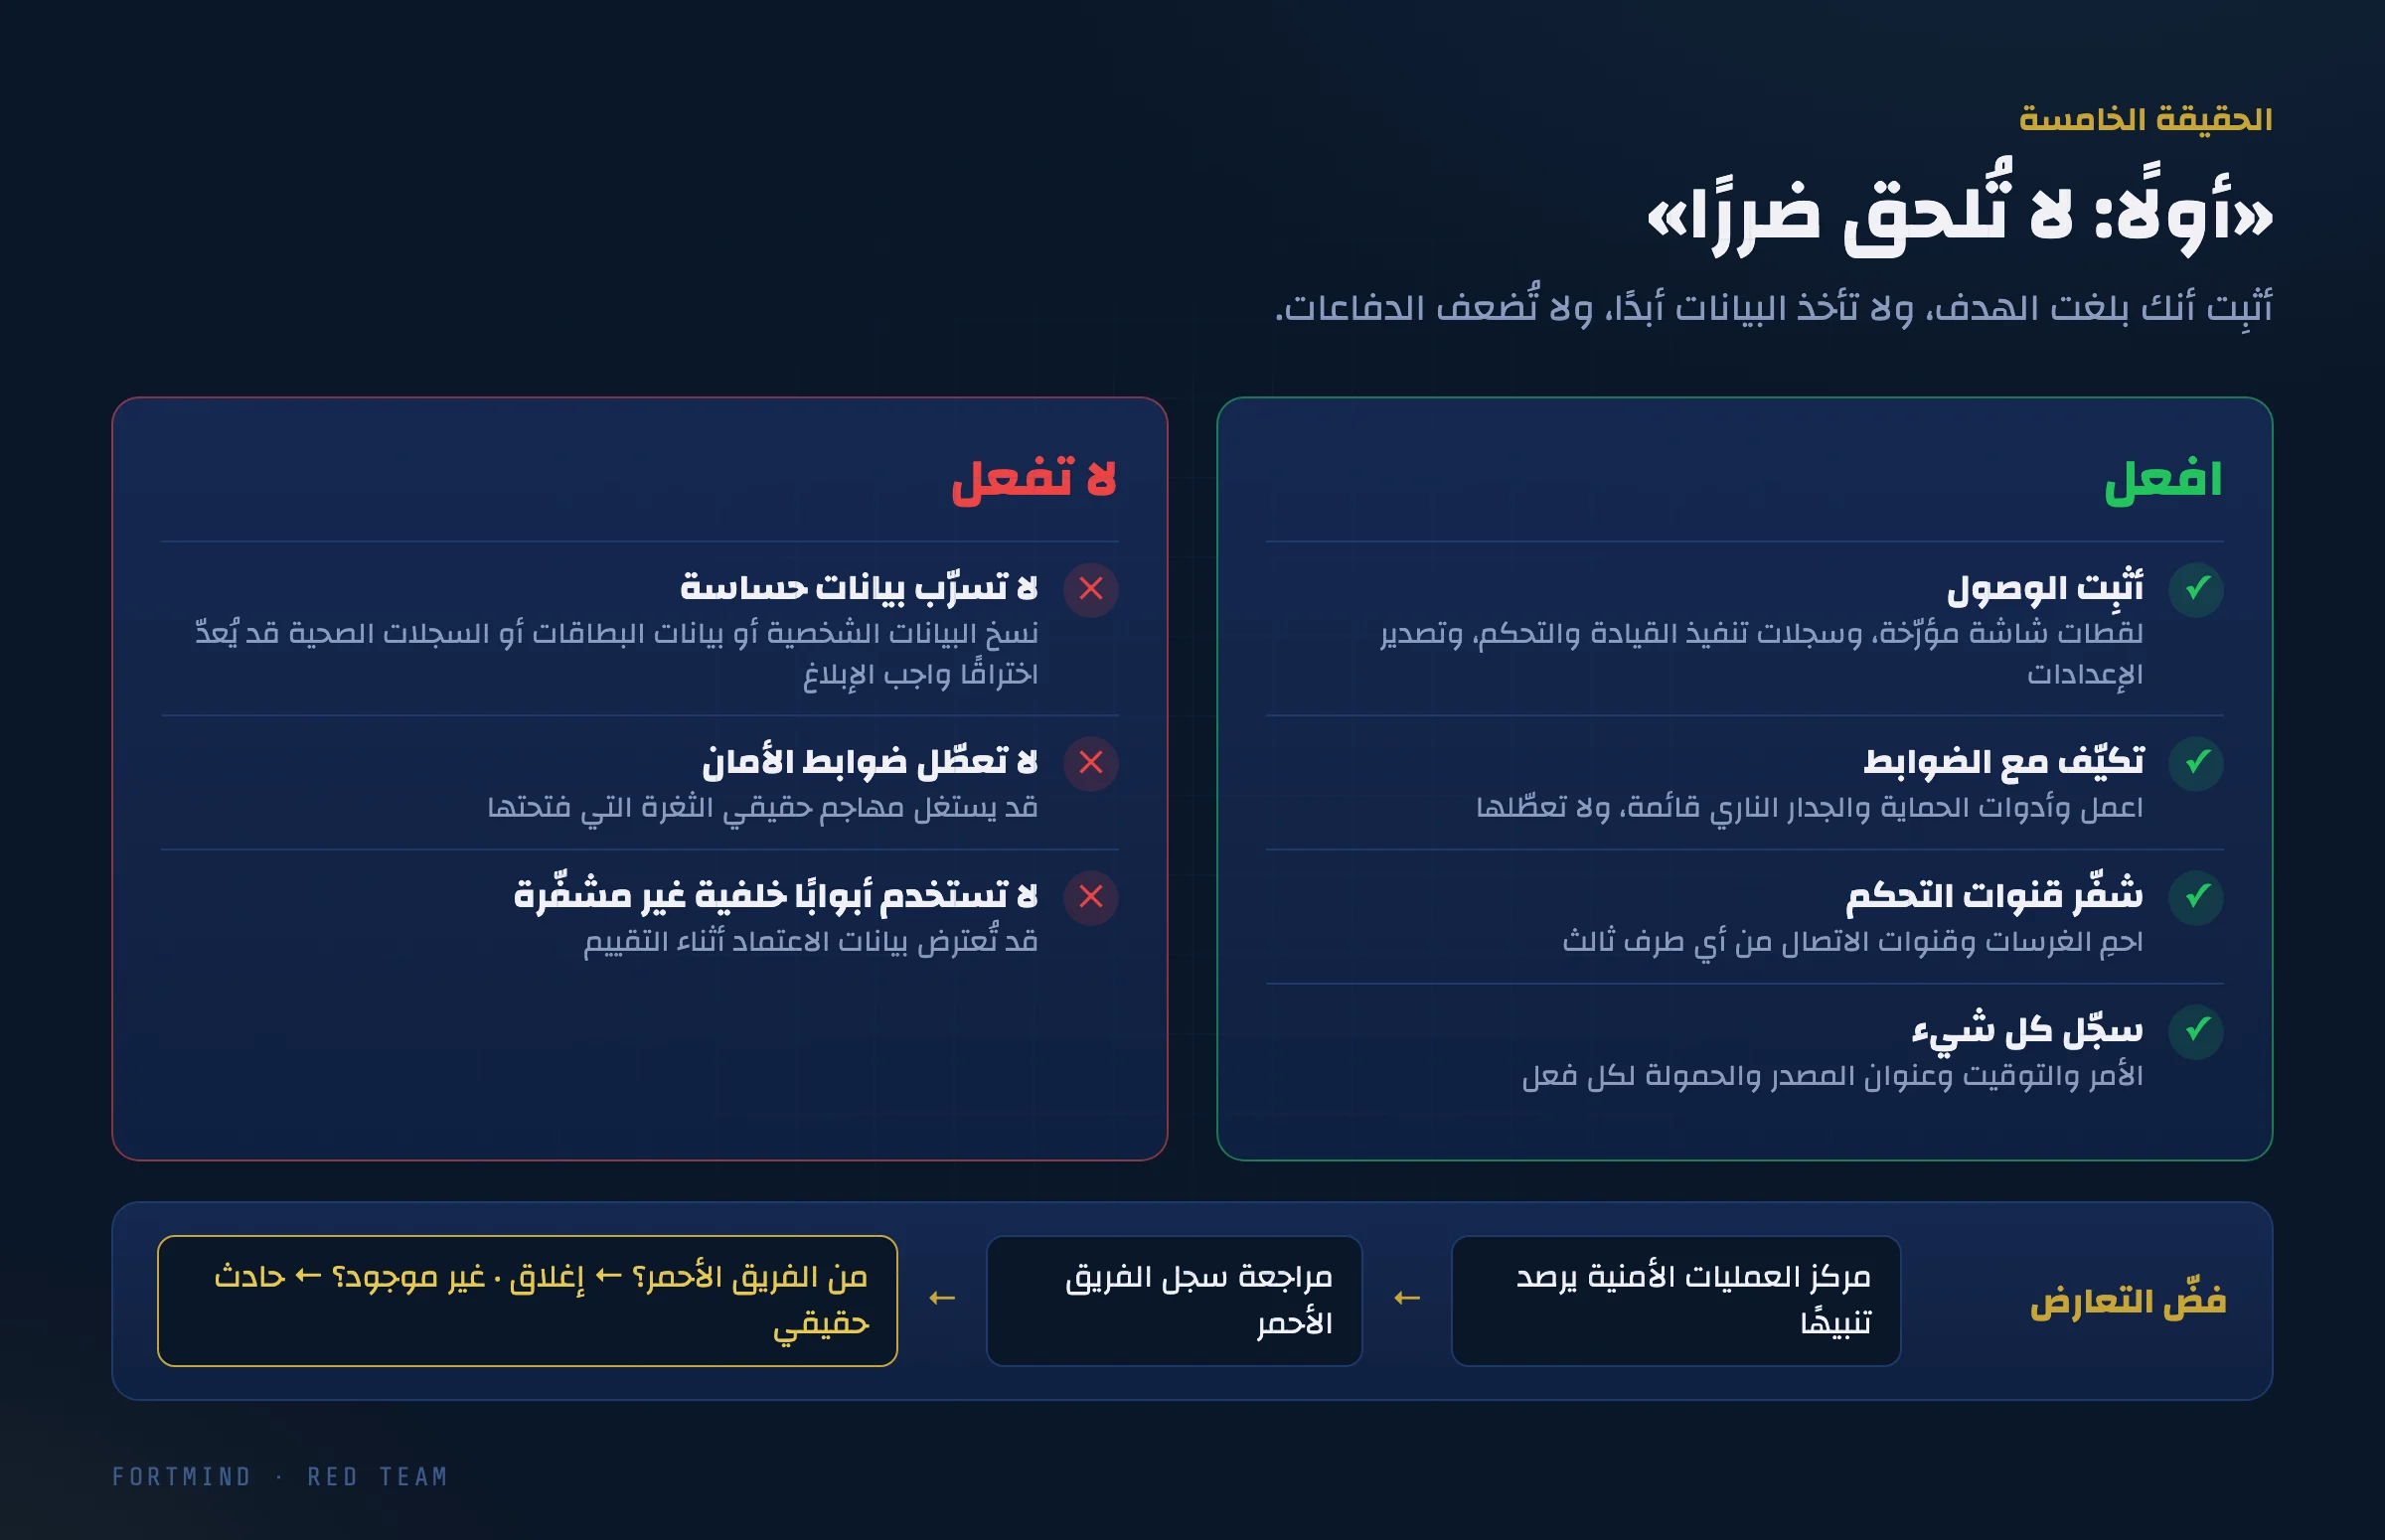
تعمل الفرق الحمراء وفق مبدأ أساسي هو «أولًا: لا تُلحق ضررًا» (Primum non nocere). فمع أن الفريق الأحمر يقوم بمناورات عالية الخطورة بشكل مشروع، كزرع أدوات القيادة والتحكم ورفع الصلاحيات، فإنه لا يجوز للمنفّذين أبدًا أن يُدخلوا إلى بيئة الإنتاج الحية لدى العميل أي خطر غير محسوب.
ويحكم هذا المبدأ أسلوب العمل في جانبين حاسمين:
١. سلامة الضوابط الأمنية وتجنّب تعريض العميل لأطراف ثالثة
لا يجوز للمنفّذين تعطيل الضوابط الأمنية ببساطة، كإيقاف أدوات الكشف والاستجابة على الأجهزة (Endpoint Detection and Response – EDR) أو تخفيف إعدادات الجدار الناري على الأجهزة، ولا زرع أبواب خلفية للقيادة والتحكم دون تشفير. فإسقاط الدفاعات أو تمرير حركة بيانات غير مشفّرة يعرّض العميل لخطر جسيم من أطراف ثالثة؛ إذ قد يكون هناك مهاجم حقيقي يراقب الشبكة، فيستغل الدفاعات التي أُضعفت أو يعترض بيانات الاعتماد المكشوفة أثناء التقييم. على أسلوب العمل أن يتكيّف مع الضوابط الأمنية، لا أن يهدمها.
٢. إثبات الوصول بدل تسريب البيانات
مع أن إثبات الأثر على الأعمال هو الغاية النهائية، فإن تسريب بيانات حساسة حقيقية، كالبيانات الشخصية للعملاء (PII)، أو بيانات بطاقات الدفع الخاضعة لمعيار PCI، أو السجلات الصحية المحمية بموجب قانون HIPAA، قد يُعدّ اختراقًا فعليًا للبيانات يجب الإبلاغ عنه قانونيًا.
ولتحقيق أهداف المهمة بأمان، يجمع المنفّذون أدلة موثوقة على الوصول: لقطات شاشة مؤرّخة، وسجلات تنفيذ الأوامر عبر أدوات القيادة والتحكم، وملفات إعدادات مصدَّرة. وبهذه الأدلة يُثبتون أنهم وصلوا إلى قاعدة البيانات المستهدفة دون نسخ أي سجل حساس أو إخراجه من الشبكة.
التوثيق الدقيق وفضّ التعارض
يتطلب الالتزام بهذا المبدأ توثيقًا صارمًا لكل خطوة. فالفرق الحمراء تسجّل كل أمر نُفِّذ، وتوقيته، وعنوان المصدر، والحمولة المزروعة. وهذه السجلات ضرورية لما يُعرف بـفضّ التعارض (Deconfliction): فإذا رصد مركز العمليات الأمنية (Security Operations Center – SOC) لدى العميل نشاطًا مريبًا أثناء التقييم، أتاح التوثيق الدقيق للمدافعين أن يتحققوا فورًا مما إذا كان التنبيه ناتجًا عن أفعال الفريق الأحمر أم عن هجوم حقيقي.
الخلاصة: إعادة التفكير في استراتيجية الأمن
إن فهم أساليب عمل الفرق الحمراء الحديثة يفرض تحولًا جذريًا في الاستراتيجية الدفاعية. فلا يمكن الحكم على مستوى الأمن بمجرد خلوّ الأنظمة من ثغرات غير مُرقّعة، أو باستكمال قوائم التحقق السنوية للامتثال. فالصمود الحقيقي يُقاس بمدى قدرة المدافعين من البشر (الفريق الأزرق)، وإجراءات الاستجابة للحوادث، وبيانات المراقبة الأمنية، على رصد تهديد نشط ومتكيّف واحتوائه.
وحين يتجاوز قادة الأمن الصورة النمطية التي تقدمها الأفلام، ويتعاملون مع حقيقة أساليب الخصوم كما هي، يصبح بإمكانهم تحويل سجلات الأحداث الخام إلى قوة دفاعية فعلية.
لو استهدف خصمٌ اليوم أهم أصول أعمالك، فهل ستلتقط دفاعاتك المؤشرات الدقيقة التي يتركها خلفه؟ أم أنك ما زلت تقيس أمنك بوجود التحديثات البرمجية وحدها؟