أيامك التسعون الأولى في الأمن السيبراني: خريطة طريق عملية دون شهادة جامعية
تبدأ من الصفر؟ خطة عملية من اثني عشر أسبوعًا لأيامك التسعين الأولى في الأمن السيبراني: أبرز أربعة مسارات وظيفية، والأساسيات التي تتعلمها أولًا، ولماذا تسبق المختبرات العملية الشهادات في البداية، والأخطاء التي توقف معظم المبتدئين.
معظم من يريدون دخول مجال الأمن السيبراني لا يتعثرون لأن المجال صعب، بل لأنهم يبدؤون من المكان الخطأ. يشترون ثلاث دورات، ويشاهدون ساعات من الفيديوهات عن أدوات الاختراق، ثم بعد ستة أسابيع لا يستطيعون أن يشرحوا ما يحدث حين يكتبون عنوان موقع في المتصفح.
هذه الخريطة لكل من يبدأ من الصفر: الطلاب، ومن يريدون تغيير مسارهم المهني، وموظفي تقنية المعلومات الراغبين في الانتقال إلى الأمن. لا تحتاج إلى شهادة جامعية لتتبعها. تحتاج إلى ساعة يوميًا تقريبًا، واستعداد لتجربة الأشياء وكسرها في بيئة آمنة، وصبر على تعلّم الأساسيات المملة أولًا.
إليك كيف تقضي أيامك التسعين الأولى.
الخطوة الأولى: افهم الخريطة قبل أن تختار الطريق
الأمن السيبراني ليس وظيفة واحدة، بل عائلة من الوظائف يختلف العمل اليومي فيها اختلافًا كبيرًا. وقبل أن تقرر ماذا تدرس، يفيدك أن تعرف أين قد ترغب في الوصول.
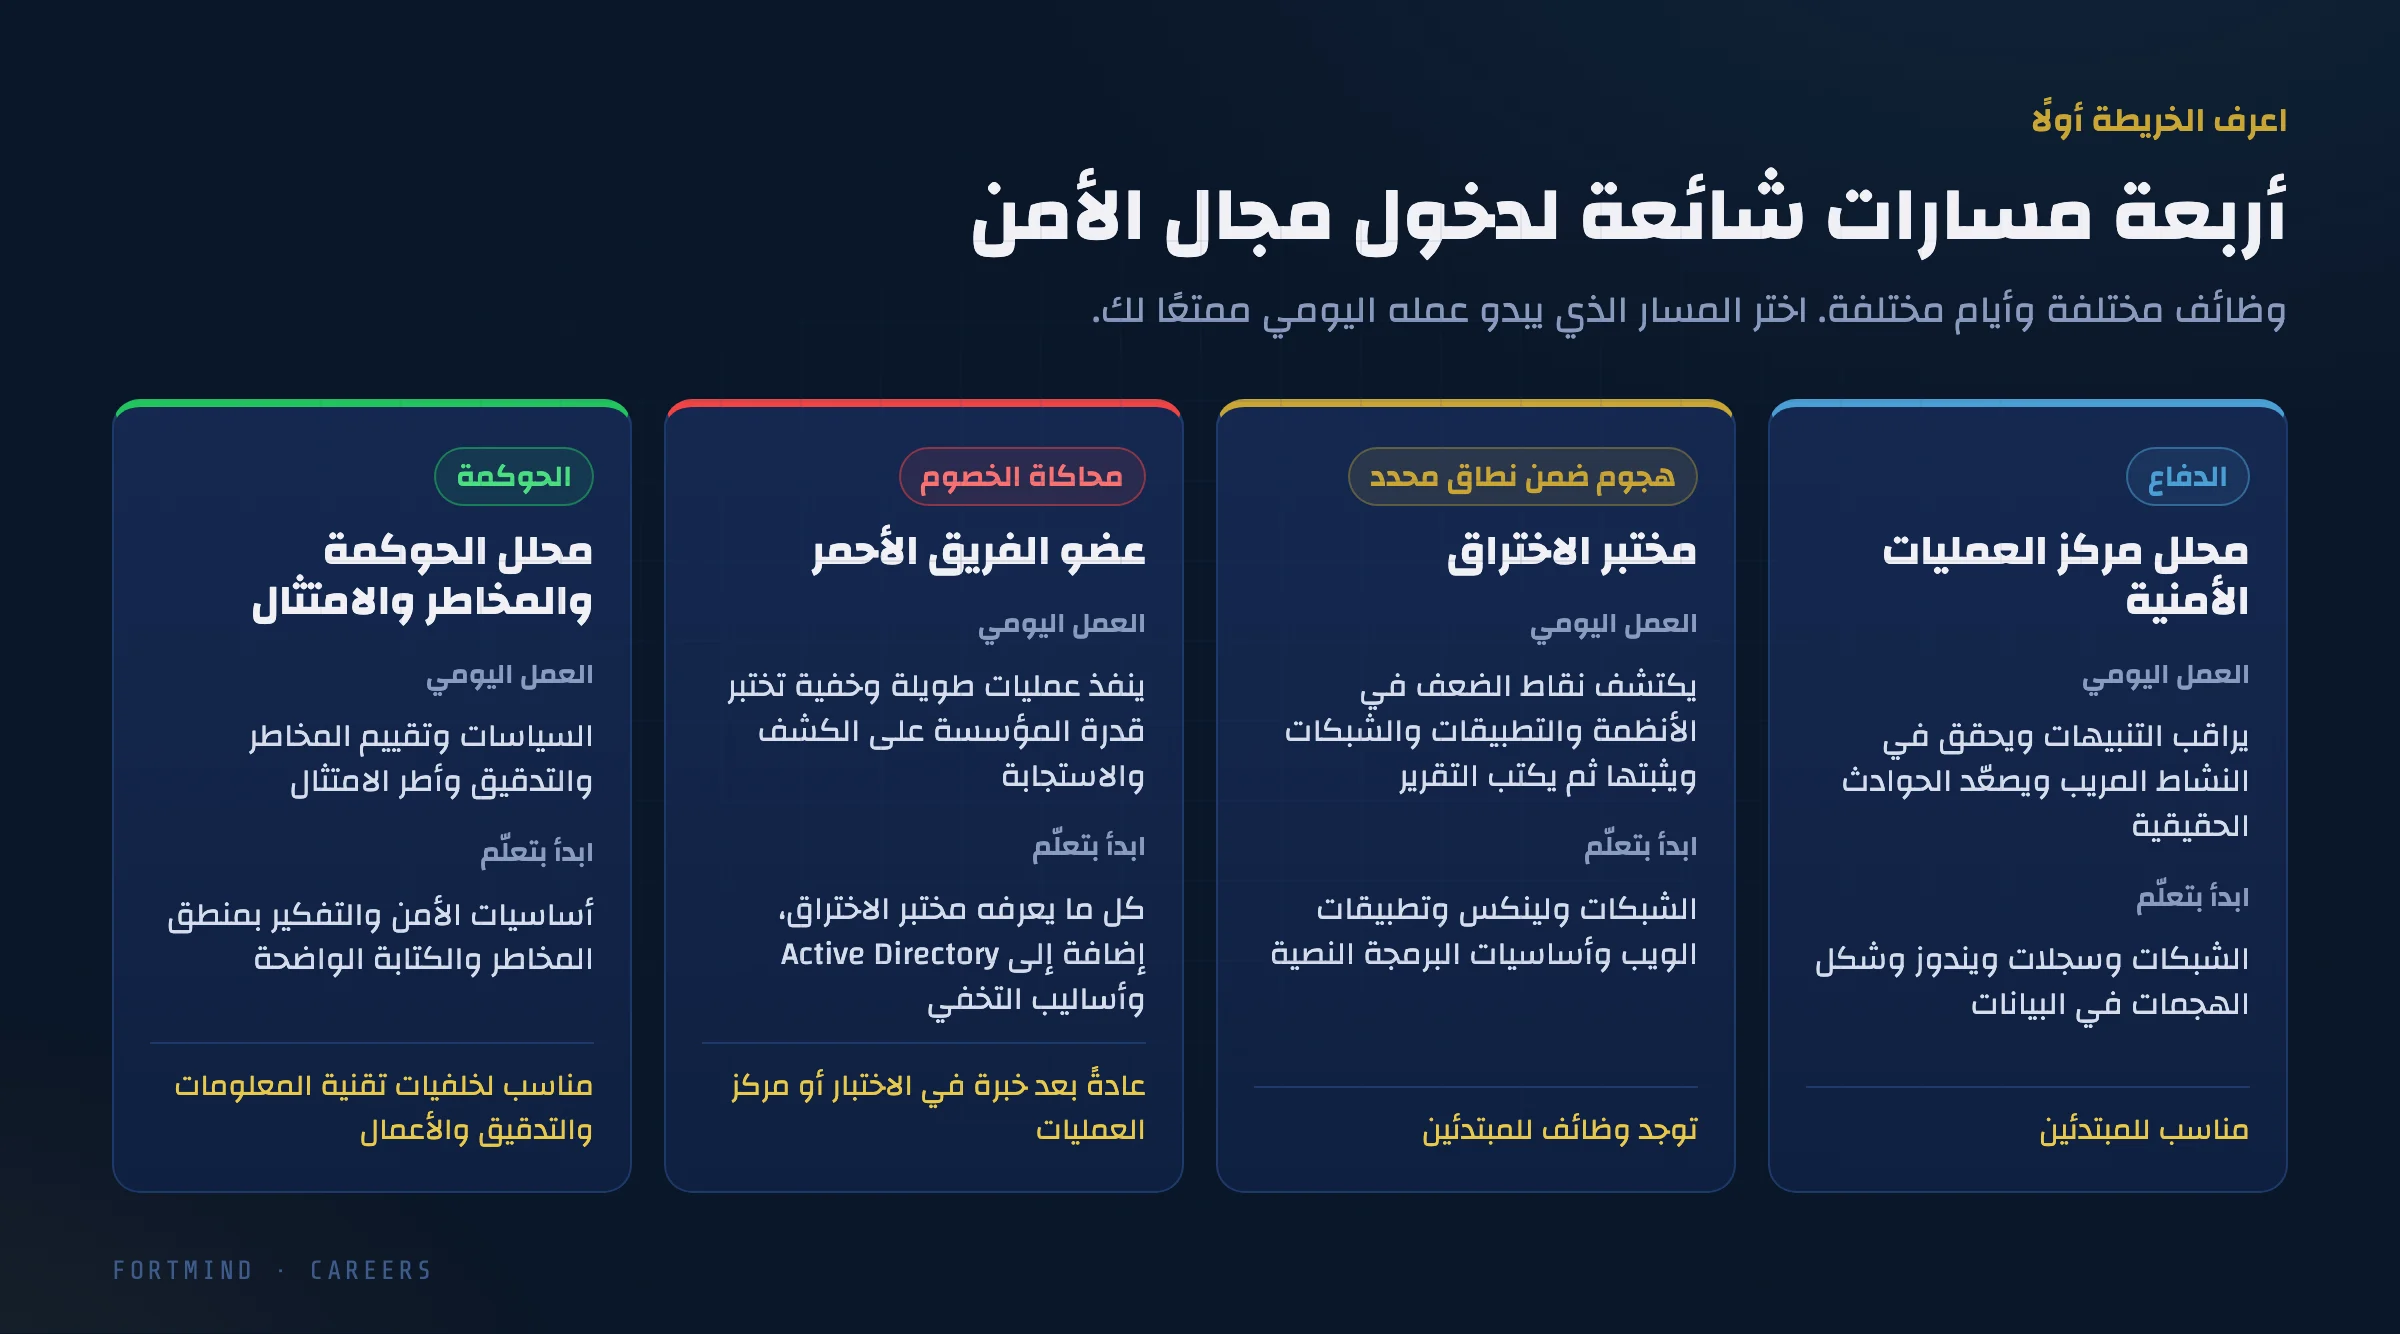
- محلل مركز العمليات الأمنية. يراقب محلل مركز العمليات الأمنية (Security Operations Center – SOC) التنبيهات، ويحقق في كل ما يبدو مريبًا، ويقرر ما إذا كان الأمر حادثًا حقيقيًا. إن كنت تحب عمل المحقق وتتبّع الأنماط في البيانات، فهذه بداية طبيعية لك، وهي من أكثر أبواب الدخول إلى المجال شيوعًا.
- مختبر الاختراق. يُستعان بمختبر الاختراق (Penetration Tester) للبحث عن نقاط الضعف في الأنظمة والتطبيقات والشبكات ضمن نطاق متفق عليه، وإثبات أنها حقيقية، ثم كتابة تقرير واضح يشرح طريقة معالجتها. والتقرير هنا لا يقل أهمية عن الاختراق نفسه.
- عضو الفريق الأحمر. ينفذ الفريق الأحمر (Red Team) عمليات أطول وأكثر هدوءًا تحاكي المهاجمين الحقيقيين، ليختبر قدرة المؤسسة على كشفهم والتصدي لهم. ونادرًا ما تكون هذه أول وظيفة؛ فمعظم أعضاء الفرق الحمراء عملوا قبلها في اختبار الاختراق أو في مراكز العمليات الأمنية.
- محلل الحوكمة والمخاطر والامتثال. يُعنى هذا المجال (Governance, Risk and Compliance – GRC) بالسياسات وتقييم المخاطر والتدقيق وأطر العمل مثل ISO 27001. وهو مناسب لمن يأتون من خلفيات تقنية المعلومات أو التدقيق أو الأعمال، ويحبون التنظيم والكتابة الواضحة.
لست مضطرًا إلى الاختيار اليوم. فالأسابيع الثمانية الأولى من هذه الخطة واحدة لكل المسارات. لكن معرفة الوجهات المحتملة تساعدك على الحفاظ على حماسك حين تبدو الأساسيات بطيئة.
الخطوة الثانية: تعلّم الركائز الأربع
كل وظيفة أمنية تفترض أنك تفهم كيف تعمل الأنظمة في وضعها الطبيعي. فلا يمكنك أن تلاحظ اتصالًا خبيثًا إن لم تعرف شكل الاتصال العادي، ولا أن تستغل تطبيق ويب إن لم تفهم كيف ينتقل الطلب من المتصفح إلى الخادم.
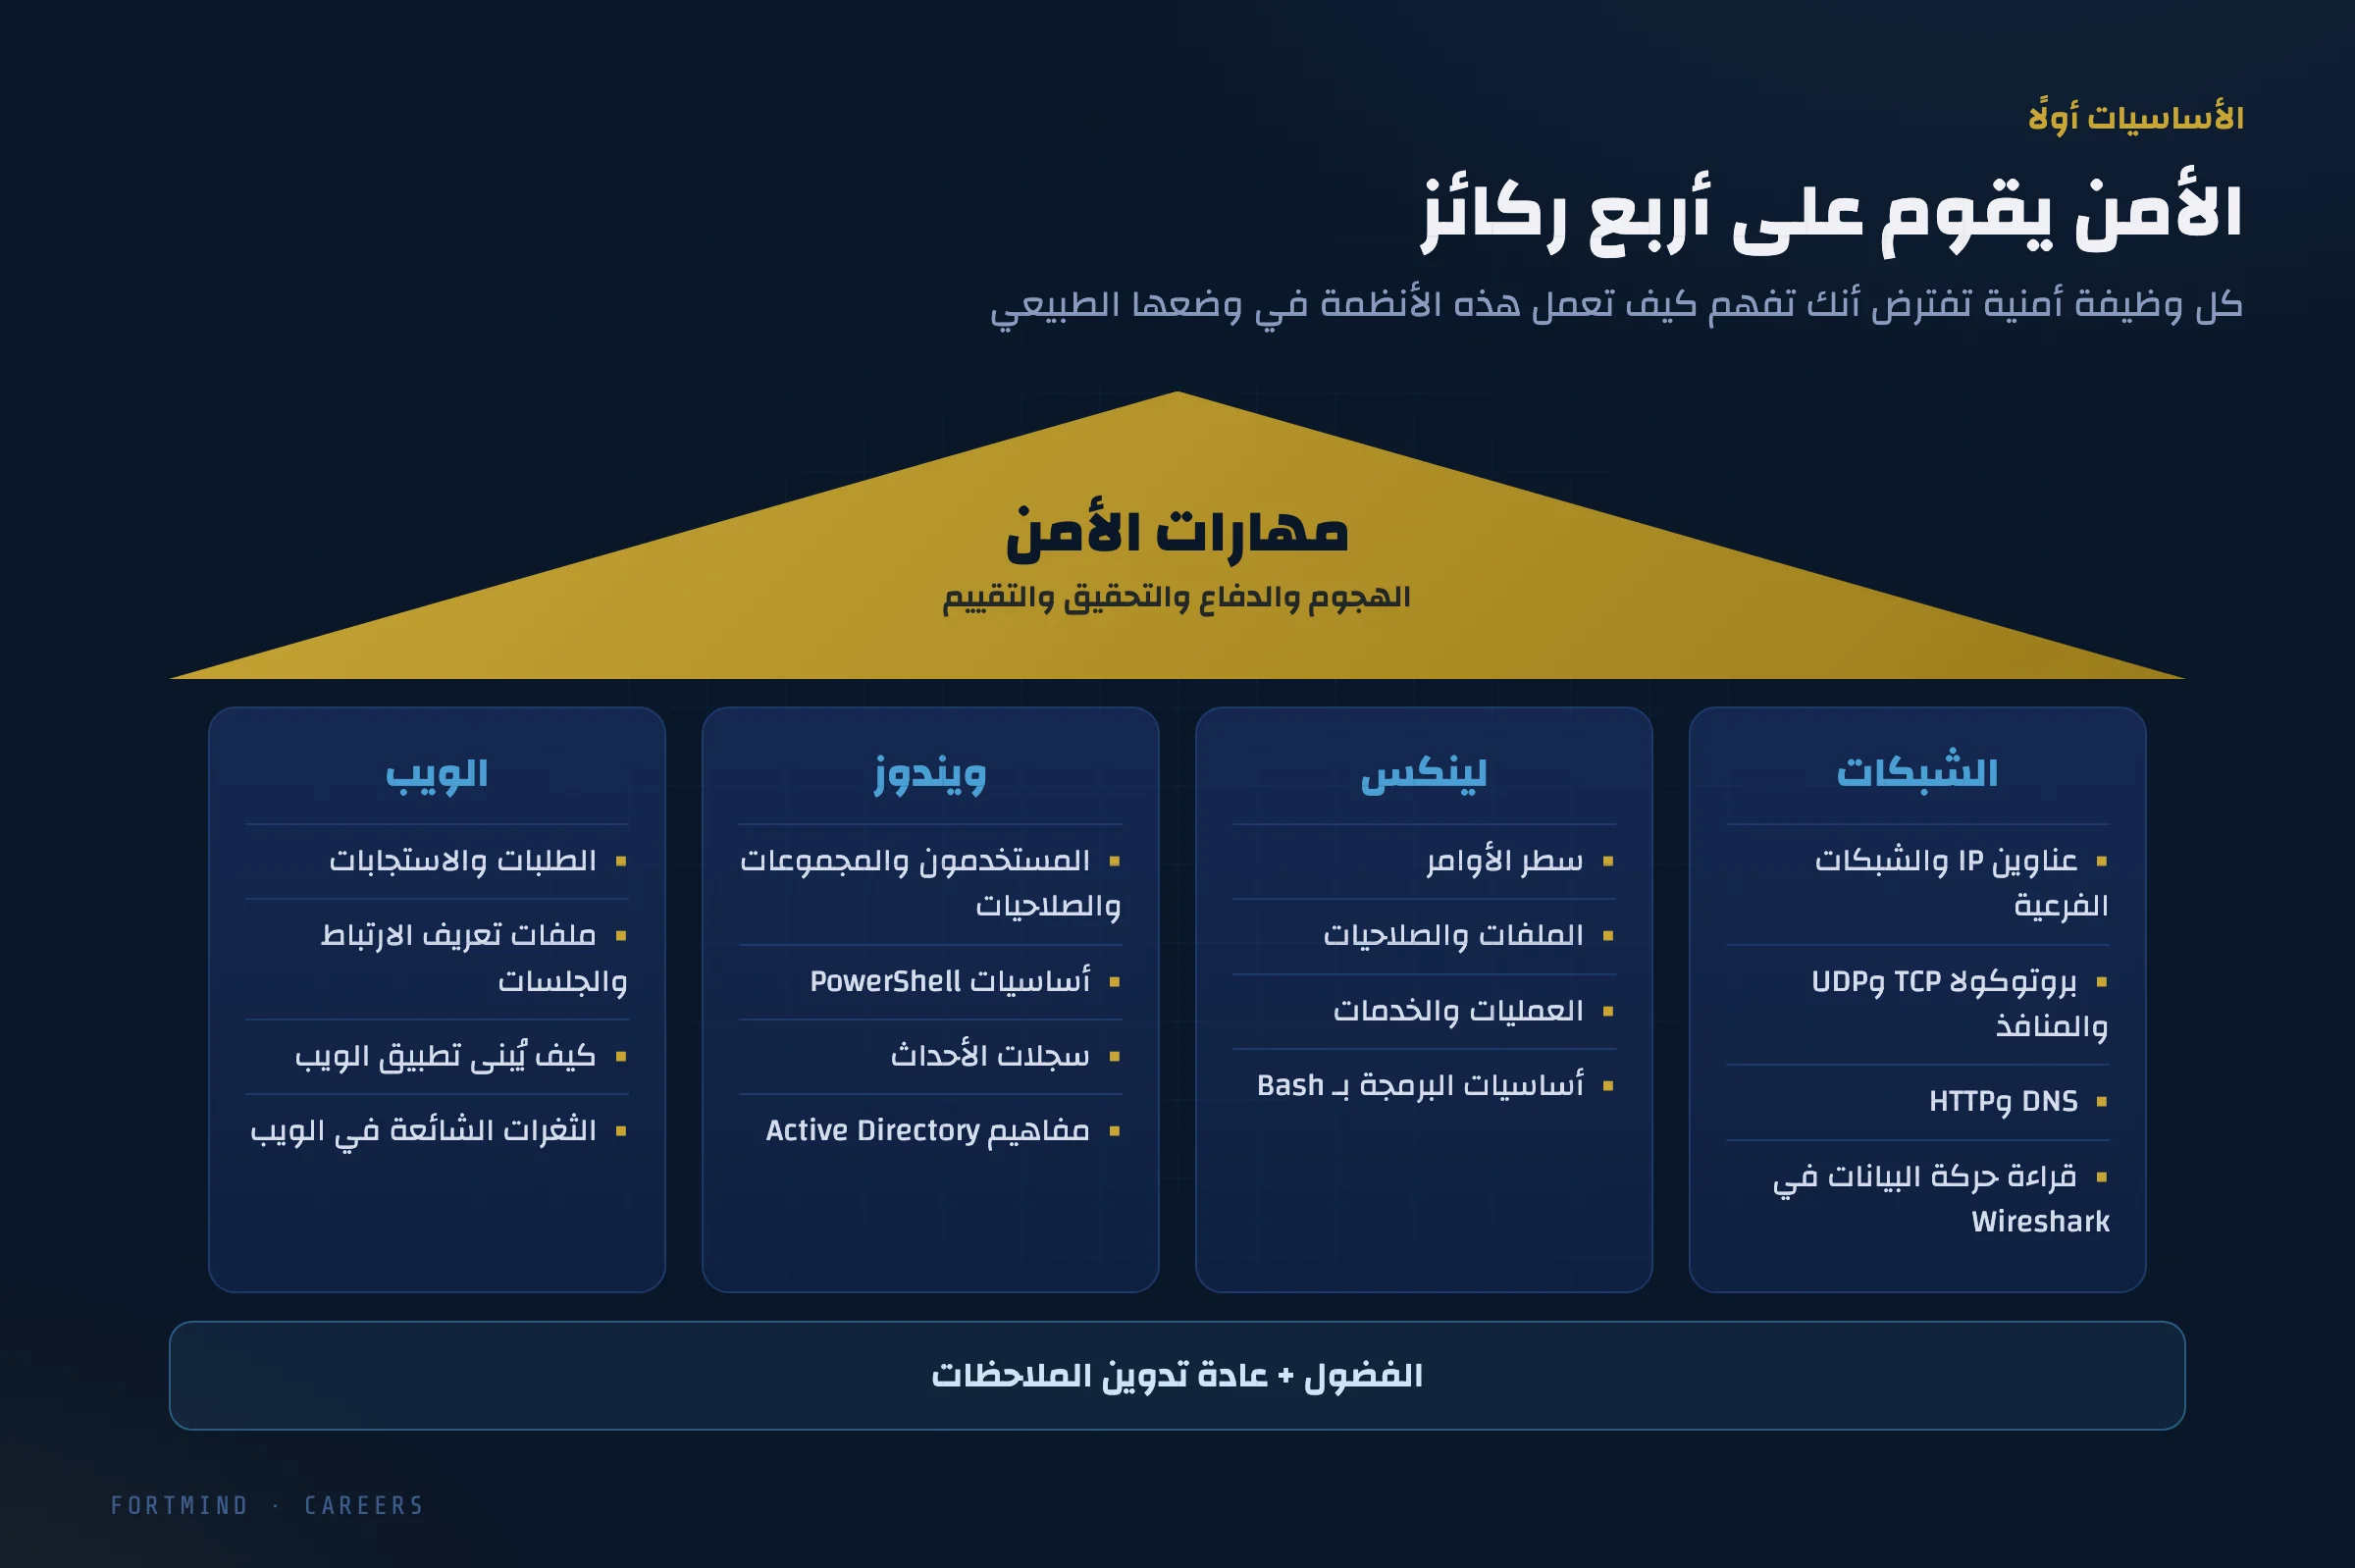
وهذه هي الركائز الأربع:
- الشبكات. عناوين IP والشبكات الفرعية، وبروتوكولا TCP وUDP، والمنافذ، وDNS، وHTTP. تعلّم أن تفتح ملف التقاط حزم في Wireshark وتتتبع محادثة كاملة من أولها إلى آخرها.
- لينكس. سطر الأوامر، والملفات والصلاحيات، والعمليات والخدمات، وما يكفي من Bash لأتمتة المهام الصغيرة. فمعظم أدوات الأمن، وكثير من الخوادم، تعمل على لينكس.
- ويندوز. المستخدمون والمجموعات والصلاحيات، وPowerShell، وسجلات الأحداث، والفكرة الأساسية لخدمة Active Directory. فمعظم الشركات ما زالت تدير مكاتبها على ويندوز، ولذلك يقضي فيه المهاجمون والمدافعون وقتًا طويلًا.
- الويب. الطلبات والاستجابات، وملفات تعريف الارتباط والجلسات، وطريقة بناء تطبيقات الويب، وأشهر أنواع الثغرات فيها.
لا شيء من هذا يلفت الأنظار، لكنه كله يؤتي ثماره. فحين تتعلم لاحقًا تقنية هجوم ما، ستفهم لماذا تنجح، بدل أن تنسخ الأوامر دون فهم.
الخطوة الثالثة: ابدأ التطبيق العملي مبكرًا
أكبر اختصار في هذا المجال هو أبسطه أيضًا: مارِس، ولا تكتفِ بالقراءة.
لا عيب في الشهادات المهنية. فكثير من أصحاب العمل يعتمدون عليها في فرز السير الذاتية، والاستعداد لإحداها يمنح دراستك بنية واضحة. المشكلة في الترتيب. فإن درست لاختبار اختيار من متعدد قبل أن تلمس نظامًا حقيقيًا، ستعرف المصطلحات دون أن تملك المهارة. ويلاحظ ذلك من يجري المقابلة سريعًا، غالبًا في اللحظة التي يقول فيها: «أرِني كيف ستفعل ذلك».
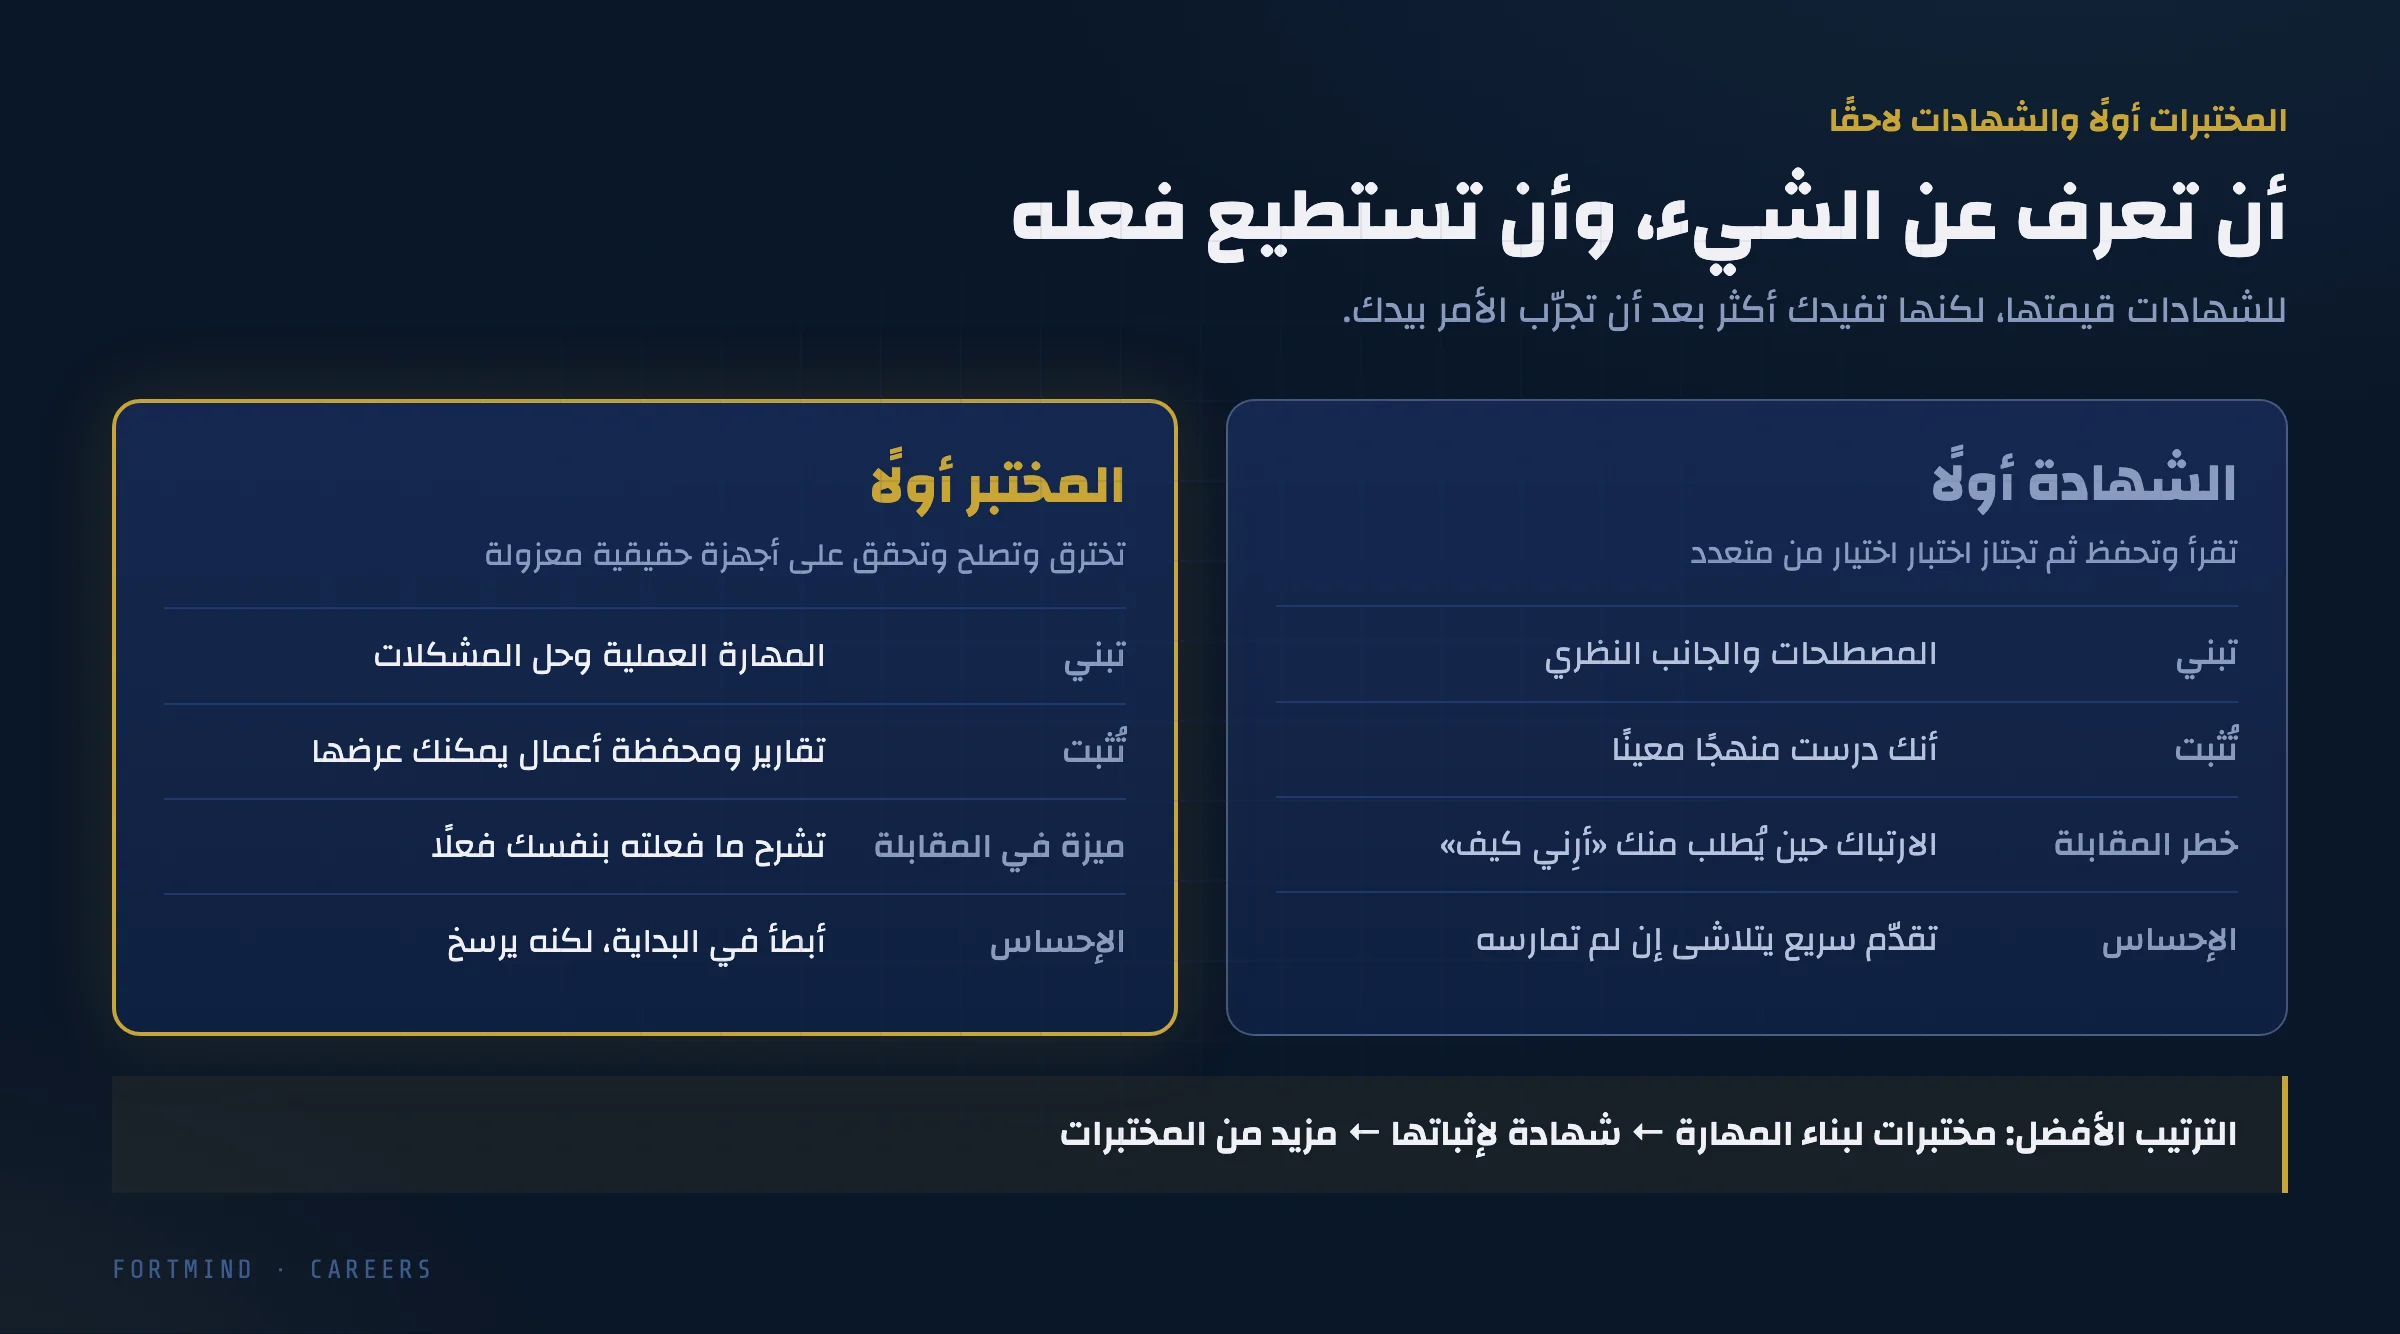
المختبرات العملية تعالج هذه المشكلة. ففي المختبر تفحص جهازًا حقيقيًا معزولًا، وتقرأ سجلات حقيقية، وتعطّل خدمات حقيقية ثم تصلحها. تخطئ وترى نتيجة خطئك، وبهذه الطريقة ترسخ المعرفة. وكل مختبر يمنحك أيضًا شيئًا تكتب عنه، فيصبح جزءًا من محفظة أعمالك.
والترتيب الجيد هو: مختبرات لبناء المهارة، ثم شهادة لإثباتها، ثم مزيد من المختبرات.
وهناك قاعدة واحدة لا استثناء فيها: لا تتدرّب إلا على أنظمة تملكها أو لديك إذن مكتوب باختبارها. استخدم المختبرات المصممة لهذا الغرض، وتحديات مسابقات التقاط العلم (Capture The Flag – CTF)، وأجهزتك الافتراضية الخاصة. أما فحص أي شيء آخر أو مهاجمته، ولو «للتجربة فقط»، فقد يكون مخالفًا للقانون، وهو بداية سيئة لأي مسيرة في الأمن.
الخطوة الرابعة: اتبع خطة من اثني عشر أسبوعًا
إليك خطة يمكنك إنهاؤها فعلًا. كل مرحلة تستمر أسبوعين، وكل أسبوع ينتهي بمختبر واحد على الأقل. وإن استطعت أن تخصص لها ساعة تقريبًا في أيام العمل وجلسة أطول في عطلة الأسبوع، فهذا كافٍ.
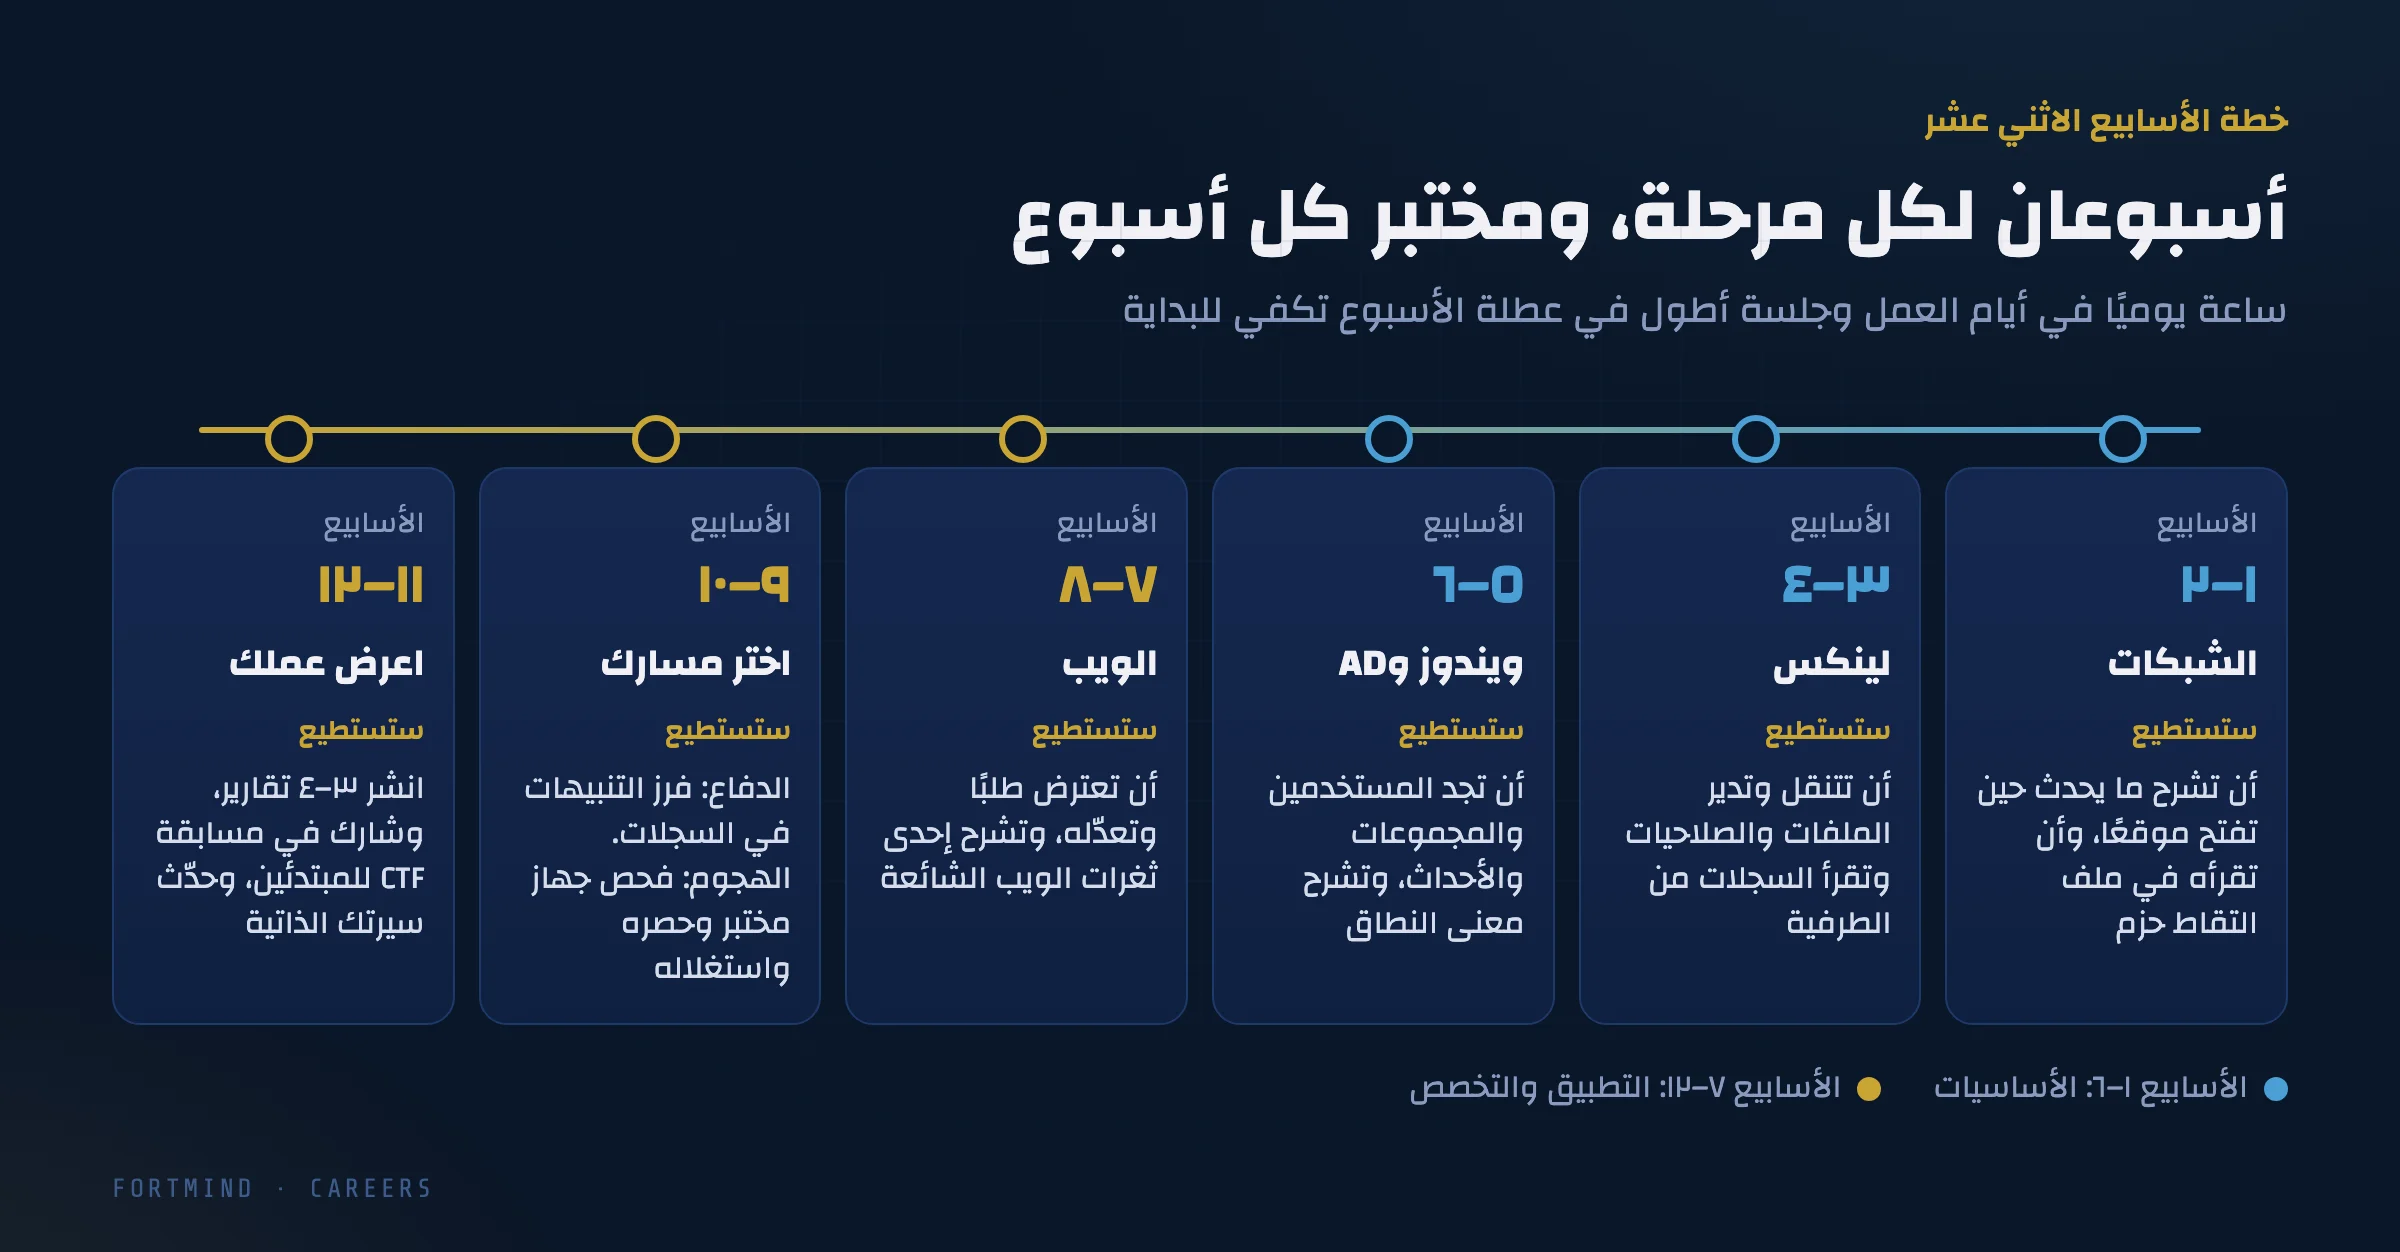
الأسبوعان ١–٢: الشبكات. تعلّم كيف تنتقل البيانات: عناوين IP، والمنافذ، والمصافحة الثلاثية في TCP، واستعلامات DNS، وطلبات HTTP. وفي نهاية المرحلة يجب أن تستطيع فتح ملف التقاط حزم وشرح ما حدث حين زار أحدهم موقعًا إلكترونيًا.
الأسبوعان ٣–٤: لينكس. عِش داخل الطرفية. تنقّل في نظام الملفات، وأدِر الصلاحيات، وشغّل الخدمات وأوقفها، واقرأ السجلات. واكتب نصًا برمجيًا صغيرًا بلغة Bash يوفر عليك بعض الوقت.
الأسبوعان ٥–٦: ويندوز وActive Directory. استكشف المستخدمين والمجموعات والصلاحيات. استخدم PowerShell للاستعلام عن النظام، وافتح عارض الأحداث، وتعرّف على معنى النطاق ووحدة التحكم بالنطاق وسياسات المجموعة.
الأسبوعان ٧–٨: الويب. استخدم أداة وسيطة لاعتراض الطلبات مثل Burp Suite لتراقب ما يدور بين متصفحك وتطبيق تجريبي. عدّل طلبًا وانظر كيف يتصرف الخادم. وتعلّم آلية عمل بعض الثغرات الشائعة، مثل حقن SQL وضعف التحكم في الصلاحيات، على تطبيقات مصممة للتدريب.
الأسبوعان ٩–١٠: اختر مسارك. الآن اتجه نحو المسار الذي يثير اهتمامك أكثر.
- الدفاع: اقرأ السجلات، وافرز التنبيهات، واستنتج من الأدلة ما فعله المهاجم.
- الهجوم: نفّذ الدورة الكاملة على أجهزة المختبر: الاستطلاع، ثم الفحص، ثم الحصر، ثم الاستغلال.
الأسبوعان ١١–١٢: اعرض عملك. انشر ثلاثة أو أربعة تقارير عن مختبرات أنهيتها، تشرح فيها ما فعلته ولماذا. وشارك في مسابقة CTF مناسبة للمبتدئين. ثم حدّث سيرتك الذاتية وملفك على LinkedIn بالمهارات التي تستطيع إثباتها الآن، لا بقائمة الدورات التي شاهدتها فقط.
| الأسابيع | المحور | في النهاية ستستطيع… |
|---|---|---|
| ١–٢ | الشبكات | شرح زيارة موقع إلكتروني من ملف التقاط حزم |
| ٣–٤ | لينكس | العمل بارتياح في الطرفية وقراءة السجلات |
| ٥–٦ | ويندوز وActive Directory | العثور على المستخدمين والمجموعات والأحداث، وشرح معنى النطاق |
| ٧–٨ | الويب | اعتراض طلب وتعديله، وشرح ثغرة شائعة |
| ٩–١٠ | مسارك | فرز التنبيهات، أو اختراق جهاز مختبر من البداية إلى النهاية |
| ١١–١٢ | محفظة الأعمال | عرض تقاريرك والحديث عن عملك بثقة |
تسعون يومًا لن تجعل منك خبيرًا، لكنها ستمنحك أساسًا متينًا، ودليلًا حقيقيًا على مهاراتك، وصورة واضحة للاتجاه الذي تريد أن تسلكه بعد ذلك. وهذا أكثر بكثير مما يملكه معظم المبتدئين بعد عام كامل من التعلم المشتت.
الخطوة الخامسة: تجنّب الأخطاء التي توقف معظم المبتدئين
معظم من يتوقفون لا ينقصهم الذكاء، بل يفقدون الزخم، وغالبًا لأحد الأسباب التالية.
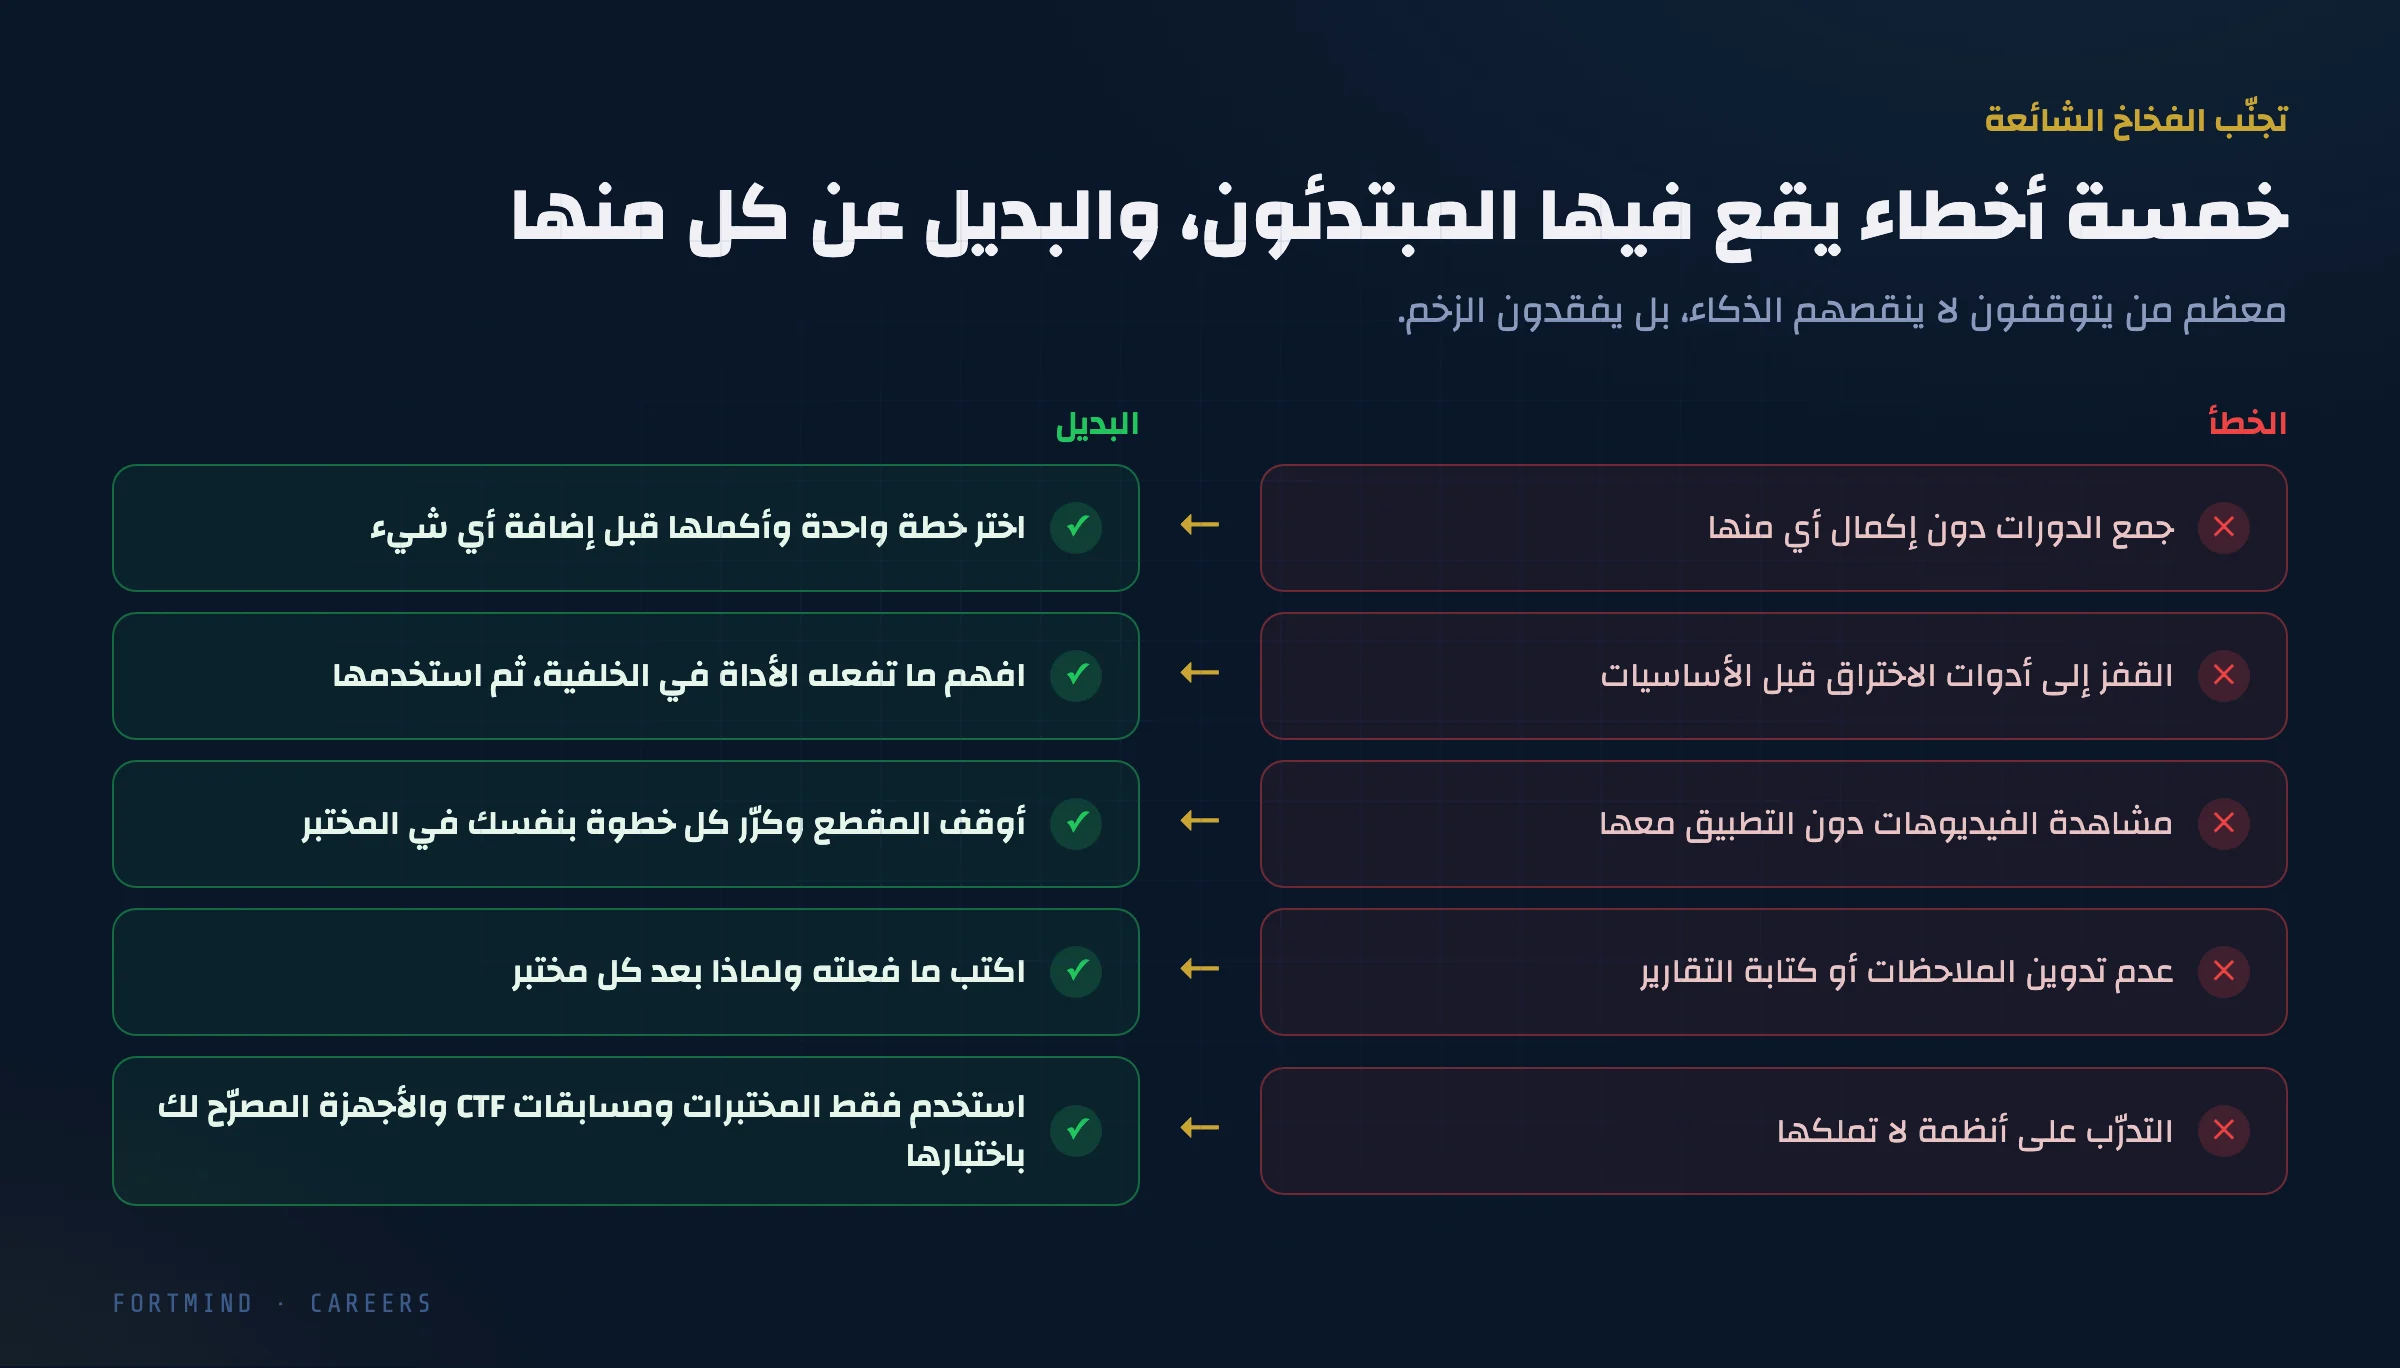
- جمع الدورات. شراء دورة جديدة كلما فترت الهمة يبدو إنجازًا، لكنه يعيدك إلى نقطة الصفر. اختر خطة واحدة وأكملها.
- القفز مباشرة إلى أدوات الاختراق. الأدوات تتغير، أما المفاهيم التي تقوم عليها فثابتة. وإن فهمت ما تفعله أداة الفحص، استطعت استخدام أي أداة فحص.
- المشاهدة دون تطبيق. الفيديوهات مفيدة، بشرط أن توقفها وتكرر كل خطوة بنفسك.
- عدم تدوين الملاحظات. بعد كل مختبر، اكتب ما فعلته، وما فشل، وما تعلمته. فهذه الملاحظات ستصبح تقاريرك، ثم إجاباتك في المقابلات.
- التدرّب حيث لا تملك إذنًا. هذا الخطأ قد ينهي مسيرتك قبل أن تبدأ. ابقَ داخل المختبرات ومسابقات CTF.
من أين تبدأ اليوم
لست بحاجة إلى التخطيط للأيام التسعين كلها قبل أن تبدأ. يكفي أن تنهي المختبر الأول.
ولهذا صممنا مختبرات فورتمايند لتعمل بالكامل داخل المتصفح: دون شبكة افتراضية خاصة (VPN)، ودون تثبيت أي برنامج، ودون إعداد أي شيء على جهازك. تفتح الدرس، وتشغّل جهازًا معزولًا، وتبدأ العمل. والدروس متاحة بالعربية والإنجليزية، وفي دورة الأساسيات FM-F100 ينتهي كل درس بمختبر تطبّق فيه ما تعلمته، فتأتي النظرية والممارسة معًا.
إن كنت تنتظر اللحظة المناسبة لتبدأ، فاختر مختبرًا اليوم وابدأ بالأسبوع الأول. يمكنك البدء من fortmind.qa.