اختبار الاختراق أم الفريق الأحمر أم فحص الثغرات: ماذا تحتاج شركتك فعلًا؟
ثلاث خدمات أمنية تبدو متشابهة لكنها تجيب عن أسئلة مختلفة تمامًا. ما الذي يقدمه كل منها، وكيف يُبنى بعضها على بعض، وأيها يناسب مستوى نضج مؤسستك اليوم، وما الأسئلة التي تطرحها على أي مزوّد قبل التوقيع.
عاجلًا أو آجلًا، يتلقى كل مدير لتقنية المعلومات الطلب نفسه من الإدارة أو المدقق أو أحد العملاء: «نحتاج إلى اختبار أمني». ثم تصل عروض الأسعار، وفيها ثلاثة مصطلحات تبدو متشابهة لكنها تعني أشياء مختلفة تمامًا: فحص الثغرات (Vulnerability Scan)، واختبار الاختراق (Penetration Test)، ومهمة الفريق الأحمر (Red Team Engagement).
إذا اخترت الخيار الخطأ، فإما أن تدفع مقابل عمق لا تستطيع الاستفادة منه بعد، وإما أن تحصل على تقرير مطمئن في ظاهره لا يُثبت إلا القليل. يشرح هذا الدليل ما يقدمه كل خيار فعلًا، وكيف تتكامل الخيارات الثلاثة، وكيف تختار ما يناسب مؤسستك في وضعها الحالي.
ثلاثة أسئلة مختلفة
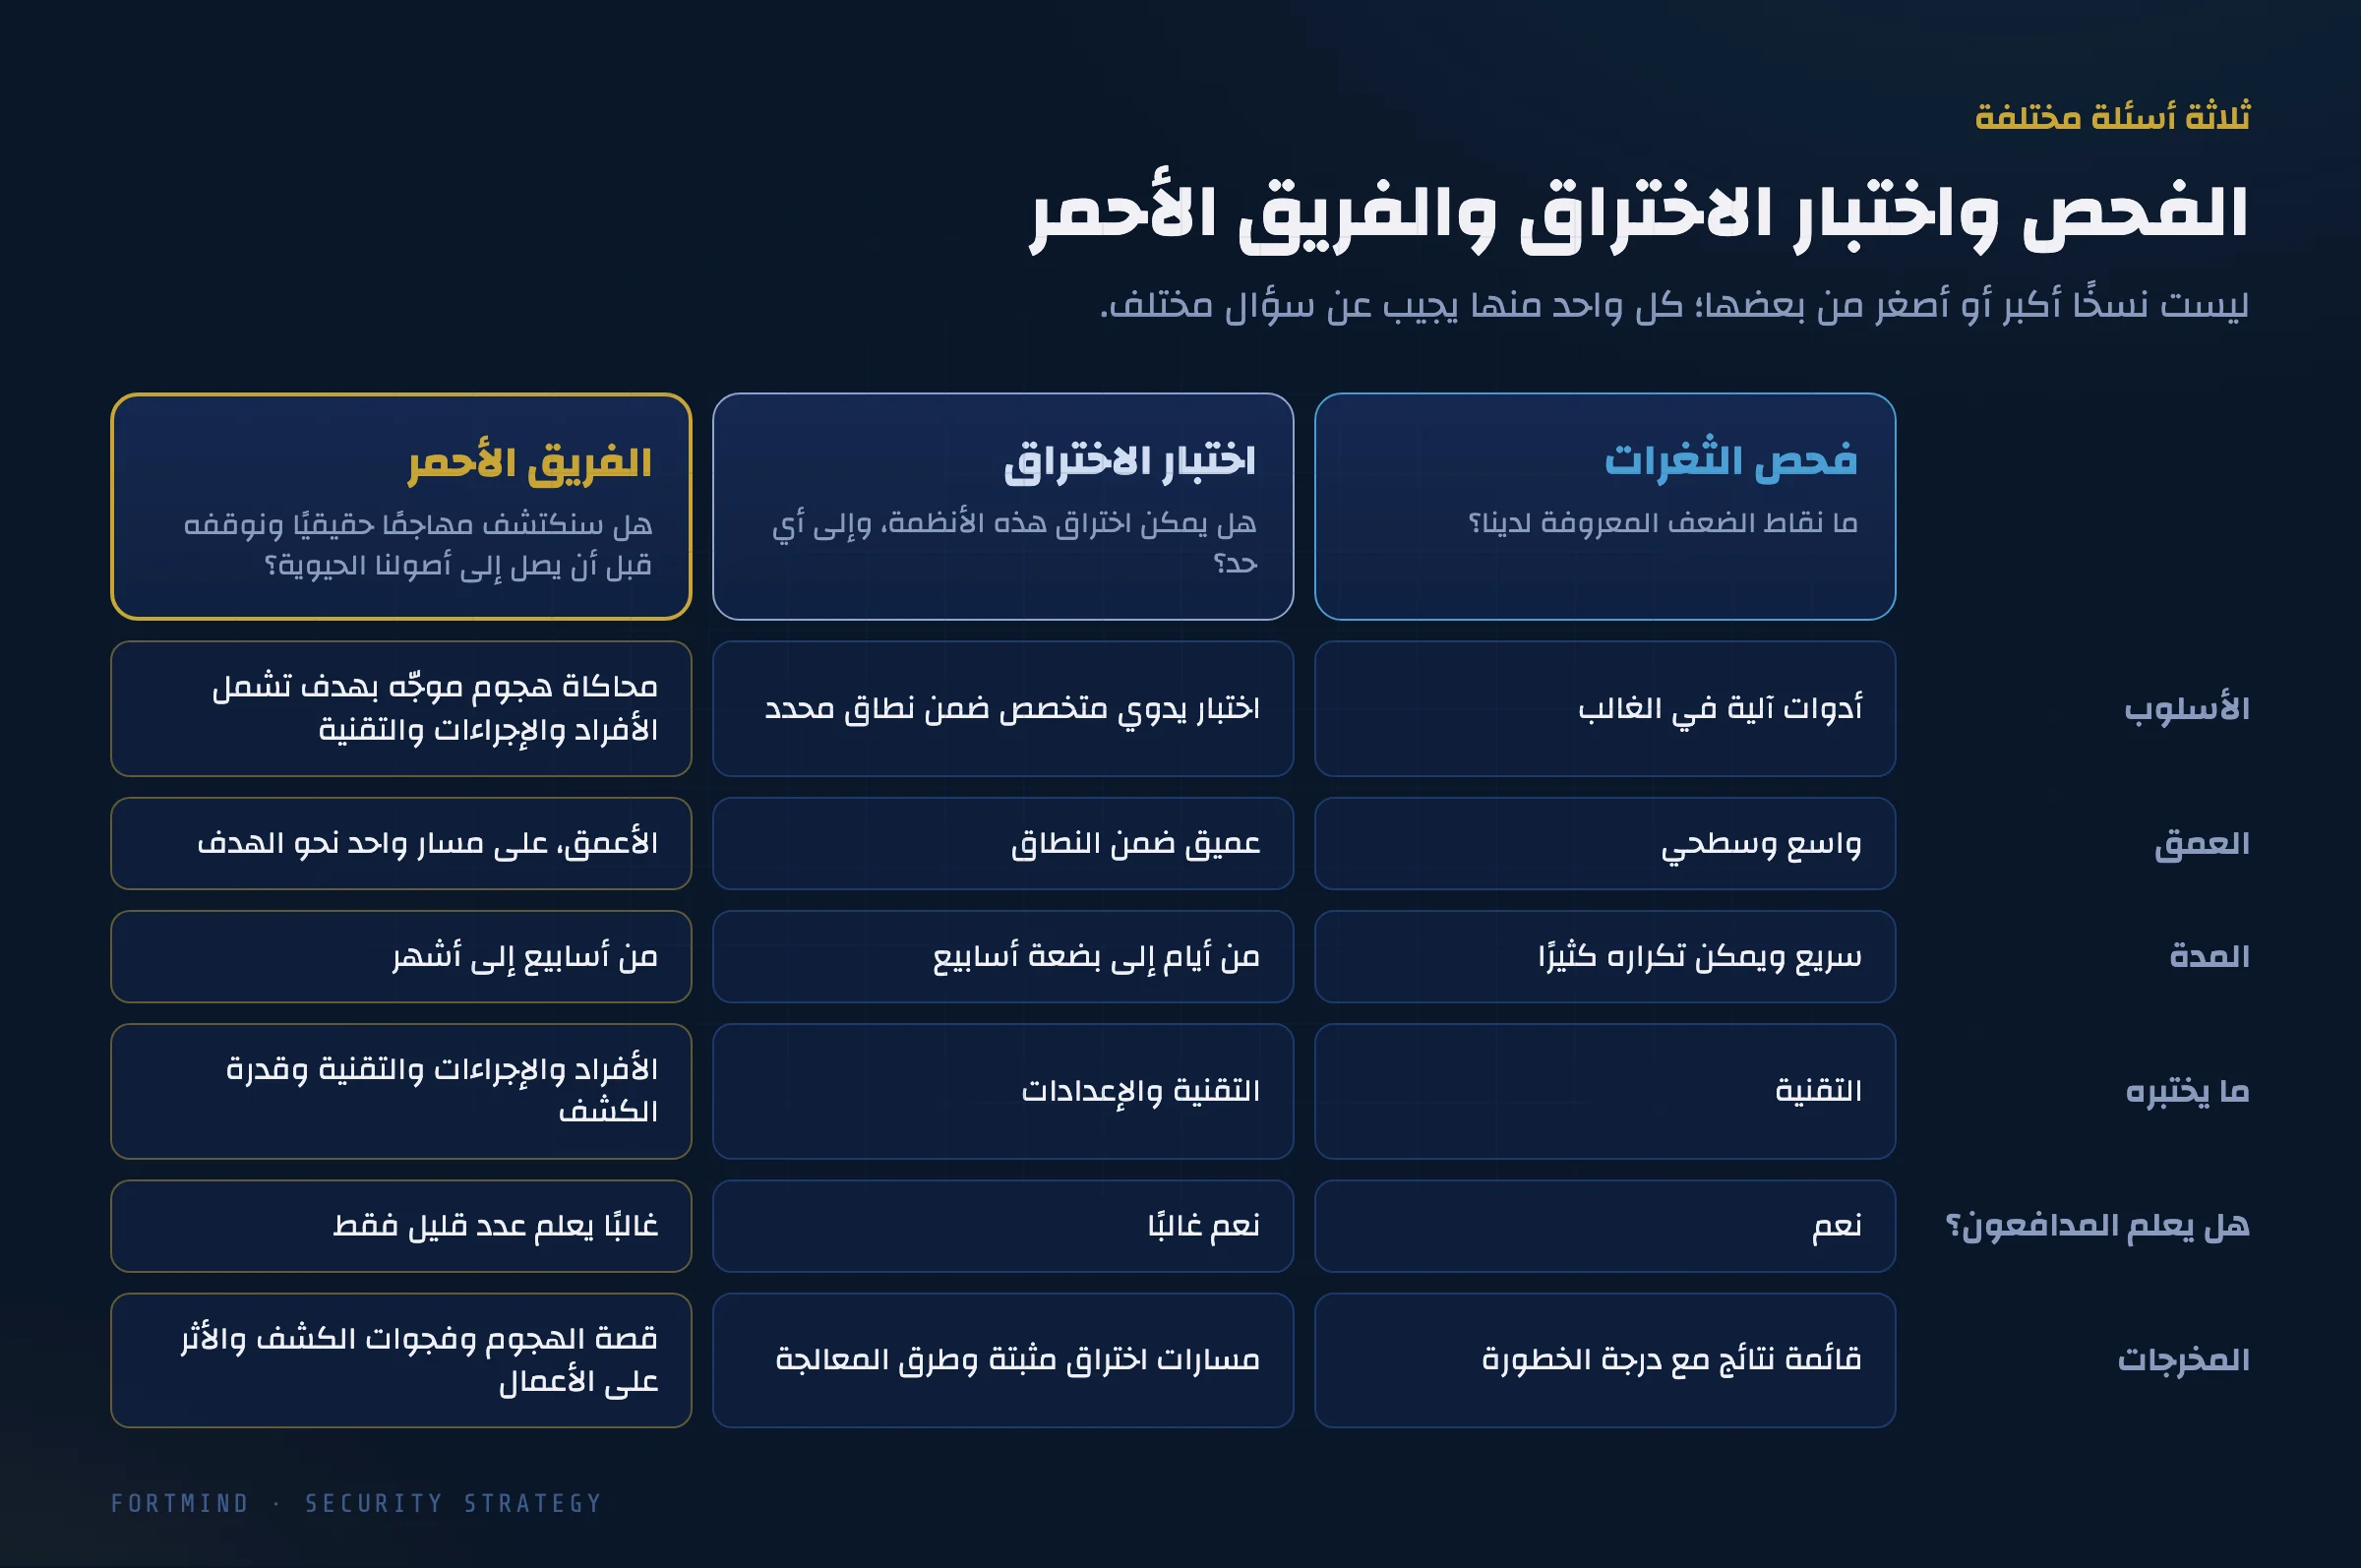
أسهل طريقة للتمييز بينها أن تنظر إلى السؤال الذي يجيب عنه كل منها؛ فهي ليست نسخًا أكبر أو أصغر من الخدمة نفسها.
- فحص الثغرات يسأل: ما نقاط الضعف المعروفة لدينا؟
- اختبار الاختراق يسأل: هل يمكن اختراق هذه الأنظمة بعينها، وإلى أي مدى يمكن أن يصل المهاجم؟
- مهمة الفريق الأحمر تسأل: لو استهدف مهاجم حقيقي أهم أصولنا، فهل سنلاحظه ونوقفه في الوقت المناسب؟
فحص الثغرات
يعتمد الفحص على أدوات آلية تقارن أنظمتك بقاعدة بيانات ضخمة من نقاط الضعف المعروفة: تحديثات ناقصة، وبرامج قديمة، وإعدادات ضعيفة، وخدمات مكشوفة. وهو سريع وواسع، وتكلفته تسمح بتكراره كثيرًا؛ لذلك تجريه مؤسسات كثيرة وفق جدول منتظم وبعد كل تغيير مهم.
لكن الفحص لا يُثبت شيئًا. فهو يُبلغ عمّا قد يكون قابلًا للاستغلال، ولا يستطيع أن يخبرك ما إذا كانت ثلاث نتائج «متوسطة الخطورة» يمكن ربطها معًا لتؤدي إلى اختراق كامل، كما أنه يُنتج نتائج إيجابية كاذبة لا بد أن يراجعها شخص يدويًا.
ما يختبره: التقنية فقط. ما تحصل عليه: قائمة بالنتائج مرتبة حسب درجة الخطورة.
اختبار الاختراق
اختبار الاختراق عمل يدوي يقوم به مختصون يحاولون اختراق مجموعة متفق عليها من الأنظمة: تطبيق ويب، أو شبكة داخلية، أو بيئة سحابية، أو تطبيق للهاتف. وهم يستخدمون الأدوات، لكن القيمة الحقيقية تأتي من الحكم البشري: استغلال نقطة ضعف، وجمع مشكلات صغيرة لتتحول إلى مشكلة خطيرة، والمضي إلى أبعد ما يسمح به النطاق.
تُقاس مدة اختبار الاختراق عادة بالأيام أو ببضعة أسابيع بحسب النطاق، ويكون فريق تقنية المعلومات في الغالب على علم به.
ما يختبره: التقنية والإعدادات. ما تحصل عليه: مسارات اختراق مثبتة وأدلة وطرق معالجة محددة.
مهمة الفريق الأحمر
يعمل الفريق الأحمر نحو هدف لا نحو قائمة من الأنظمة. وكما شرحنا في مقال ما وراء أسطورة المخترق، يُحدّد الهدف في قواعد الاشتباك (Rules of Engagement) ويرتبط بأثر حقيقي على الأعمال، كالوصول إلى النظام المالي أو إلى مستودع الشيفرة المصدرية. وقد يستخدم الفريق التصيّد الاحتيالي، أو الوصول المادي، أو أي طريق قد يسلكه مهاجم حقيقي، ضمن القواعد المتفق عليها.
تستمر مهام الفريق الأحمر عادة من أسابيع إلى أشهر، ولا يعلم بها في الغالب إلا عدد قليل داخل المؤسسة. وهذا هو المقصود تحديدًا: فالمهمة تختبر استجابة الأفراد والإجراءات وأدوات الكشف لهجوم واقعي، لا مجرد وجود ثغرة في خادم ما.
ما يختبره: الأفراد والإجراءات والتقنية وقدرة الكشف، معًا. ما تحصل عليه: قصة الهجوم، وأين نجح الكشف وأين أخفق، وما الأثر الذي كان سيقع على الأعمال.
الاتساع مقابل العمق
ومن الطرق المفيدة للمقارنة أيضًا النظر إلى التغطية. فالفحص يرى كل شيء تقريبًا، لكن على السطح فقط. واختبار الاختراق يتعمق داخل نطاق متفق عليه. أما الفريق الأحمر فيتجاهل معظم الأنظمة ويتبع مسارًا واحدًا حتى يبلغ الهدف.
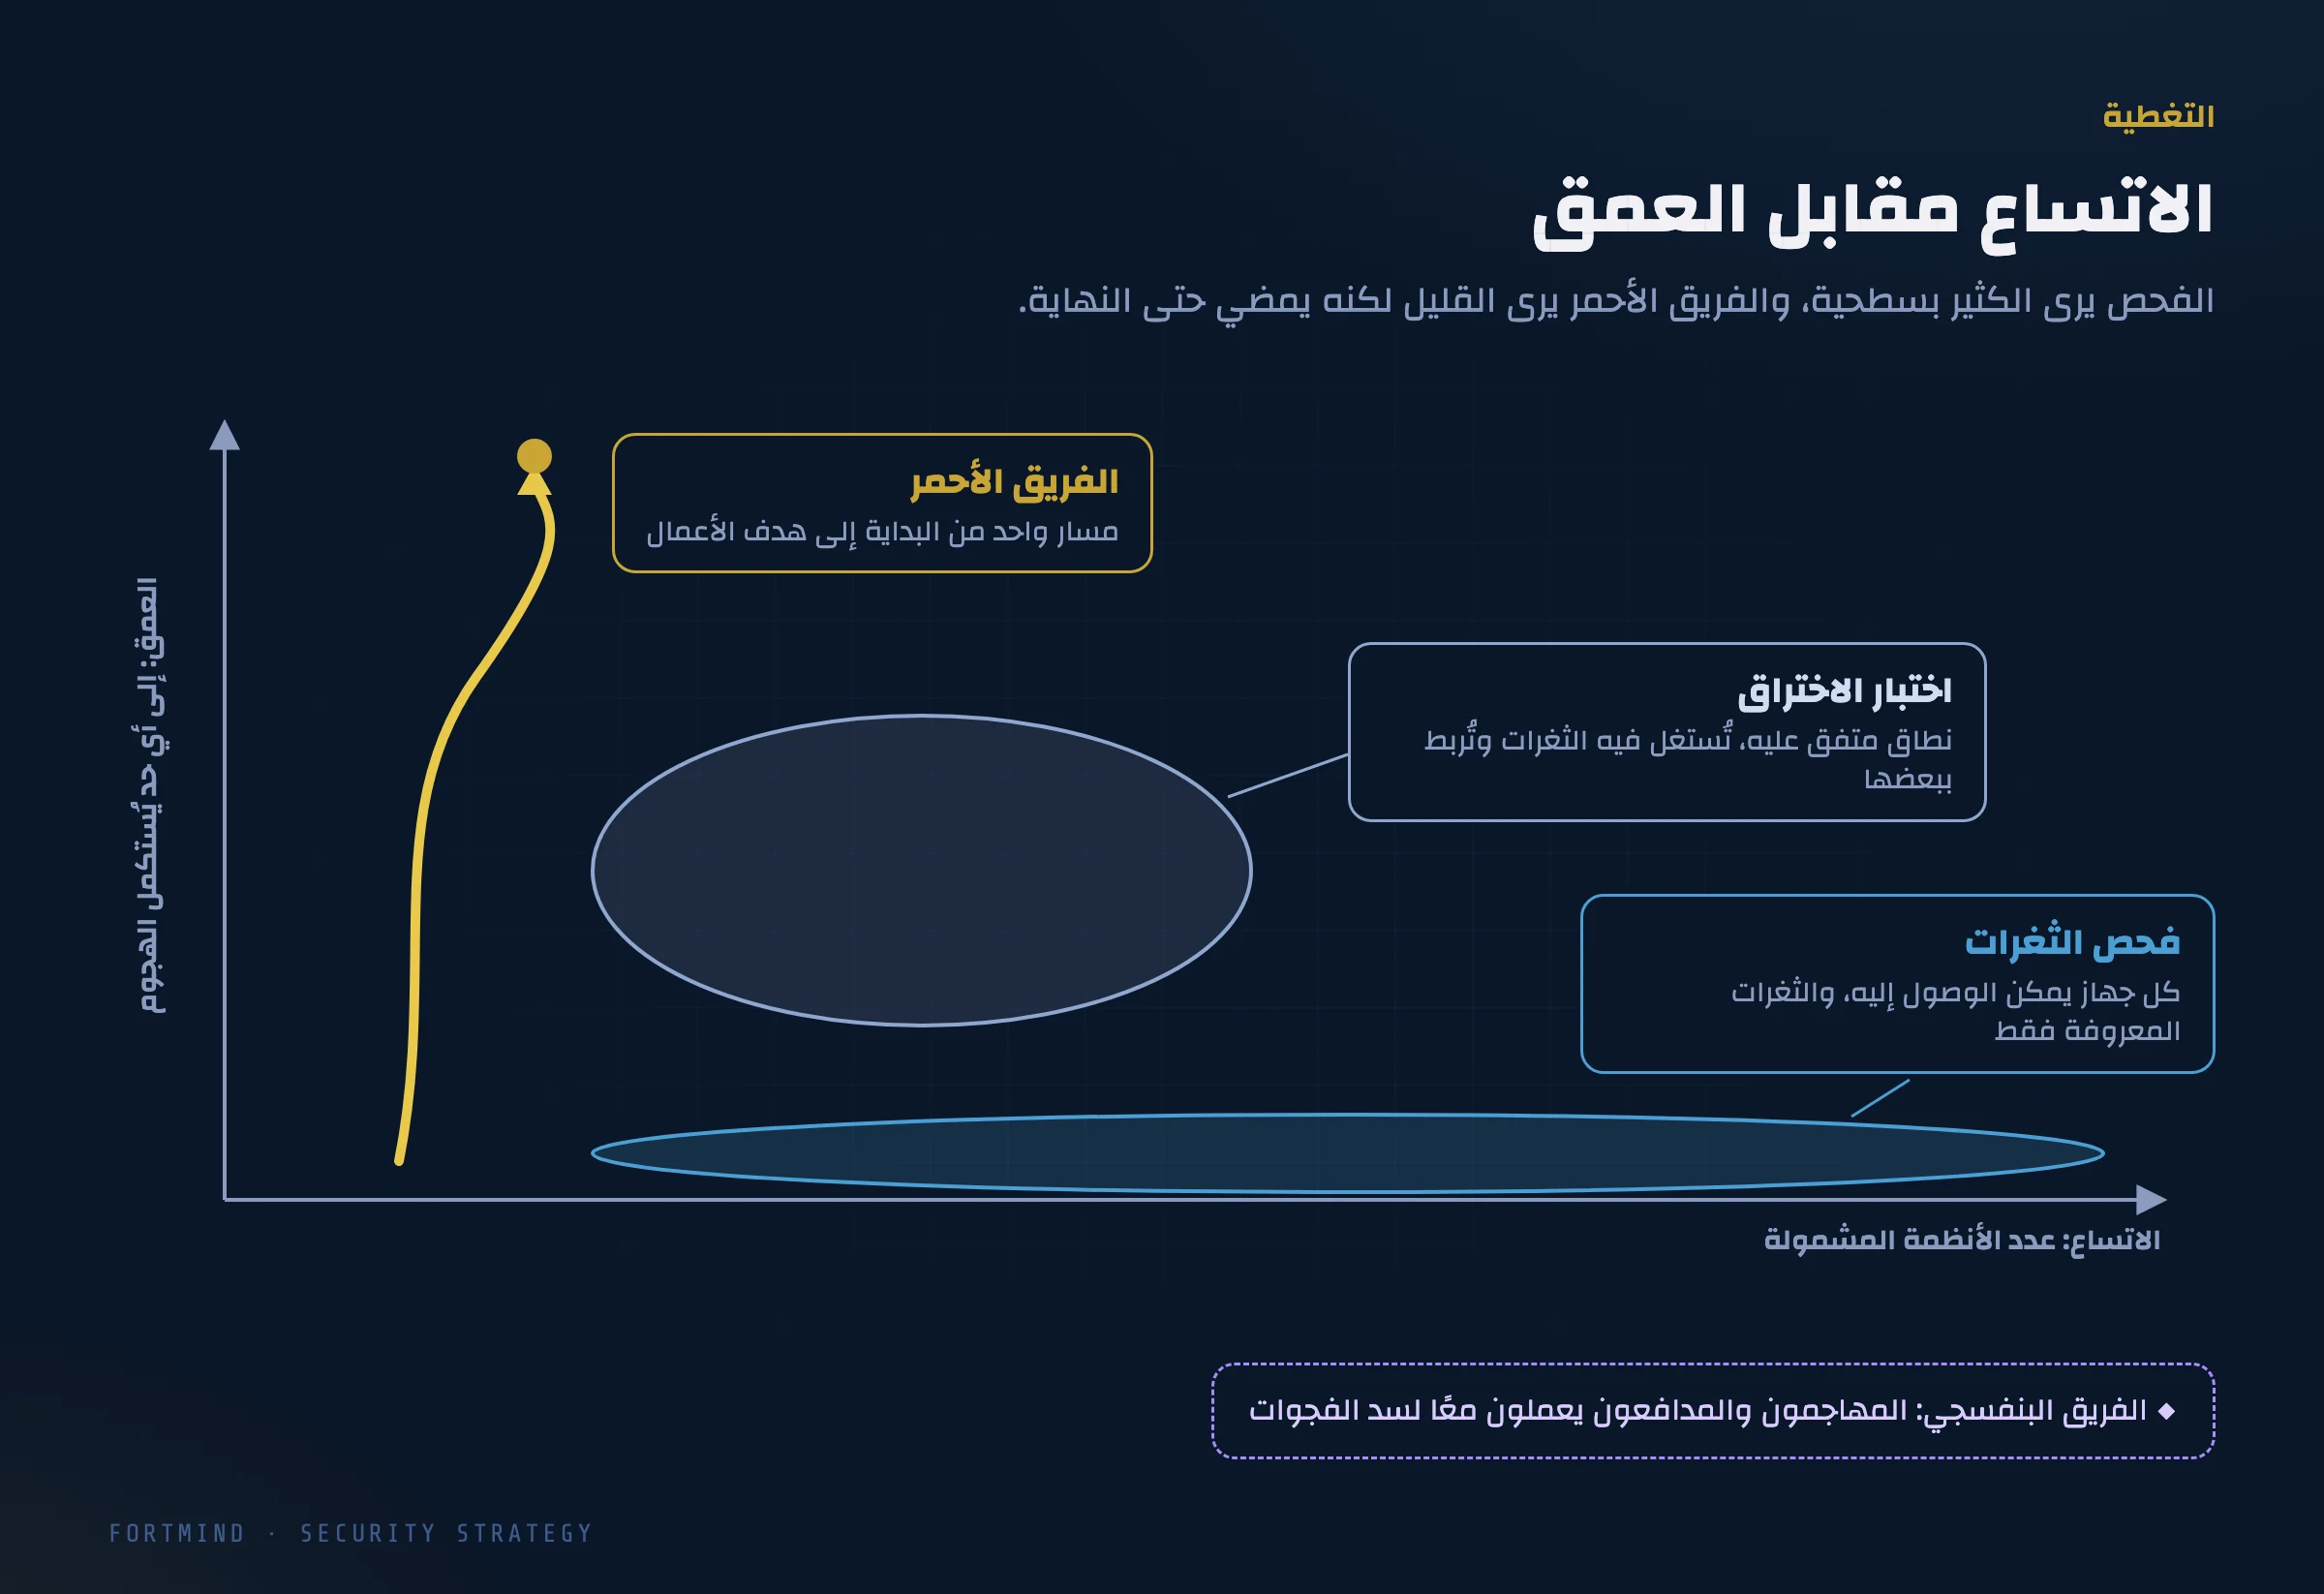
لا يوجد بينها خيار «أفضل» على الإطلاق. فقد يصل الفريق الأحمر إلى أثمن الأصول ويترك مئة خادم بلا تحديثات دون أن ينظر إليها، وقد يسرد الفحص مئة مشكلة دون أن يبيّن أيها المهم فعلًا. المطلوب هو الأداة المناسبة للسؤال الذي تطرحه.
وهناك خيار رابع يستحق المعرفة: الفريق البنفسجي (Purple Team). وفيه يعمل المهاجمون والمدافعون جنبًا إلى جنب؛ ينفّذ الطرف الأحمر أسلوبًا ما، ويتحقق الطرف الأزرق مما إذا كان قد رصده، ثم يسدّان الفجوة معًا قبل الانتقال إلى الخطوة التالية. وهو من أسرع الطرق لتحسين قدرات الكشف بعد ترسيخ الأساسيات.
اصعد الدرجات بالترتيب
تُبنى هذه الخدمات بعضها على بعض، وكل درجة تجعل الدرجة التالية تستحق ما يُنفق عليها.
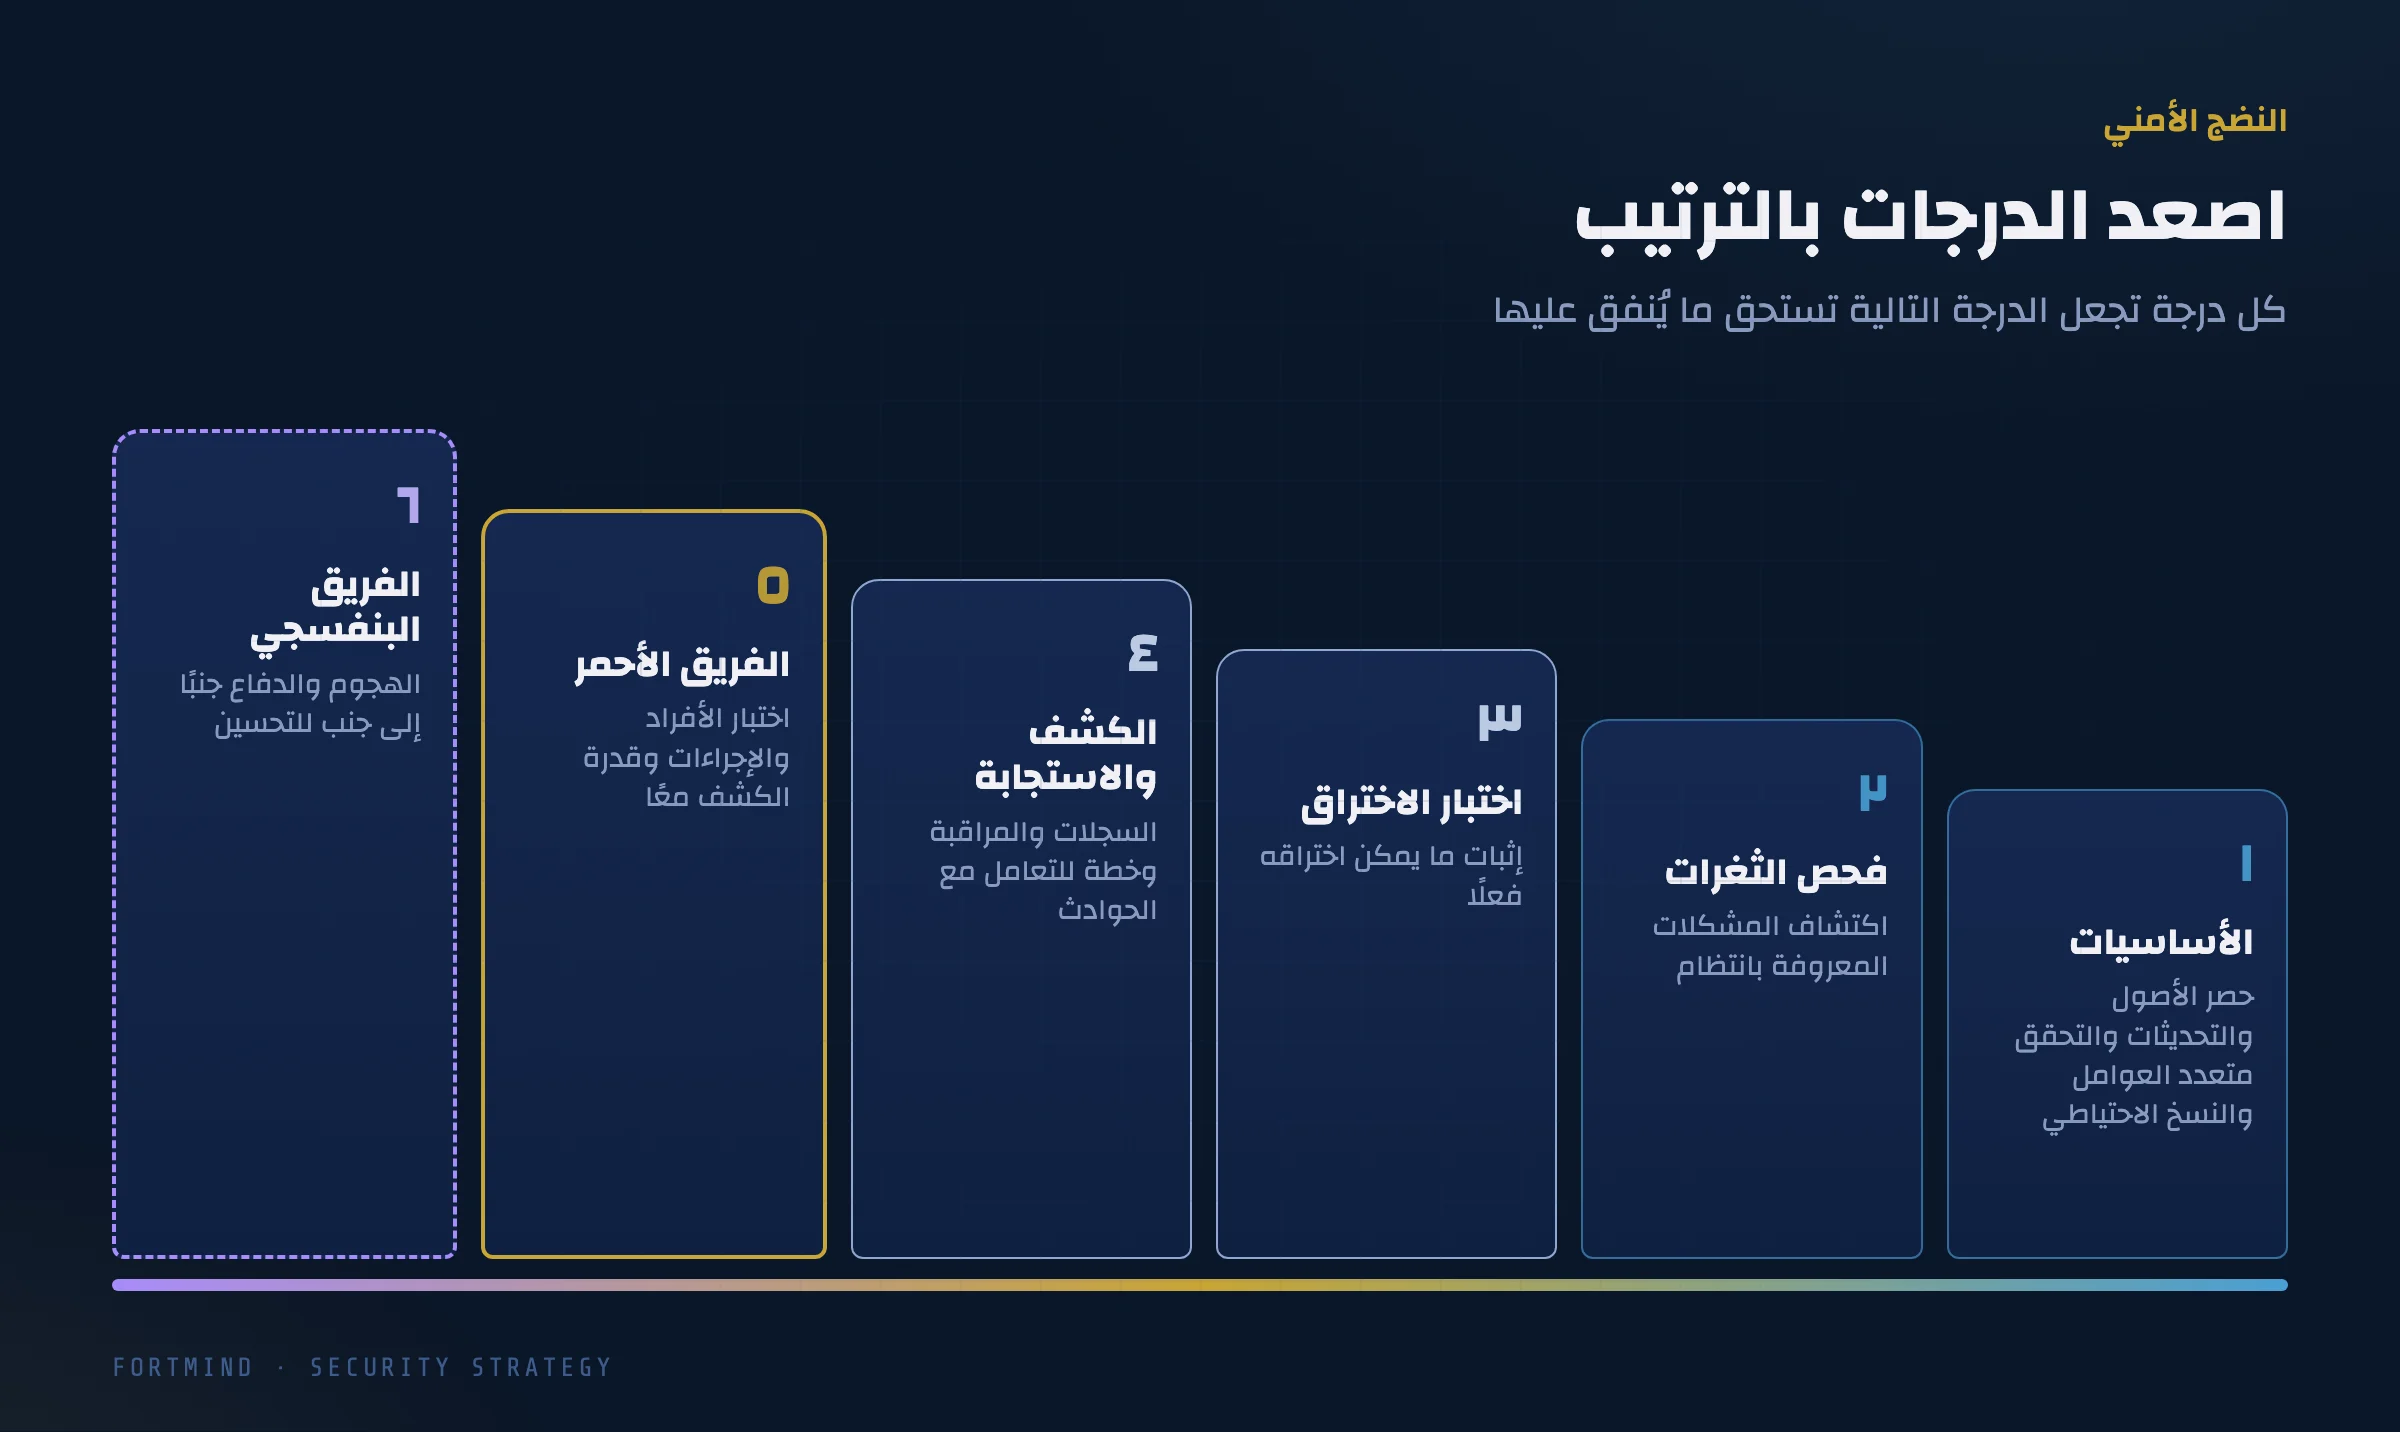
- الأساسيات: اعرف ما لديك من أصول، وحدّثها، وفعّل التحقق متعدد العوامل، واحتفظ بنسخ احتياطية مُختبَرة.
- فحص الثغرات: اكتشف المشكلات المعروفة بانتظام وتابعها حتى تُغلق.
- اختبار الاختراق: أثبِت ما يمكن اختراقه فعلًا، خاصة قبل إطلاق خدمة جديدة أو بعد تغيير كبير.
- الكشف والاستجابة: اجمع السجلات المناسبة، وراقبها، وضع خطة للاستجابة للحوادث يتدرب عليها الفريق.
- الفريق الأحمر: اختبر ما إذا كان كل ما سبق يعمل معًا أمام مهاجم واقعي.
- الفريق البنفسجي: اجمع الهجوم والدفاع معًا للتحسين أسلوبًا بعد أسلوب.
وتخطّي الدرجات مكلف. فالفريق الأحمر الذي يواجه مؤسسة بلا مراقبة سيدخل بسهولة، وسيخبرك تقريره بما كان يمكن أن يخبرك به الفحص واختبار الاختراق بتكلفة أقل بكثير.
أيها تحتاج؟
إذا لم تكن متأكدًا، فأجب عن هذه الأسئلة بالترتيب، وتوقف عند أول إجابة بـ«لا».
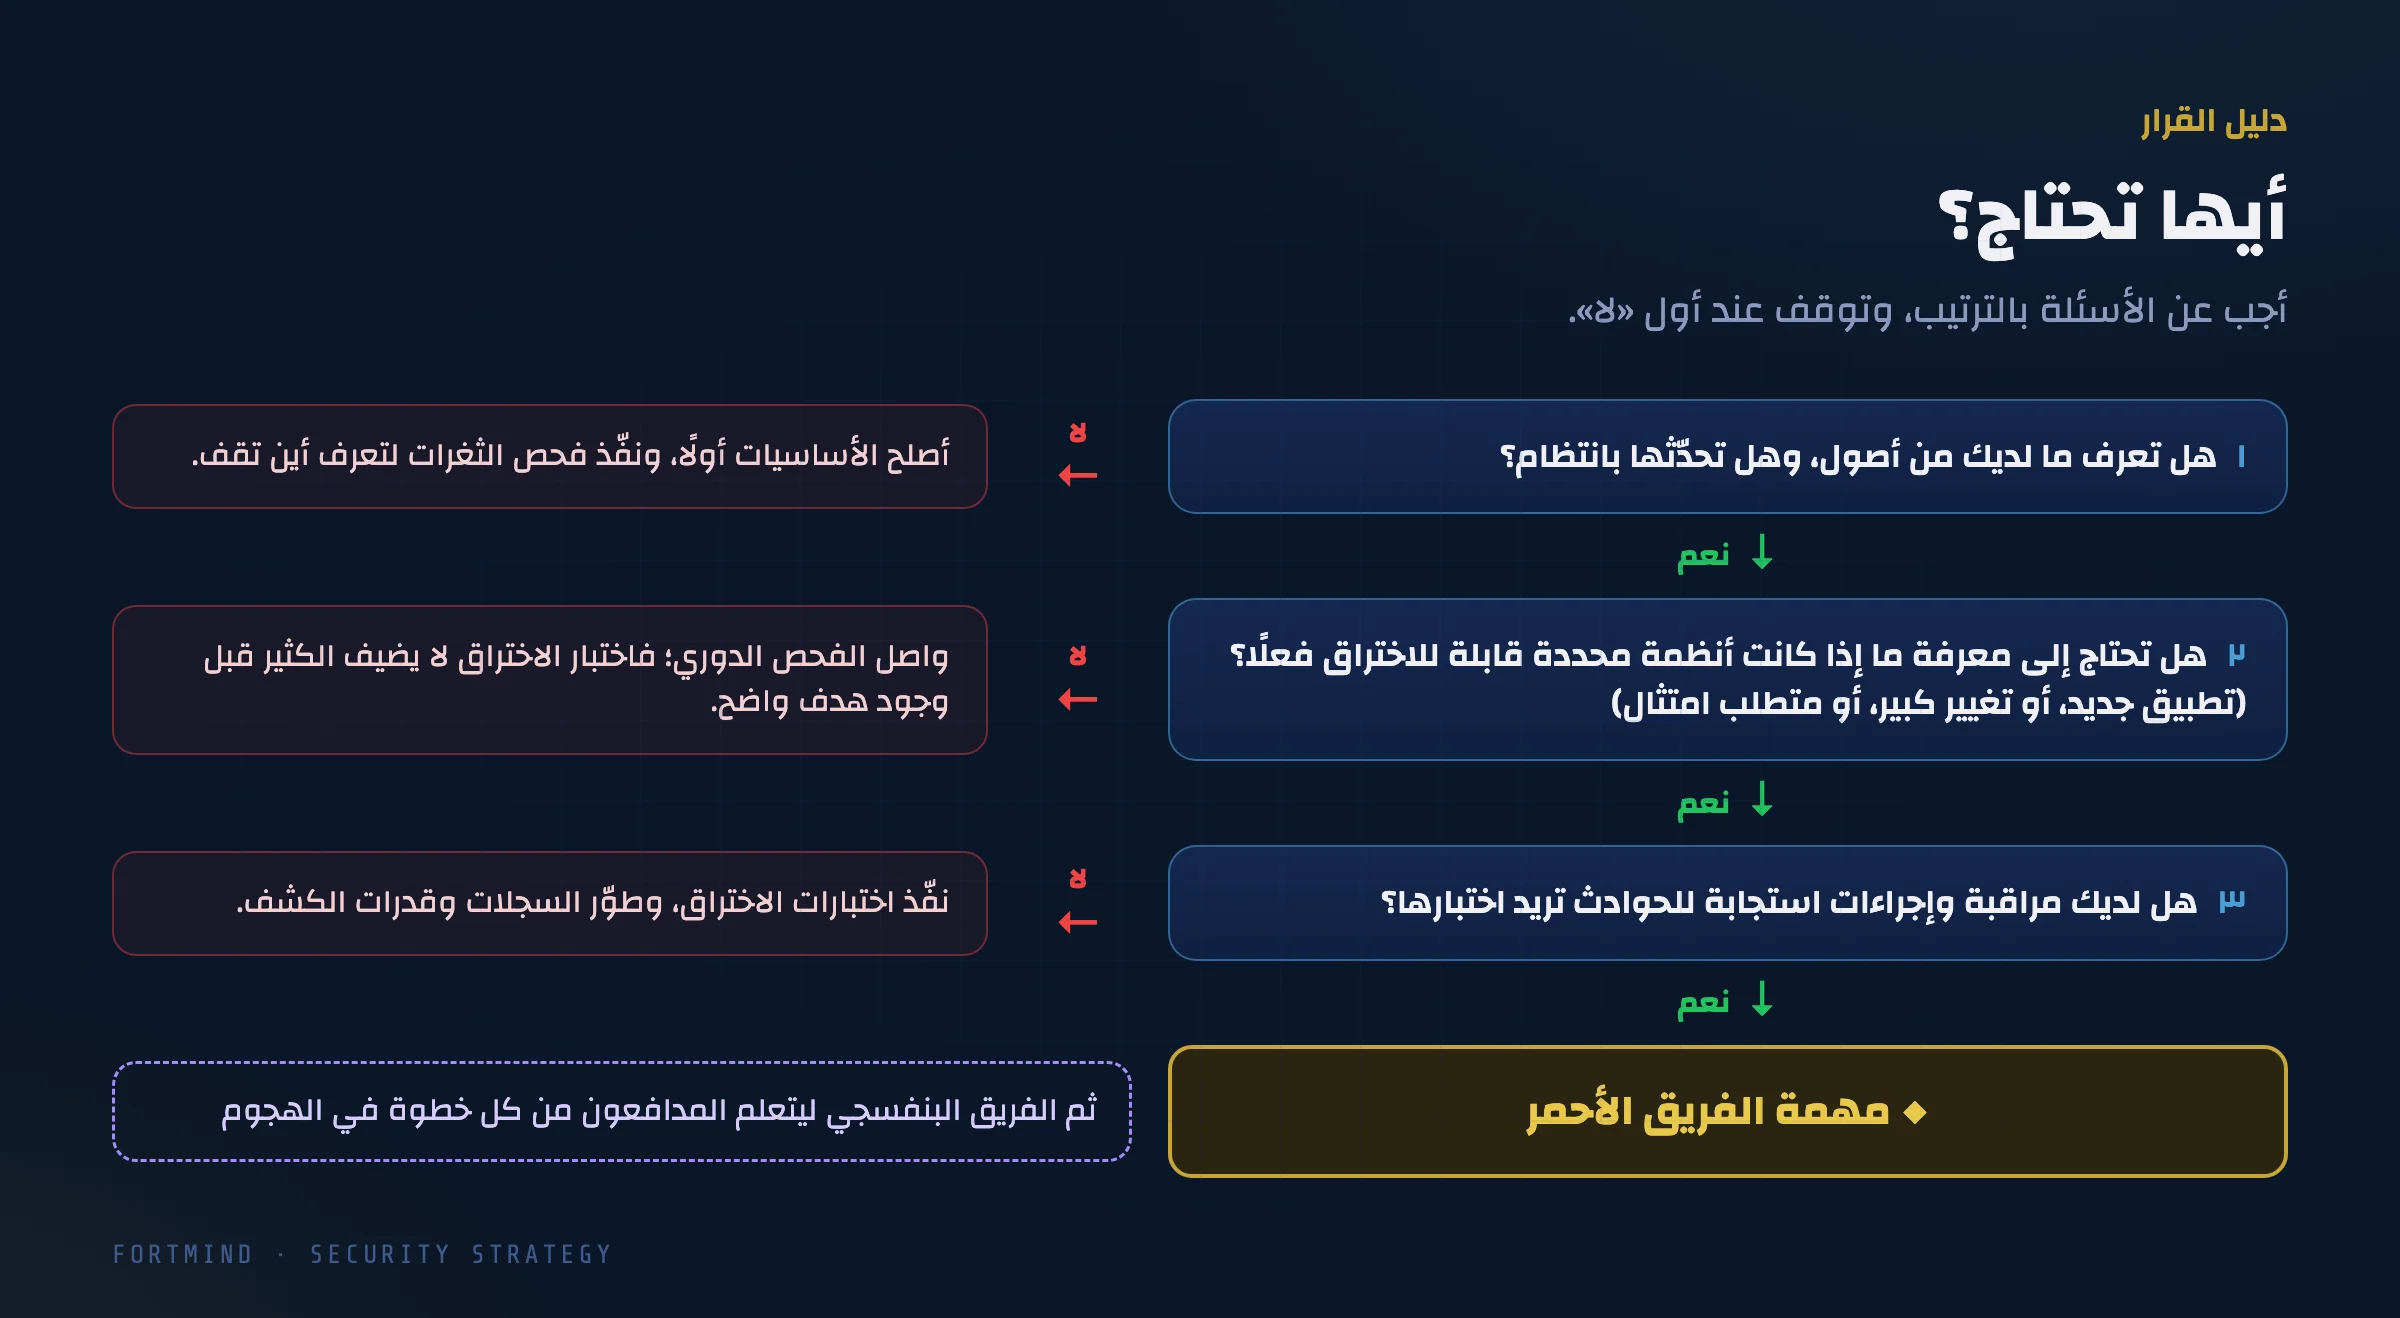
- هل تعرف ما لديك من أصول، وهل تحدّثها بانتظام؟ إن لم يكن كذلك، فابدأ بالأساسيات ونفّذ فحص الثغرات لتعرف أين تقف.
- هل تحتاج إلى معرفة ما إذا كانت أنظمة محددة قابلة للاختراق فعلًا؟ من الأسباب الشائعة لذلك: إطلاق تطبيق جديد للعملاء، أو تغيير كبير في البنية التحتية، أو متطلب امتثال. إن كانت الإجابة نعم، فاختبار الاختراق هو الأداة المناسبة.
- هل لديك مراقبة وإجراءات استجابة للحوادث تريد اختبارها؟ إن لم يكن كذلك، فواصل اختبارات الاختراق واستثمر أولًا في السجلات وقدرات الكشف.
- إذا كانت إجاباتك بنعم عن الأسئلة الثلاثة، فستحقق مهمة الفريق الأحمر أكبر فائدة، يليها تمارين الفريق البنفسجي ليتعلم المدافعون من كل خطوة.
أسئلة تطرحها على أي مزوّد خدمة
أيًا كان ما تشتريه، فجودة المزوّد لا تقل أهمية عن نوع الاختبار. والمزوّد الجيد يجيب عن هذه الأسئلة بوضوح وكتابيًا قبل أن يبدأ أي عمل.
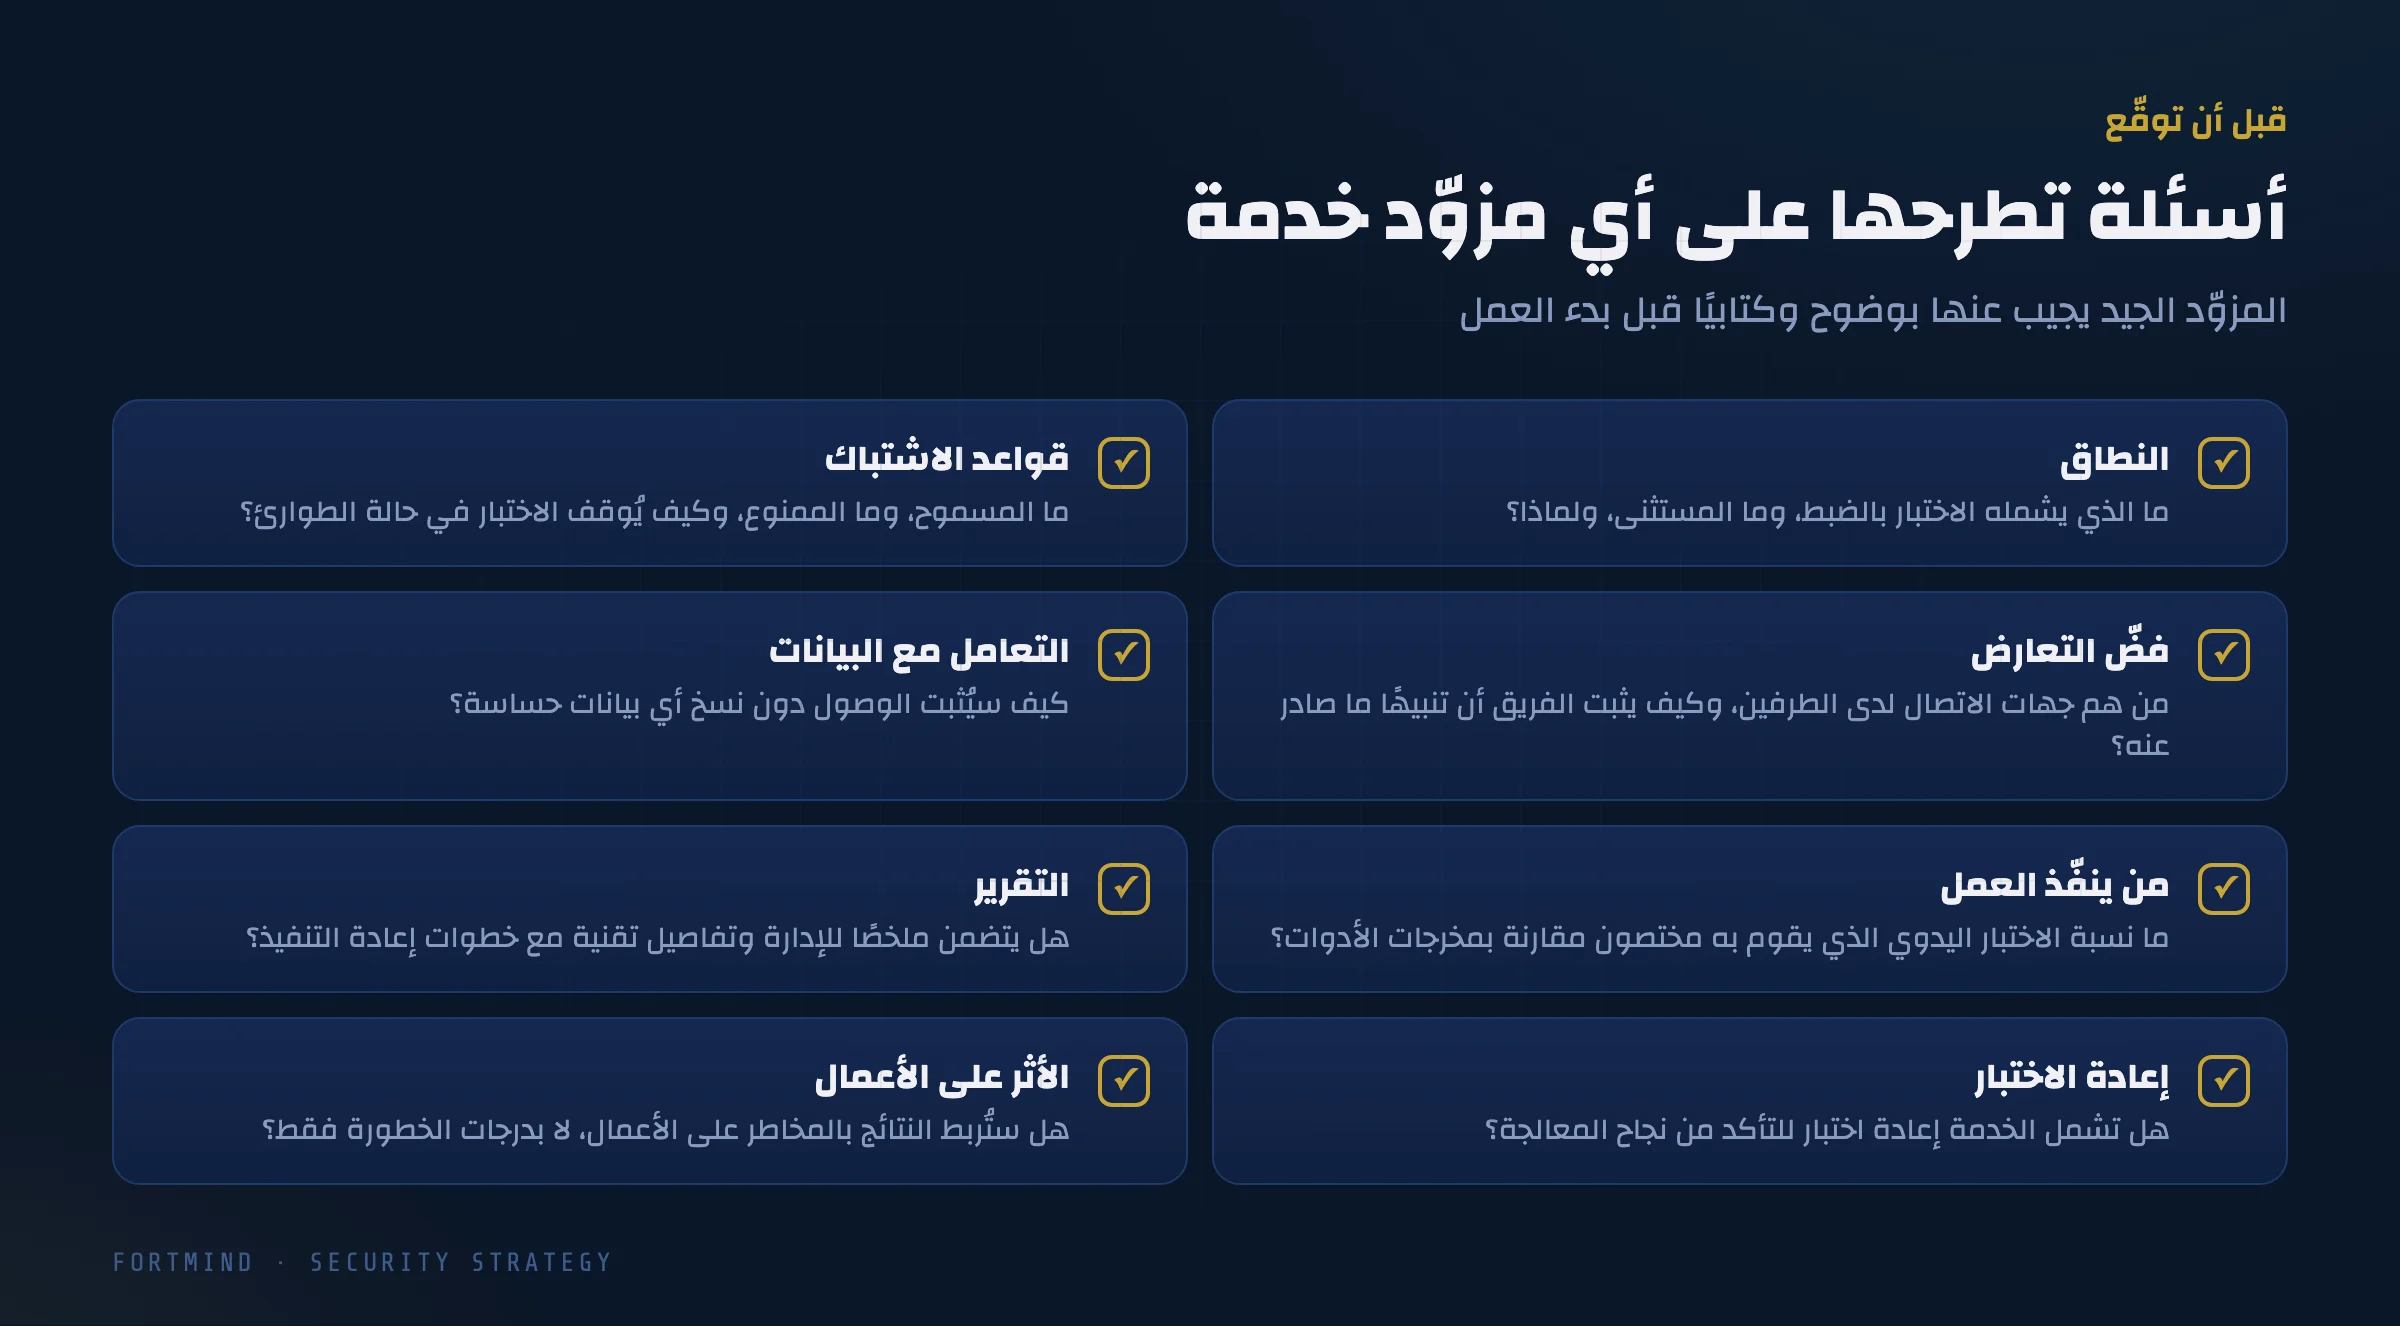
- النطاق: ما الذي يشمله الاختبار بالضبط، وما المستثنى، ولماذا؟
- قواعد الاشتباك: ما المسموح، وما الممنوع، وكيف يمكن إيقاف الاختبار فورًا إذا حدث خطأ ما؟
- فضّ التعارض (Deconfliction): من هم جهات الاتصال لدى الطرفين، وكيف سيُثبت الفريق أن تنبيهًا مريبًا صادر عنه وليس عن هجوم حقيقي؟
- التعامل مع البيانات: كيف سيُثبت الفريق وصوله دون نسخ بيانات حساسة؟ فالفريق المسؤول يجمع أدلة مثل لقطات الشاشة والسجلات، لا سجلات عملائك. وهذا هو مبدأ «أولًا: لا تُلحق ضررًا» في التطبيق العملي.
- من ينفّذ العمل: ما حجم الاختبار اليدوي الذي يقوم به مختصون ذوو خبرة، مقارنة بمخرجات الأدوات؟
- التقرير: هل ستحصل على ملخص قصير للإدارة، إلى جانب تفاصيل تقنية يستطيع فريقك العمل بها، مع خطوات إعادة تنفيذ كل نتيجة؟
- إعادة الاختبار: هل تشمل الخدمة إعادة اختبار للتأكد من أن المعالجة نجحت فعلًا؟
- الأثر على الأعمال: هل ستُشرح النتائج بلغة المخاطر على الأعمال، لا بدرجات الخطورة فقط؟
وإذا تعثّر المزوّد في الإجابة عن هذه الأسئلة، فهذا في حد ذاته مؤشر مهم.
أخطاء شائعة عند الشراء
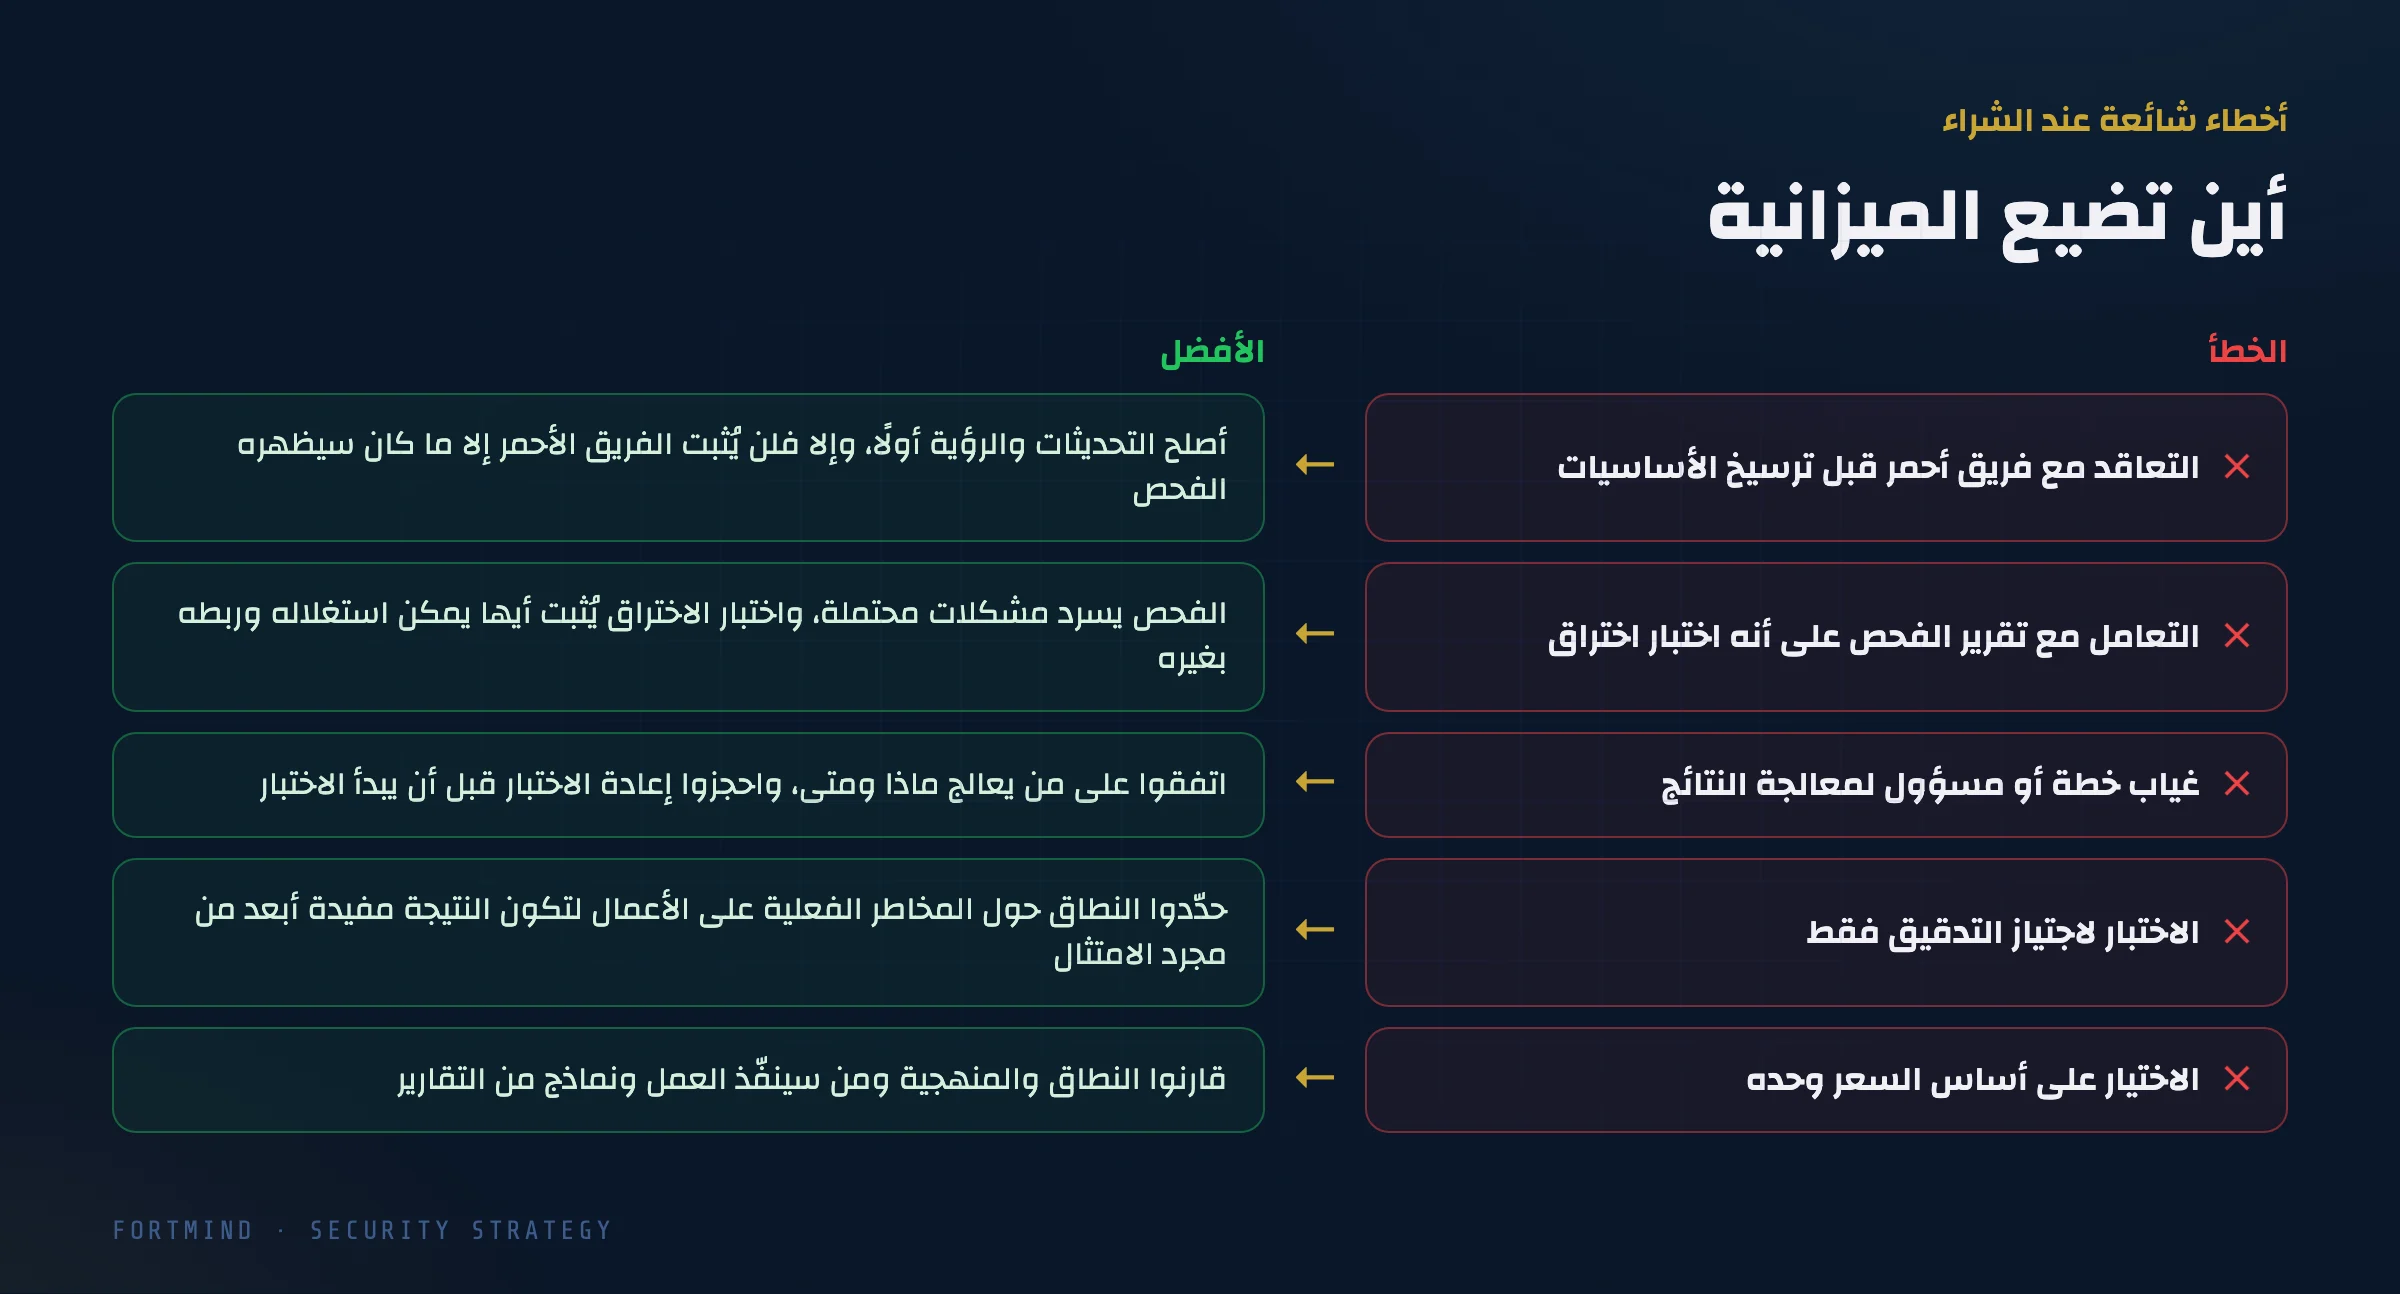
التعاقد مع فريق أحمر قبل ترسيخ الأساسيات. يبدو الأمر مثيرًا للإعجاب، لكن إذا كانت التحديثات والرؤية ضعيفة، فسيؤكد الفريق الأحمر في الغالب ما كانت ستكشفه اختبارات أقل تكلفة.
التعامل مع تقرير الفحص على أنه اختبار اختراق. الفحص يسرد مشكلات محتملة، واختبار الاختراق يُثبت أيها يمكن استغلاله وكيف تجتمع معًا. فإذا بدا تقرير «اختبار الاختراق» أشبه بمخرجات أداة خام، فاطرح الأسئلة.
غياب خطة لمعالجة النتائج. الاختبار الذي لا تتبعه خطة معالجة ليس إلا وثيقة باهظة الثمن. فقبل أن يبدأ الاختبار، اتفقوا على من يتولى المعالجة، وحدّدوا المواعيد، واحجزوا إعادة الاختبار.
الاختبار لاجتياز التدقيق فقط. الامتثال سبب مشروع للاختبار، لكن حدّدوا النطاق حول المخاطر الفعلية على الأعمال لتكون النتيجة مفيدة أبعد من مجرد استيفاء المتطلبات.
الاختيار على أساس السعر وحده. قد يصف عرضان لـ«اختبار اختراق» عملين مختلفين تمامًا. قارنوا النطاق والمنهجية وخبرة من سينفّذ العمل، واطلبوا نموذجًا من التقارير.
بناء المهارات داخل المؤسسة
أيًا كانت الخدمة التي تشتريها، فعلى فريقك أن يفهم النتائج، ويعالج المشكلات، ويدافع في مواجهة الهجوم التالي. وهنا تحديدًا تشعر معظم المؤسسات بالفجوة.
في FortMind ندرّب الفرق على بيئات سيبرانية واقعية ومعزولة تعمل مباشرة من المتصفح. يستطيع مهندسوك التدرب على الأساليب نفسها التي يستخدمها المختبرون، وتعلّم التعرف عليها من جهة المدافع، واكتساب الثقة في قراءة تقارير اختبار الاختراق والفريق الأحمر والعمل بها. كما نقدّم برامج تدريب للمؤسسات تُصمّم وفق بيئتكم ومستوى فريقكم.
الاختبار المناسب يخبرك أين تقف، والفريق المدرّب هو ما يرفعك درجة بعد درجة.